



Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

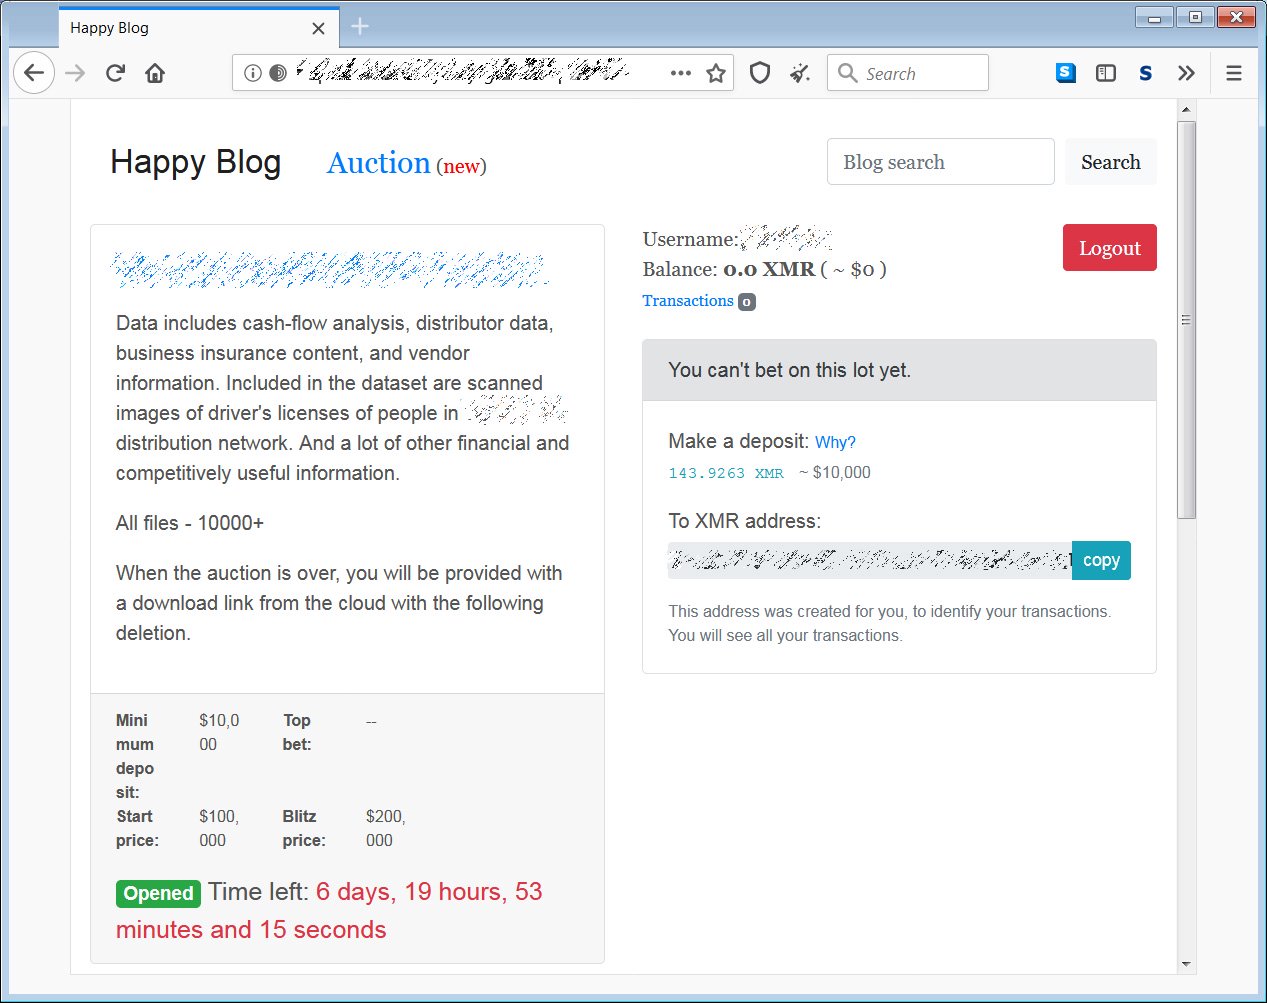
Операторы программы-вымогателя REvil запустили специальный сайт-аукцион по типу eBay, который будет использоваться для продажи украденных у пользователей данных. Напомним, что REvil также известен под именем Sodinokibi.

Как правило, тактика операторов шифровальщика сводится к использованию спамерских рассылок, эксплойтов и взлому MSP-провайдеров. Если один из этих методов срабатывает, злоумышленники начинают незаметно перемещаться «вдоль» взломанной сети.

На этом этапе вредоносная программа тайком собирает незашифрованные данные, лежащие в открытом виде на серверах и рабочих станциях.

Как только атакующим удаётся получить доступ к контроллеру домена на уровне администратора, начинается установка самого вредоноса, который пытается зашифровать абсолютно все компьютеры в сети.

Чтобы обеспечить себе дополнительный рычаг давления на жертв, операторы REvil угрожают опубликовать или продать украденные в ходе атаки файлы. Таким образом, если даже у атакованной организации есть свежие резервные копии, она будет вынуждена заплатить вымогателям.

Теперь киберпреступники запустили специальный раздел своего ресурса, который по принципу похож на eBay — украденные у жертв данные выставляются на аукцион. В настоящее время на сайте размещена внутренняя информация, принадлежащая двум компаниям.

Одна из этих компаний связана с поставкой продуктов, цена за её данные начинается от $100 000. У желающих есть возможность приобрести всю информацию сразу за $200 000. Операции осуществляются с помощью цифровой валюты Monero (XMR).

К слову, именно операторы REvil в прошлом месяце угрожали опубликовать «грязное бельё» Трампа. После этого вымогатели переключились на Мадонну.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru