



Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Специалисты компании Group-IB проанализировали деятельность программ-вымогателей и рассказали, какие изменения претерпел этот класс вредоносов за год. Учитывая, что шифровальщики на сегодняшний день являются одной из самых серьёзных угроз, цифры из отчёта Group-IB действительно поражают.

Аналитики изучили атаки вымогателей, взяв период с 2018 года. За это время операторы ощутимо увеличили сумму выкупа и начали использовать новый подход — кража конфиденциальных файлов.

Согласно отчёту, в 2019 году число атак шифровальщиков выросло на 40%, при этом злоумышленники стали атаковать крупные организации, что привело к увеличению суммы выкупа с $6000 до $84 000. Среди тех, кто требует самые крупные выкупы, исследователи выделили Ryuk и REvil (Sodin, Sodinokibi).

Таким образом, всего за год киберпреступники подняли суммы более чем в десять раз.

В 2020 году сумма выкупа увеличилась ещё больше. Например, исходя из данных компании Coveware, в первом квартале средний выкуп зафиксировался на отметке $111 605.

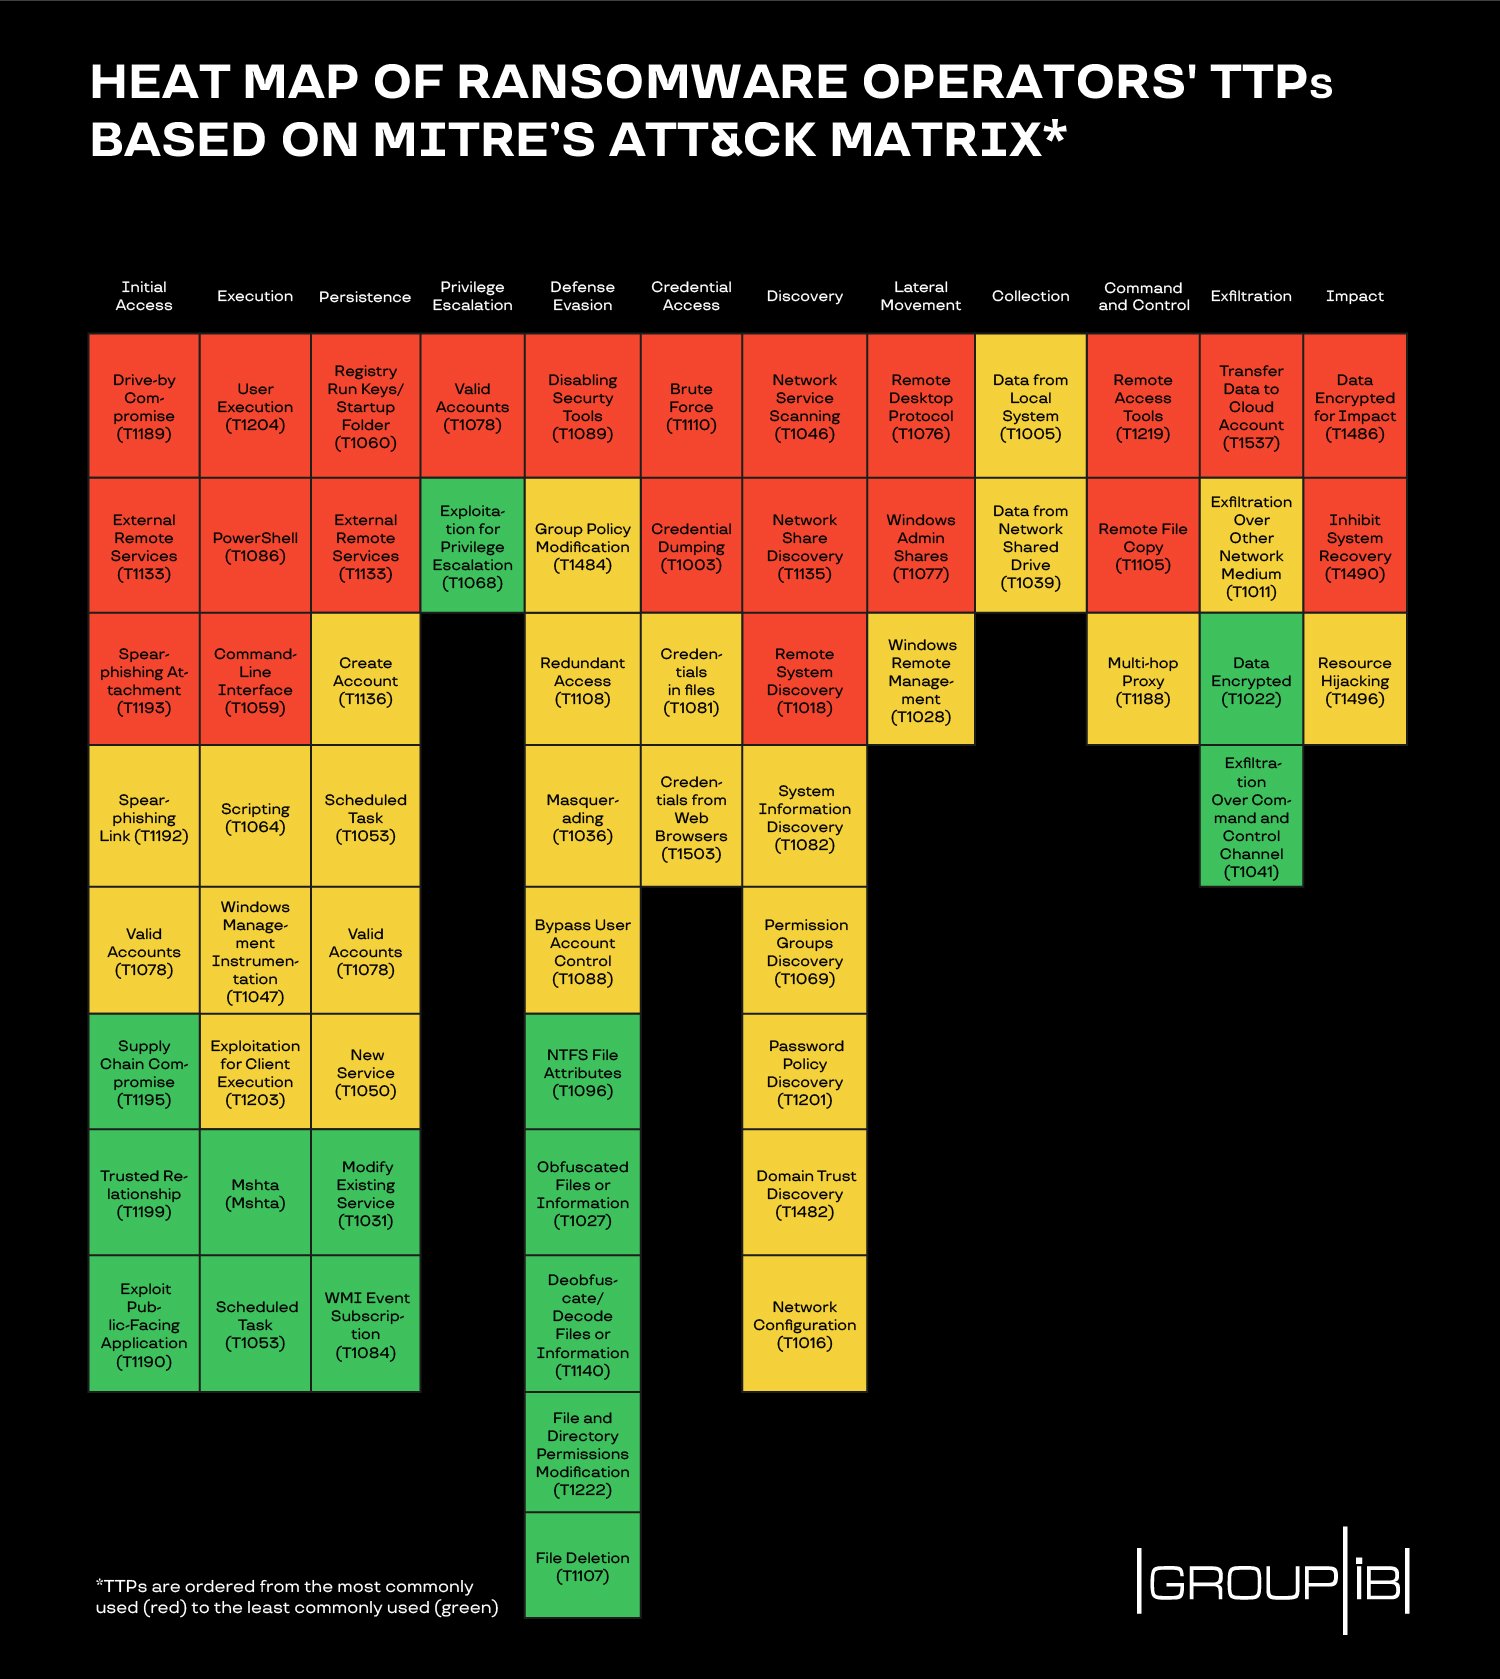
В Group-IB также подчеркнули, что операторы крупных шифровальщиков вроде Ryuk, LockerGoga, REvil, MegaCortex, Maze и Netwalker, как правило, используют банальные методы проникновения в систему жертвы — например, RDP.

Фишинг тоже часто используется в атаках на корпоративные сети, за этим методом стоят известные вредоносные программы Emotet, Trickbot (Ryuk) и QakBot (ProLock, MegaCortex). Помимо этого, преступники не брезгуют эксплуатировать уязвимости в WebLogic Server (CVE-2019-2725) и Pulse Secure VPN (CVE-2019-11510).

Ну и, конечно, нельзя не вспомнить новый принцип операторов вымогателей — угрожать сливом важных данных. Злоумышленники заходят сразу с двух сторон: требуют деньги за возврат файлов, а если есть резервная копия, угрожают опубликовать их в Сети.

Здесь в пример можно привести деятельность REvil (Sodinokibi). Сначала группировка, стоящая за этим вредоносом, угрожала опубликовать «грязное бельё» Трампа. А потом взялась за Мадонну.

Подпишитесь на новости

Хватит копировать вкладки в чат: ChatGPT научили работать прямо в Chrome

ChatGPT получил более тесную интеграцию с Google Chrome: ассистент может использовать содержимое открытых вкладок и выполнять в них действия по поручению пользователя. В списке задач — заполнение форм, скачивание файлов, отправка сообщений и наведение порядка среди вкладок.

Об обновлении OpenAI рассказала в официальном аккаунте ChatGPT. Компания показала сценарии, в которых ассистент собирает информацию с нескольких страниц и использует её для выполнения задачи.

Например, можно сравнить товары по характеристикам, срокам доставки и условиям возврата. Или разобрать тарифы нескольких сервисов и выяснить, какой подходит под требования.

Расширение также позволяет работать с ChatGPT в боковой панели Chrome: обсуждать статью, получать выжимку отчёта или готовить письмо, оставаясь на нужной странице.

В сочетании с историей диалогов и подключёнными плагинами появляются более сложные сценарии: найти чеки в Gmail и перенести данные в форму возмещения расходов. Среди примеров OpenAI есть и заполнение регистрационной формы с остановкой перед отправкой.

Самая заметная перемена — переход от «объясни, куда нажать» к «выполни задачу в открытой вкладке».

RSS: Новости на портале Anti-Malware.ru