



В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В Google Play нашли банковский троян, маскирующийся под защитный софт

В официальном магазине приложений для Android обнаружили банковский троян, маскирующийся под защитную программу. Приложение располагается в разделе «Образование» Google Play Store под именем DEFENSOR ID.

На злонамеренный софт обратили внимание специалисты антивирусной компании ESET. По их словам, автор DEFENSOR ID пытается убедить пользователей, что его приложение повышает безопасность с помощью сквозного шифрования.

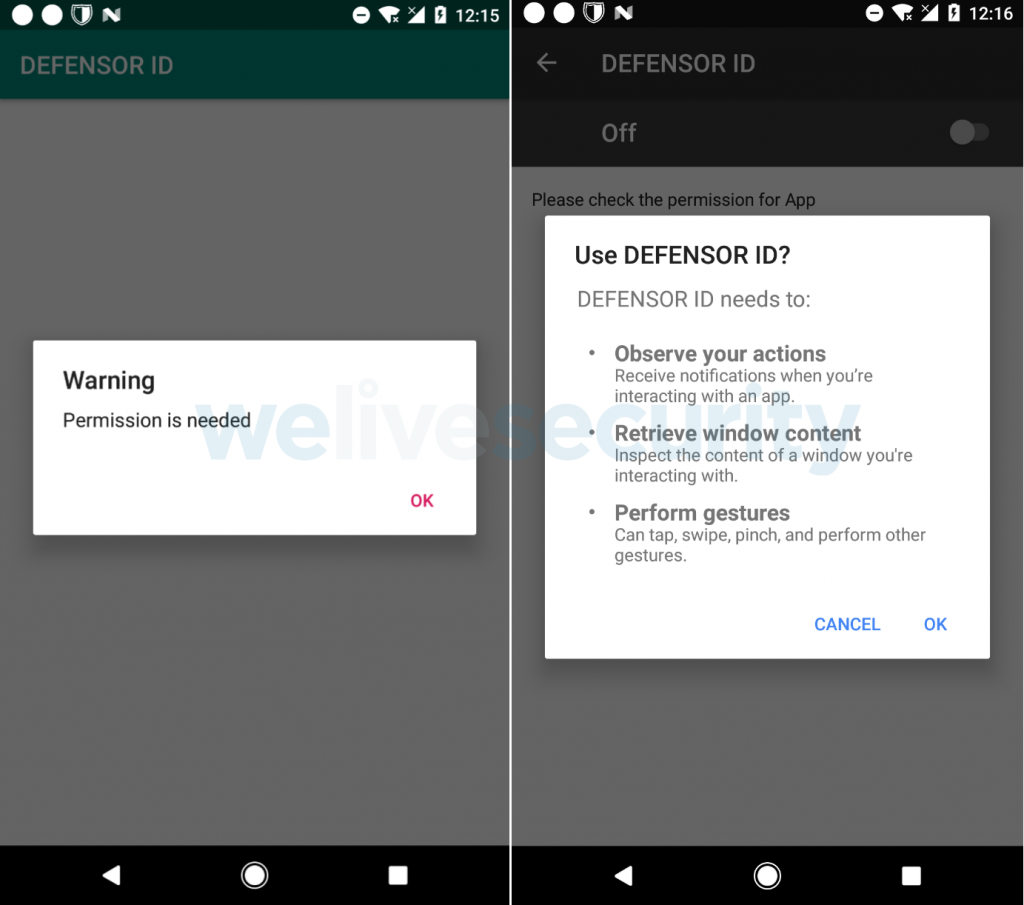
На самом же деле после установки банковский троян запрашивает ряд разрешений в системе Android. Невнимательный пользователь может и не заметить, что некоторые из этих разрешений критически значимые — например, изменение системных настроек.

Если пользователь предоставит DEFENSOR ID необходимые права, вредоносное приложение сможет считывать текст из любого приложения (коды 2FA, СМС-сообщения и учётные данные).

Это значит, что все логины и пароли отправятся на сервер злоумышленников, после чего последние смогут получить доступ к аккаунтам онлайн-банков, социальных сетей и почтовому ящику жертвы.

Также сотрудники ESET обнаружили связанное с DEFENSOR ID приложение под названием Defensor Digital. Их объединяет общий командный сервер (C&C). В настоящее время вредоносы удалены из магазина.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru