



Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

Группа киберпреступников, координирующая атаки шифровальщика REvil, утверждает, что нашла заинтересованных лиц, желающих купить компрометирующую Дональда Трампа информацию. Теперь злоумышленники готовятся продать конфиденциальные данные, касающиеся певицы Мадонны.

В первой половине мая стало известно, что операторы REvil (он же Sodinokibi) взломали юридическую фирму Grubman Shire Meiselas & Sacks (GSMLaw), в числе клиентов которой есть всемирно известные люди.

На днях вымогатели требовали у GSMLaw $42 миллиона в качестве выкупа. В противном случае они угрожали опубликовать конфиденциальную информацию звёздных клиентов юристов.

Под прицел попал Дональд Трамп — злоумышленники заявили, что у них есть «грязное бельё» нынешнего президента США. Чтобы чем-то подкрепить всю серьёзность своих намерений, преступники слили подробности дел Леди Гаги.

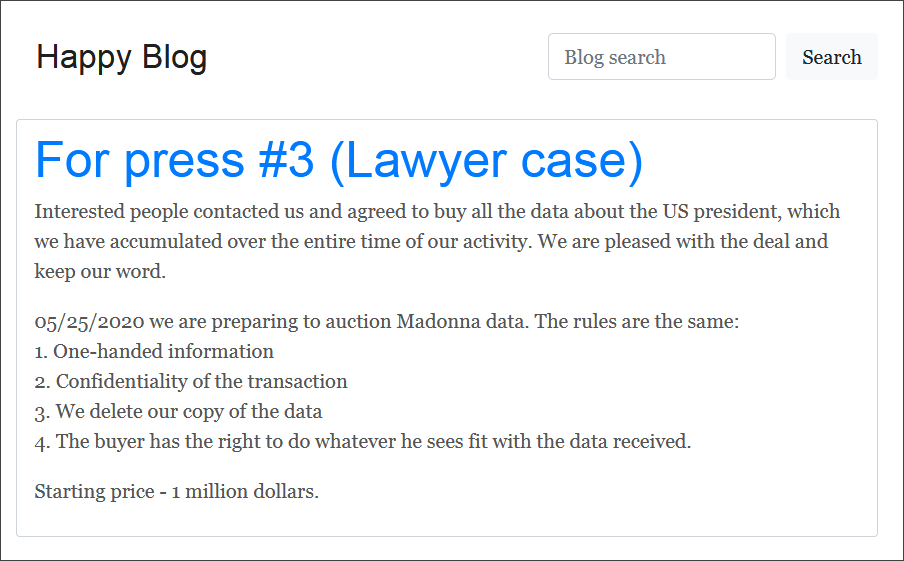
Теперь злоумышленники утверждают, что нашли покупателей, заинтересованных в компрометирующих Трампа данных. По завершении сделки вымогатели якобы удалят у себя копию БД.

На этом операторы REvil не остановились. Теперь они готовы выставить на продажу юридическую информации Мадонны, начальная цена на данный момент — $1 миллион.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru