



Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

NortonLifeLock (бывший Symantec) на прошлой неделе выпустил бета-версию бесплатного расширения для браузеров, с помощью которого пользователи Twitter могут выявить ботов на этой социальной площадке.

Инструмент получил имя BotSight, в настоящее время его можно установить в браузеры Google Chrome, Brave и Firefox.

Разработчики также планируют создать соответствующее мобильное приложение и версию аддона, которая будет работать с Microsoft Edge.

По словам команды NortonLifeLock, BotSight использует модель машинного обучения для детектирования ботов в Twitter, при этом инструмент демонстрирует высокий процент точного выявления подобных аккаунтов.

В результате пользователи смогут отличить посты ботов в ленте, поиске и разделе с трендами. Чтобы выявить аккаунт-робот, BotSight анализирует более 20 особенностей учётной записи: имя, описание и скорость набора подписчиков.

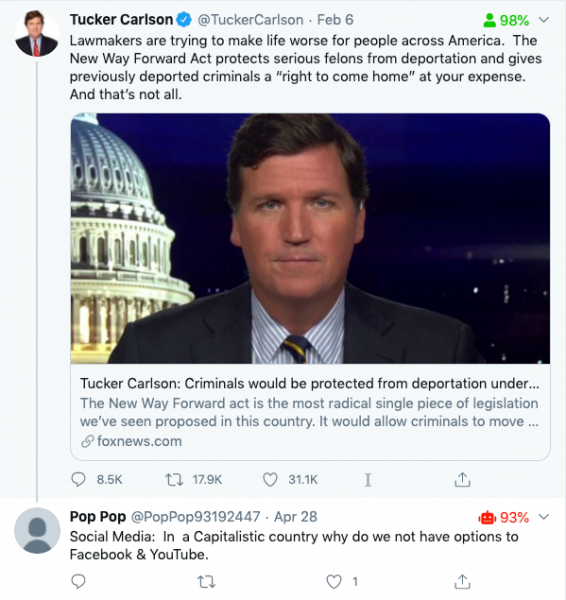
После установки расширения пользователи увидят рядом с аккаунтами проценты и иконки трёх цветов: зелёный, жёлтый и красный. С помощью этих индикаторов можно понять, насколько вероятно, что вы общаетесь с ботом (или читаете его твиты). Пример:

На сегодняшний день разработчики проанализировали более 100 000 аккаунтов и пришли к выводу, что около 5% твитов публикуются ботами.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru