



Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Исследователь в области кибербезопасности Мэттью Брайант опубликовал PoC-код в виде расширения для Chrome, превращающего браузер в прокси-бота. Используя такой аддон, злоумышленники могут совершать ряд действий в Сети от лица пользователя.

Соответствующий инструмент, получивший название CursedChrome, Мэттью Брайант опубликовал на GitHub в качестве проекта с открытым исходным кодом.

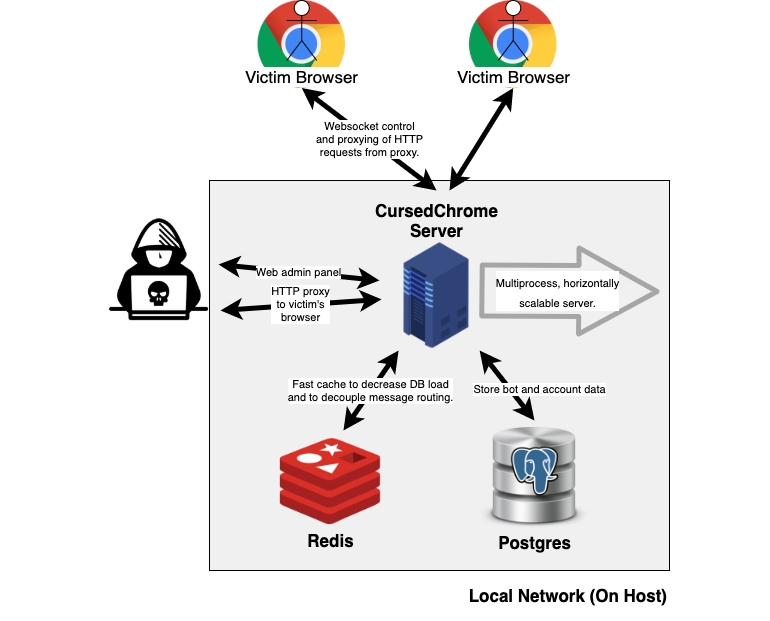
Под «капотом» CursedChrome находятся две основные составляющие — компонент на стороне клиента (само расширение Chrome) и дополнение на стороне сервера (панель управления, на которую поступают отчёты ботов).

Как только вредоносное расширение установят несколько пользователей, злоумышленник сможет подключиться к каждому заражённому хосту с помощью панели управления CursedChrome.

Связь между расширением Chrome и панелью обеспечивается WebSocket-соединением, работающим как классический обратный прокси HTTP.

Проще говоря, атакующий сможет работать в Сети через заражённый браузер, что также позволит перехватывать пользовательские сессии, получать доступ в интранет и к корпоративным приложениям.

Сообщество экспертов в области кибербезопасности считает, что публикация CursedChrome в открытом доступе может иметь негативные последствия, поскольку злоумышленники смогут создать свои вредоносные расширения на основе этого аддона.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru