



Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

По данным специалистов антивирусной компании «Лаборатория Касперского», с начала пандемии коронавирусной инфекции COVID-19 количество брутфорс-атак на RDP резко выросло. Этот показатель можно объяснить удалённой работой, вынуждающей компании разворачивать RDP-системы.

Весь последний месяц эксперты в области кибербезопасности не устают напоминать, что организация дистанционной работы увеличивает поверхность атаки, чем не брезгуют воспользоваться различные киберпреступники.

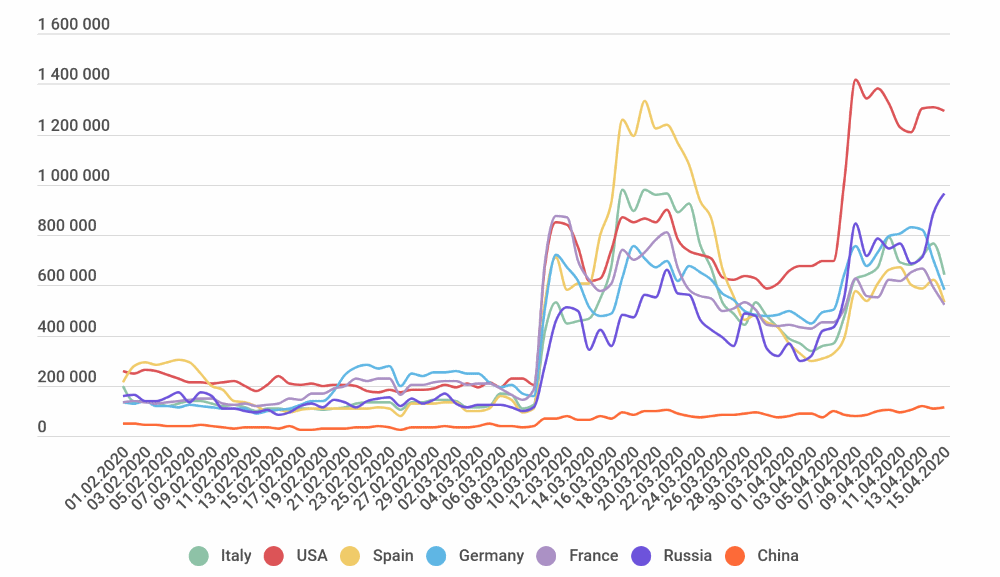
Исследователи из «Лаборатории Касперского» со своей стороны проанализировали число брутфорс-атак в период пандемии. Российский вендор пишет следующее:

«С начала марта количество атак вида ’’Bruteforce.Generic.RDP’’ резко выросло по всему миру».

Свои выводы специалисты подкрепили инфографикой, на которой виден резкий скачок числа брутфорс-атак.

К слову, ранее в блоге специального поисковика Shodan появилась информация об увеличении количества RDP-установок. Согласно опубликованным данным, доступные в Сети конечные точки RDP выросли на 41%.

Компаниям действительно приходится непросто в период самоизоляции и вынужденной удалённой работы. Поэтому рекомендуем ознакомиться с нашими методами обеспечения кибербезопасности удалённой работы. Так вы сможете снизить риски и устранить последствия низкого уровня киберграмотности.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru