



YouTube не нравится запрет на снятие цифрового отпечатка в Firefox

YouTube не нравится запрет на снятие цифрового отпечатка в Firefox

YouTube не нравится запрет на снятие цифрового отпечатка в Firefox

Пользователи Firefox обратили внимание на некорректное воспроизведение видеороликов на YouTube. Причина, как оказалось, заключается в активированной опции браузера, запрещающей снятие цифрового отпечатка.

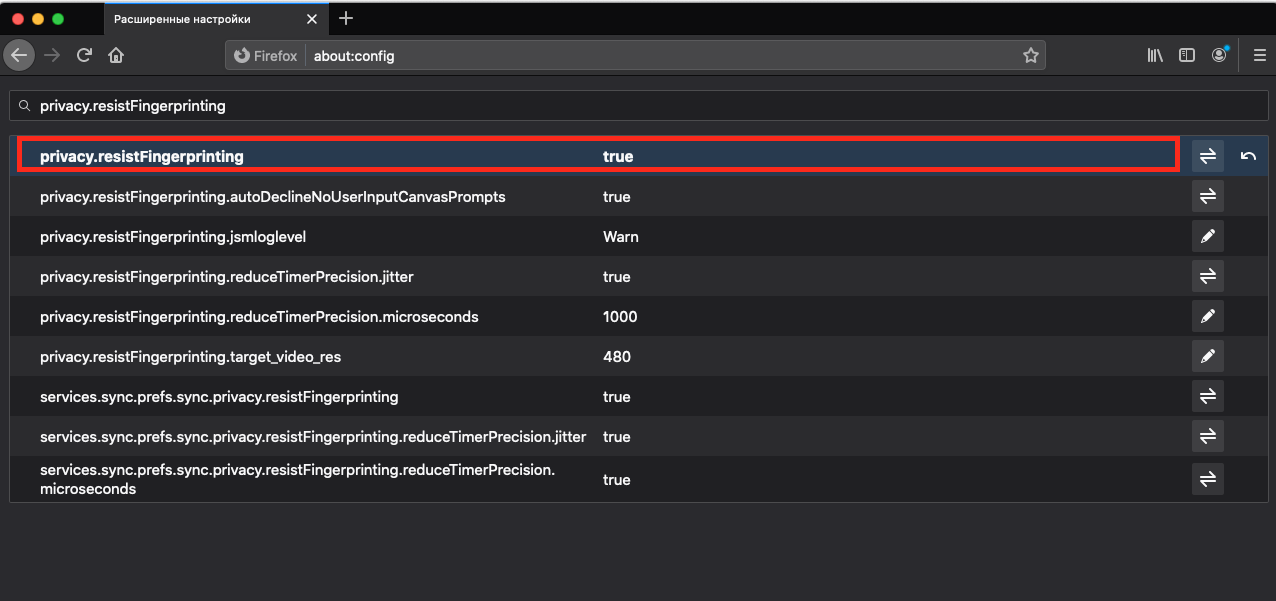
Речь идёт об опции privacy.resistFingerprinting — если пользователь Firefox включает её, браузер препятствует снятию цифрового отпечатка в процессе веб-сёрфинга.

Найти функцию можно на служебной странице about:config, как показано на скриншоте ниже:

Как известно, цифровые отпечатки используются при отслеживании перемещения пользователя по сайтам в интернете. Таким образом, рекламодатели часто в курсе привычек, предпочтений и поведения людей.

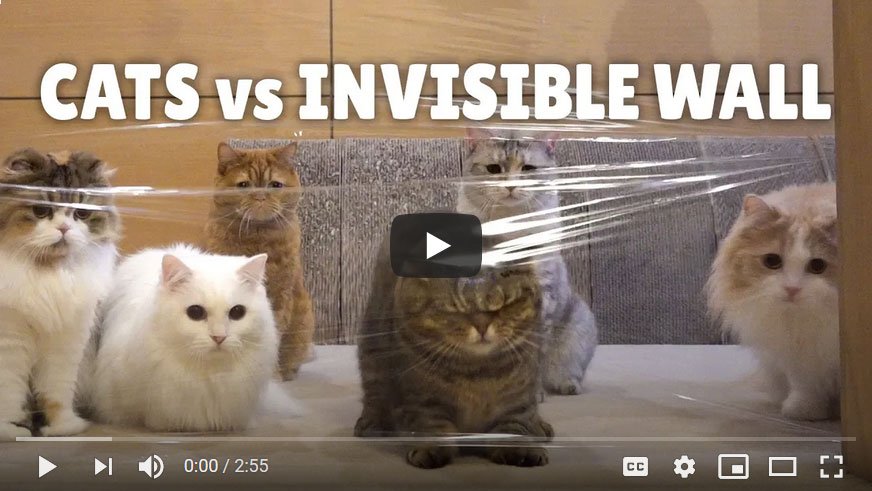
Довольно показательно, что на YouTube возникают проблемы с отображением видеороликов, когда у пользователя Firefox активирована функция, защищая от снятия цифрового отпечатка. Как показано на картинке ниже, видео просто обрезается:

А если отключить resistFingerprinting, это же видео будет выглядеть абсолютно нормально.

К слову, у самой Mozilla тоже не всё так гладко с конфиденциальностью. Вышедший на днях Firefox 75 был замечен в отправке данных о браузере по умолчанию.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru