


Эксперты опубликовали два эксплойта для дыры SMBGhost в Windows

Эксперты опубликовали два эксплойта для дыры SMBGhost в Windows

Эксперты опубликовали два эксплойта для дыры SMBGhost в Windows

Два исследователя в области кибербезопасности опубликовали код эксплойта для уязвимости SMBGhost, с помощью которой злоумышленник может атаковать компьютер под управлением Windows.

Брешь получила идентификатор CVE-2020-0796. Дэниел Гарсия и Мануэль Бланко представили свои варианты эксплуатации SMBGhost.

Ещё в прошлом месяце технические детали уязвимости опубликовали специалисты компании Fortinet, её суть заключается в способе обработки протоколом SMBv3 специально созданных пакетов данных.

В результате киберпреступники могут выполнить код в уязвимых системах. Известно, что CVE-2020-0796 угрожает неропатченным версиям Windows 10 1903, Windows Server 1903, Windows 10 1909 и Windows Server 1909.

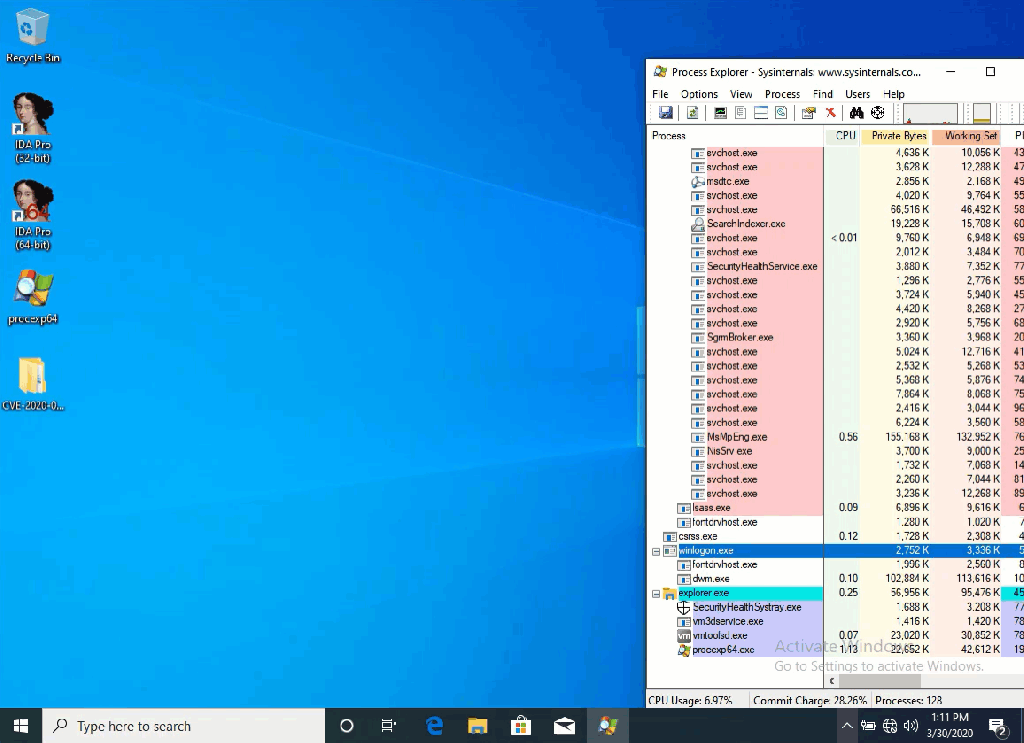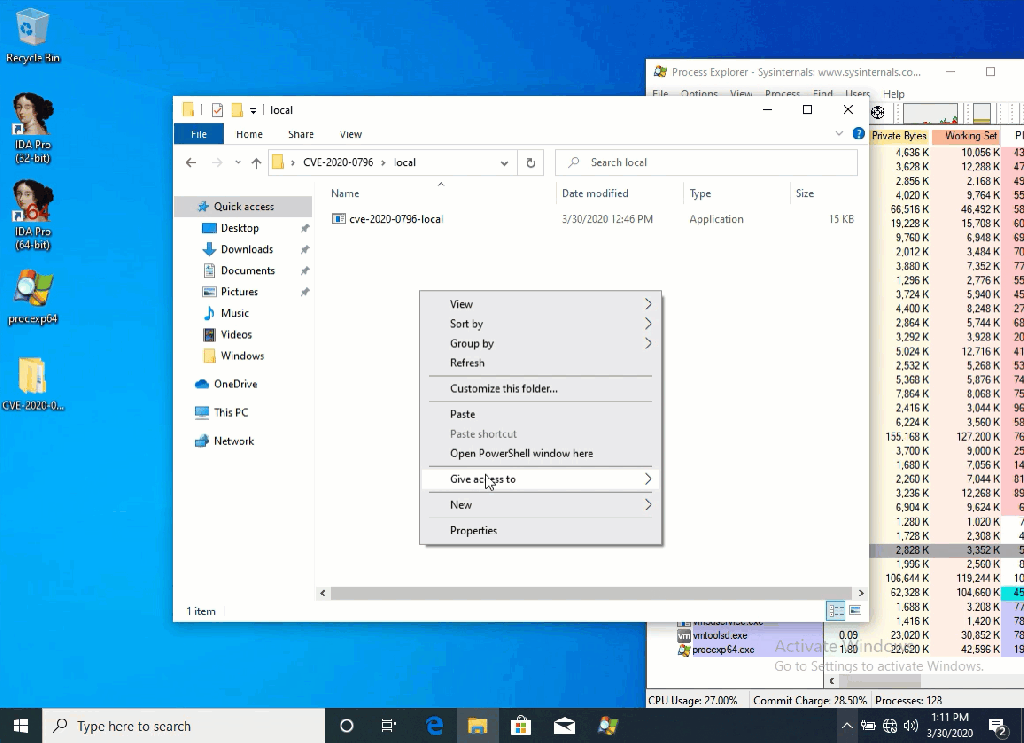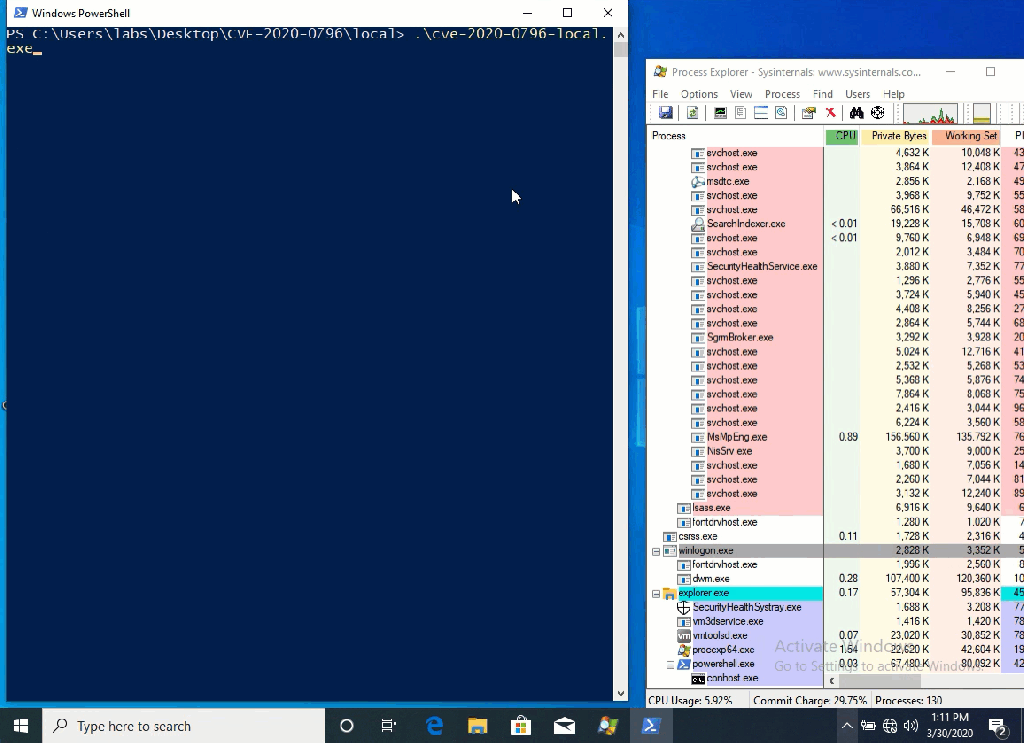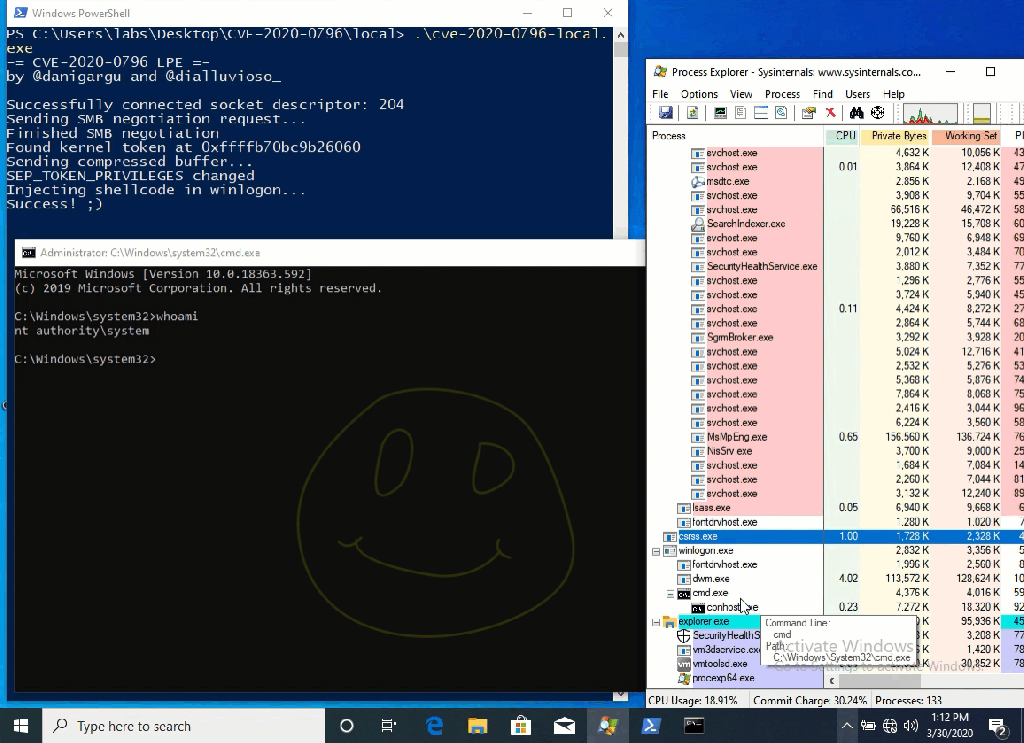
Опубликованные экспертами эксплойты позволяют повысить права до уровня SYSTEM. Работу PoC-кода исследователи отразили на графическом изображении ниже.

Напомним, что в середине марта Microsoft выпустила внеплановое обновление безопасности, устраняющее CVE-2020-0796 в системах Windows.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.
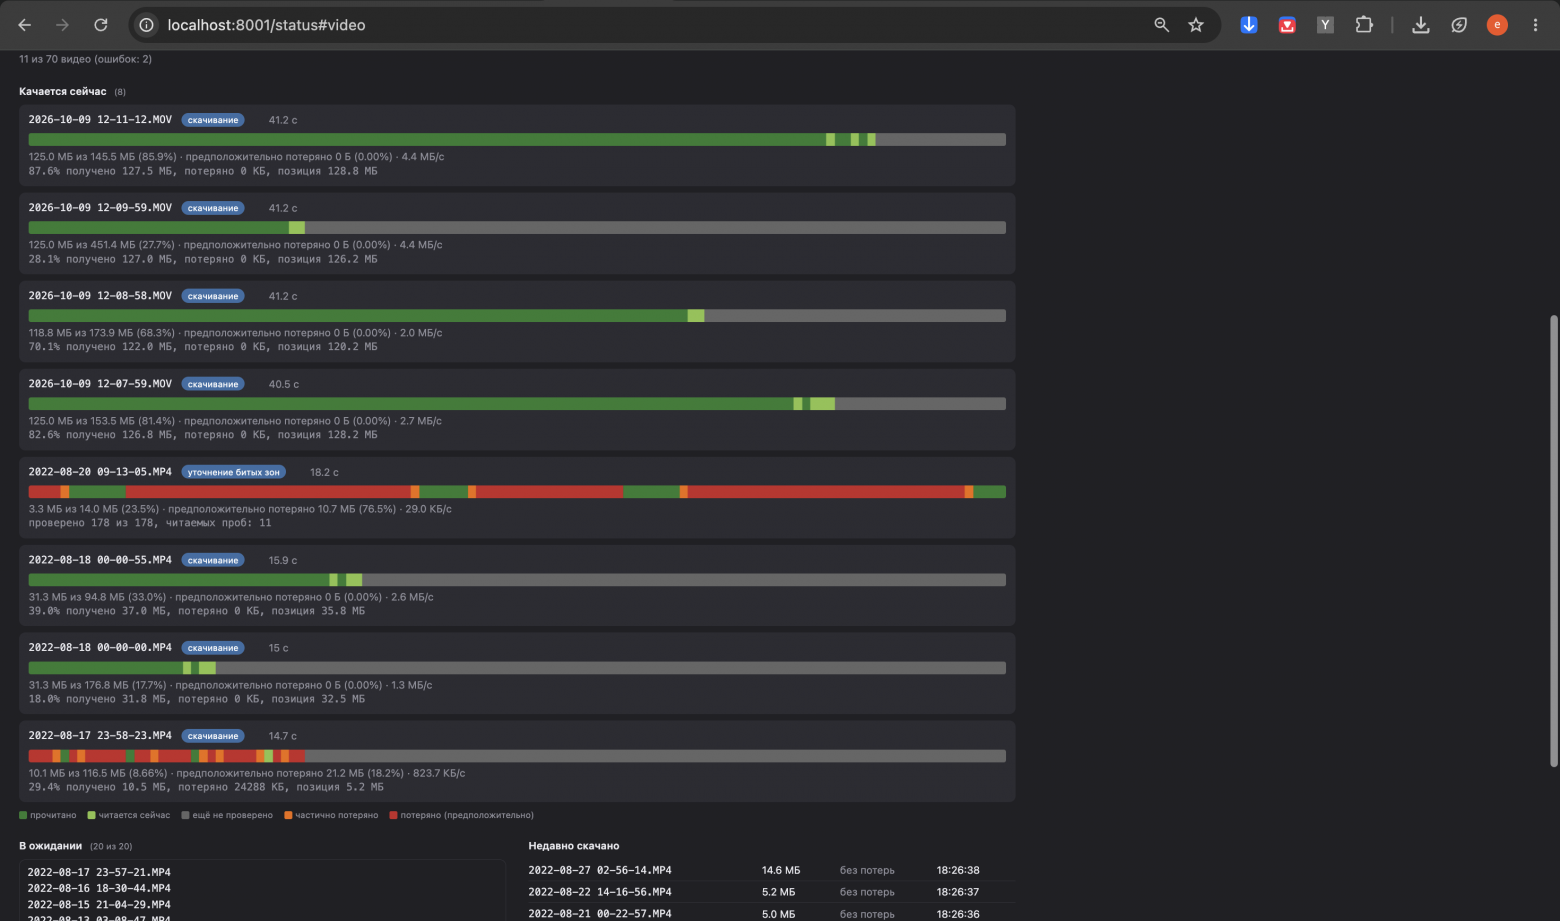
 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.
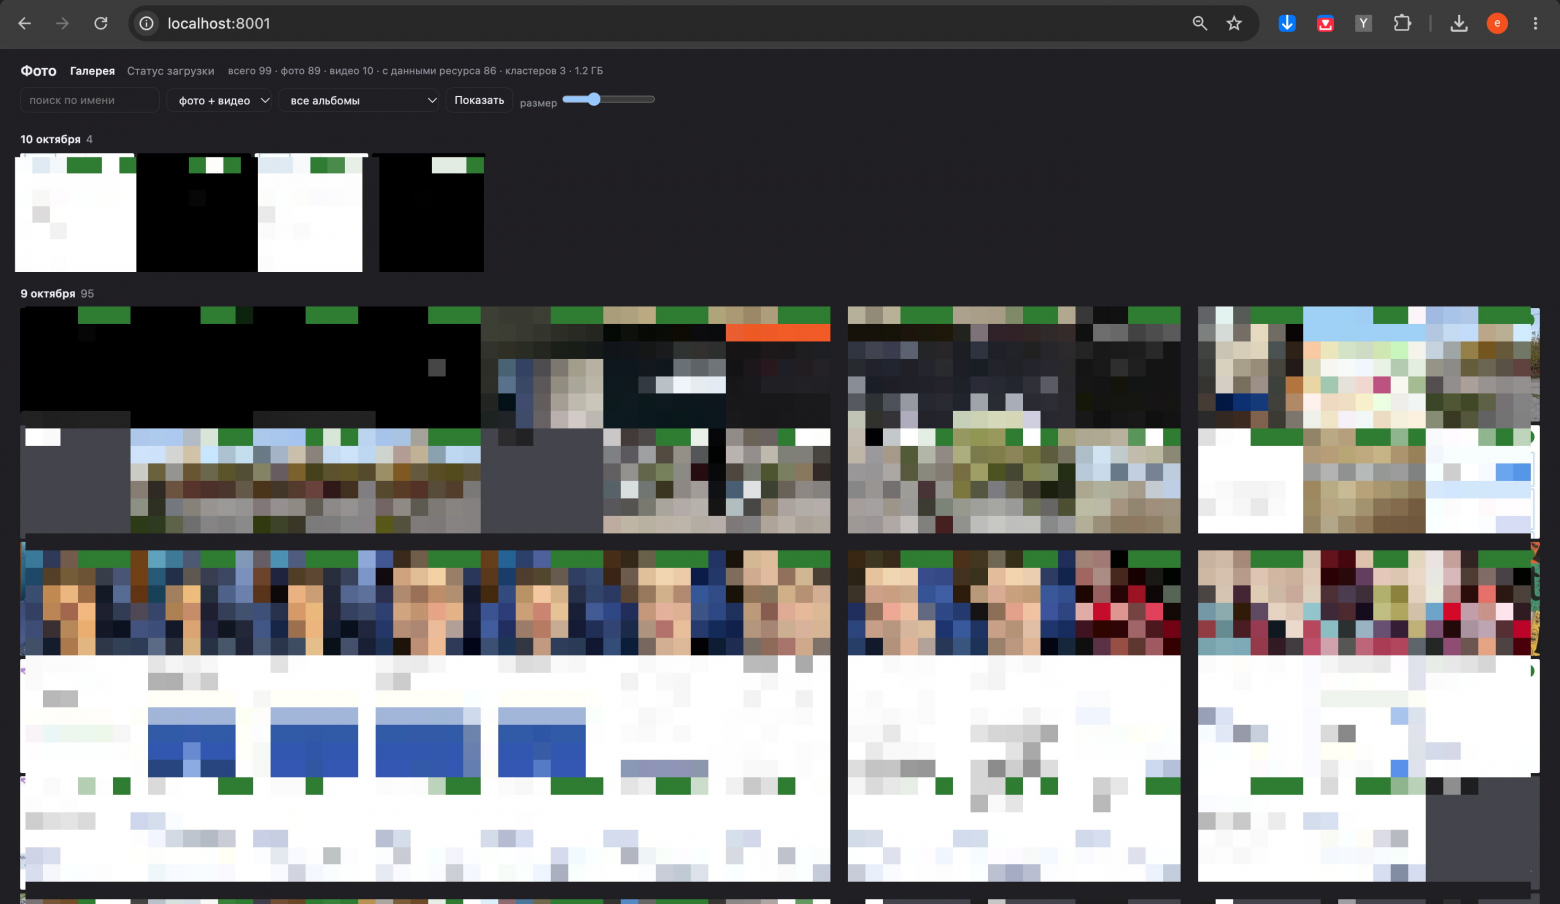
 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru