



Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

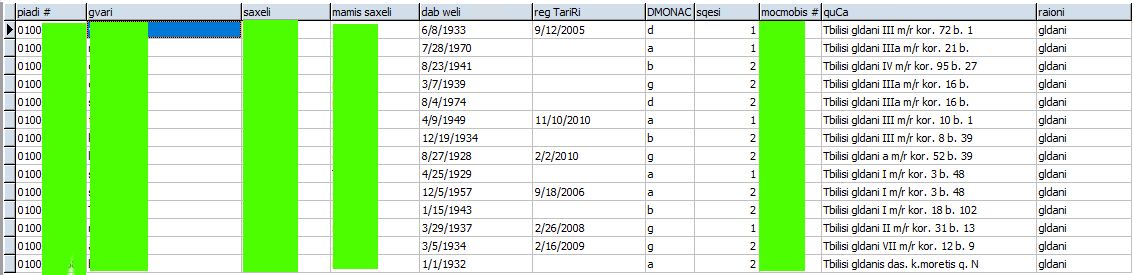
Информация, принадлежащая более чем 4,9 млн грузинских избирателей (включая уже покойных граждан), была опубликована на одном из хакерских форумов. Пока непонятно, является ли опубликовавший посредником или он сам скомпрометировал данные.

Среди слитых персональных данных: ФИО, домашние адреса, даты рождения, идентификационные и телефонные номера. Всё это было упаковано в MDB-файл размером 1,04 Гб.

Опубликованную информацию заметили специалисты сервиса Under the Breach, специализирующегося на мониторинге и предотвращении утечек. В базе данных было 4 934 863 записи, однако авторы не утруждали себя актуализацией информации.

На одном из опубликованных скриншотов видно, что в БД находились данные миллионов ныне покойных граждан.

Выложивший базу пользователь утверждает, что все данные были взяты с официального правительственного ресурса voters.cec.gov.ge. Предполагается, что конфиденциальную информацию удалось достать либо с помощью брутфорс-атаки на сам сайт, либо через соответствующее приложение для Android.

Напомним, что парламентские выборы в Грузии запланированы на октябрь 2020 года.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru