



TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

Разработчики TeamViewer решили остановить проверку коммерческого использования своих продуктов для удалённого доступа. Это коснётся тех стран, которые на сегодняшний день серьёзно затронуты пандемией нового коронавируса (COVID-19).

Как известно, программу TeamViewer можно установить для личного пользования и удалённо помогать семье и друзьям. Такое использование софта не подразумевает оплату.

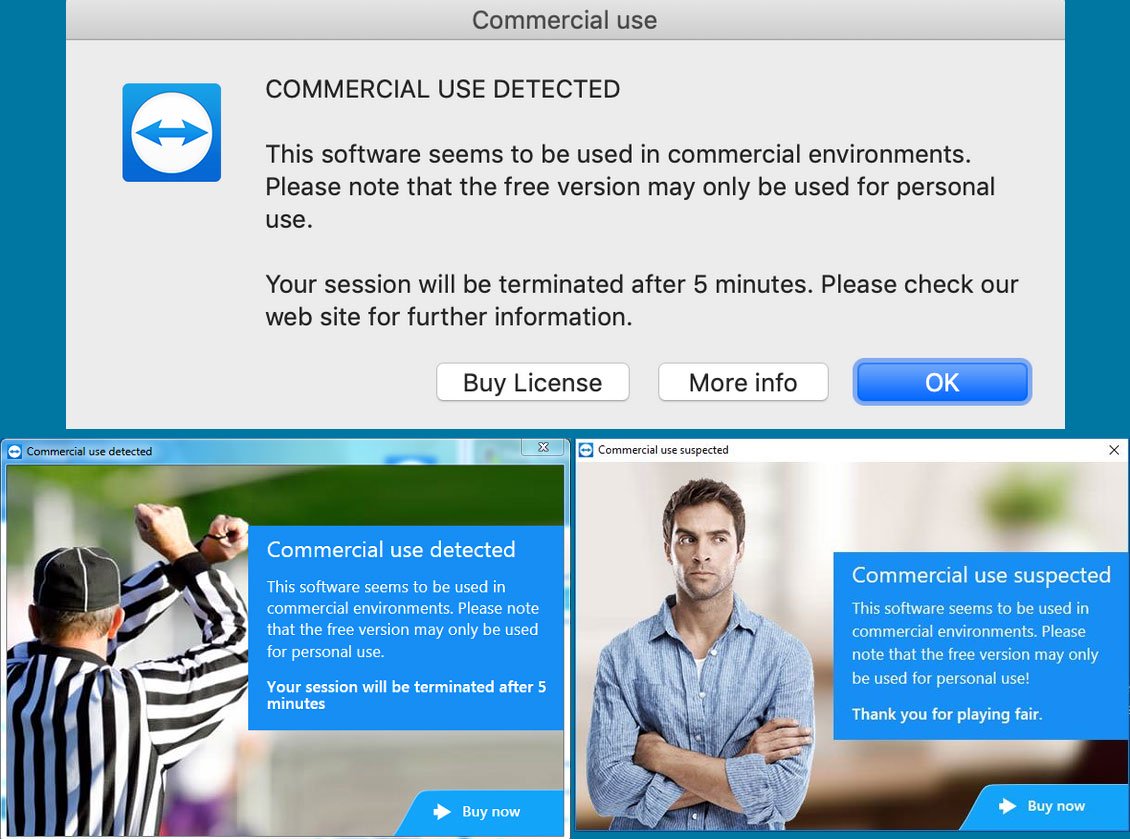
Однако разработчики предусмотрели так называемые проверки коммерческого использования своих продуктов. Это значит, что любому пользователю, подозреваемому в коммерческом использовании, будут выводиться соответствующие уведомления, предлагающие купить лицензию.

При этом текущая сессия будет разорвана, что ужасно мешает процессу.

Хуже всего, что отдельные люди, использующие TeamViewer для личных нужд, не прошли эти проверки, после чего им начали выводить назойливые уведомления.

Более того, после уведомления идентификатор пользователя TeamViewer заносится в специальный список. Далее воспользоваться софтом нормально уже не получается, приходится сбрасывать сам идентификатор.

Поскольку сейчас многие работают из дома, вопрос использования программ для удалённого доступа стоит как никогда остро. Команда TeamViewer понимает это, поэтому решила избавить граждан серьёзно затронутых COVID-19 стран от проверок коммерческого использования.

В первую очередь такая политика коснётся Китая, Италии и Великобритании.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru