



Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Согласно отчёту компании Trend Micro, российская киберпреступная группировка APT28 (Fancy Bear), спонсируемая властями, уже более года сканирует Сеть на наличие уязвимых почтовых серверов.

Принято считать, что Fancy Bear действует с 2004 года от лица военной разведки ГРУ. Именно этой группе приписывают атаку на Национальный комитет Демократической партии США.

Поскольку APT28 является одной из самых возрастных группировок, спонсируемых государством, исследователи изучили её активность вдоль и поперёк.

На протяжении последних нескольких лет основным наступательным оружием Fancy Bear был целевой фишинг. Через грамотно созданные электронные письма и с помощью эксплойтов для 0-day уязвимостей операторы APT28 более пятнадцати лет успешно заражали жертв различными семействами вредоносных программ.

Опубликованный на днях отчёт (PDF) Trend Micro проливает свет на важные изменения в операциях «российской правительственной» группировки.

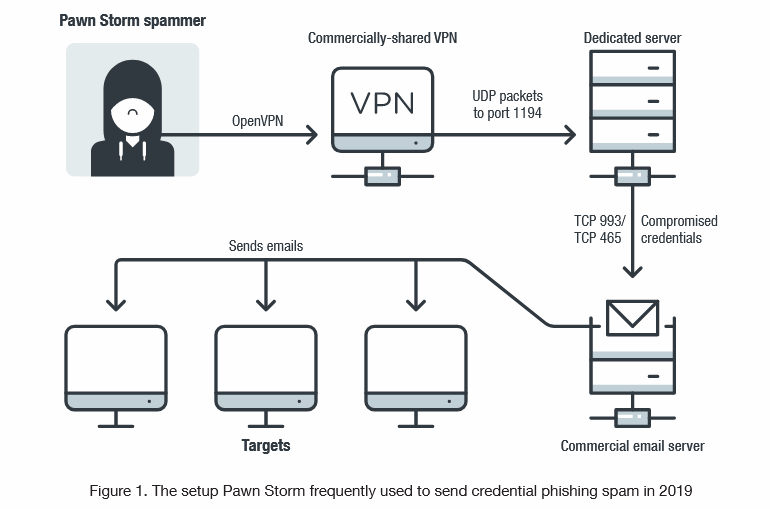
Помимо того, что в арсенале Fancy Bear остался целевой фишинг и опасные вредоносные программы, операторы начали активно сканировать Сеть на наличие уязвимых серверов электронной почты.

Сейчас Trend Micro пока не может сказать, какие именно атаки группировка запускает против обнаруженных дырявых инсталляций, однако можно предположить, что конечная цель — внедриться в систему, выкрасть конфиденциальную информацию и использовать сервер в последующих операциях.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru