



Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Компания Avast отключила один из основных компонентов своего антивирусного движка. Причиной послужила серьёзная уязвимость, позволяющая киберпреступникам проникнуть в системы пользователей.

Проблему безопасности обнаружил известный исследователь в области кибербезопасности из компании Google Тэвис Орманди.

По словам специалиста, брешь затрагивает движок JavaScript, который является внутренним компонентом антивируса Avast. Этот движок используется для анализа JavaScript-кода, чтобы защитить пользователей от вредоносов до того, как они отработают в браузерах и email-клиентах.

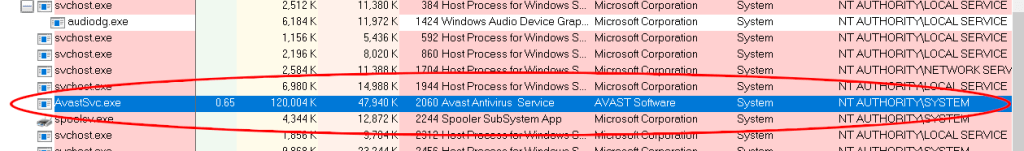
Орманди подчеркнул, что фактически уязвимость затрагивает основной процесс антивируса — AvastSvc.exe, запущенный с правами SYSTEM. Этот процесс загружает движок, в задачи которого входит анализ сетевого трафика.

«Любая уязвимость в этом процессе будет расцениваться как критическая, поскольку удалённые злоумышленники смогут легко ей воспользоваться», — объясняет эксперт.

Орманди также опубликовал специальный инструмент, который он использовал в своих тестах.

«Мы приостановили один из уровней безопасности в антивирусе Avast, который называется эмулятор сценариев. Эмулятор сценариев — одна из наших технологий, которая используется для обнаружения расширенных и запутанных образцов вредоносного ПО. 9 марта исследователь опубликовал инструмент, с помощью которого можно попытаться найти (и, следовательно, использовать) уязвимости в эмуляторе сценариев. Приостановив эмулятор, мы не позволим злоумышленникам находить и эксплуатировать ошибки. У нас нет никаких свидетельств того, что эта ошибка была использована до приостановки. Важно отметить, что возможности защиты других уровней безопасности антивирусных продуктов не затрагиваются, поэтому пользователям не нужно предпринимать какие-либо действия со своим антивирусом. Avast готовит изменения к эмулятору сценариев и предоставит обновление при повторной активации эмулятора сценариев», — гласит официальное заявление Avast.

Подпишитесь на новости

VPN-клиент INCY для iPhone удалили из российского App Store

Ещё один VPN-клиент исчез с российской витрины Apple. INCY больше нельзя скачать с российской учётной записи App Store, при этом в других регионах приложение осталось доступным. География аккаунта снова решает, какие кнопки вам разрешено нажимать.

Об удалении сообщила команда INCY в своём сообществе. Разработчики заявили, что работают над несколькими вариантами решения проблемы.

Что именно готовится и когда приложение может вернуться, пока не уточняется. Пользователям предложили рассмотреть смену региона учётной записи Apple и следить за дальнейшими объявлениями.

INCY — бесплатный клиент на базе Xray-core для подключения к сторонним серверам. Собственный VPN-сервис он не предоставляет: пользователь добавляет свои конфигурации или подписки.

Ранее из российского App Store уже исчезали v2RayTun, Streisand, V2Box и Happ. В случае v2RayTun разработчики публиковали письмо Apple со ссылкой на требование Роскомнадзора.

Возможность заново скачать приложение с российской учётной записи пользователям пока недоступна.

RSS: Новости на портале Anti-Malware.ru