



Вышла iOS 13.3.1 — отключаем несанкционированное отслеживание геолокации

Вышла iOS 13.3.1 — отключаем несанкционированное отслеживание геолокации

Вышла iOS 13.3.1 — отключаем несанкционированное отслеживание геолокации

Вчера вышла iOS 13.3.1, в которой Apple постаралась усовершенствовать аспекты операционной системы, касающиеся конфиденциальности пользователей. В частности, положительные изменения затрагивают функции отслеживания геолокации.

В декабре Брайан Кребс сообщил, что нынешние флагманы iPhone 11 и iPhone 11 Pro следят за местоположением пользователя, даже если в настройках смартфона отключены службы геолокации.

Позже Apple заявила, что причина кроется в новой UWB-технологии U1, которую нужно отключать в определённых местах, руководствуясь правилами международных регуляторов. Таким образом, iOS использовала службы геолокации, чтобы определить, не находится ли устройство в одном из таких мест.

По словам Apple, в этих случаях iPhone не оправляет в корпорацию никакие пользовательские данные. Тем не менее пользователи всё равно обеспокоены лишними проверками местоположения.

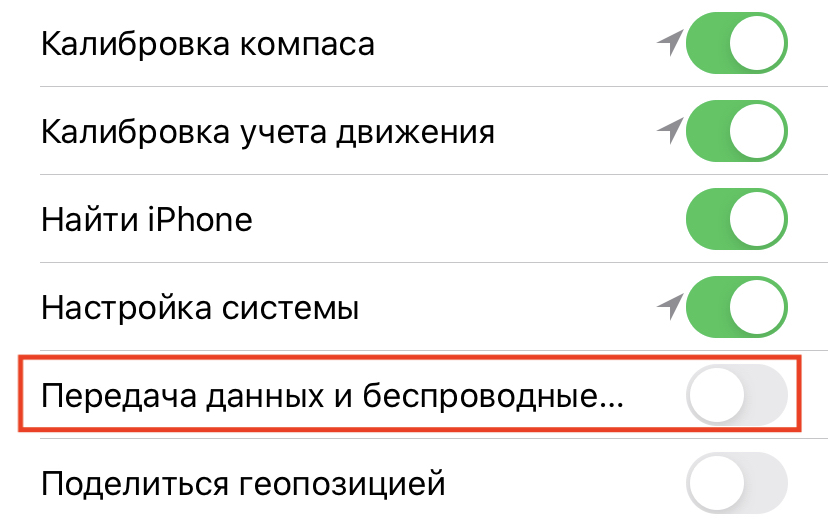
Со вчерашним релизом iOS 13.3.1 Apple представила новую настройку, позволяющую полностью отключить чип U1. В этом случае никаких проверок местоположения устройства осуществляться не будет.

Чтобы задействовать новую функцию, пройдите по следующему адресу в настройках iPhone:

Настройки > Конфиденциальность > Службы геолокации > Системные службы > Передача данных и беспроводные…

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru