



За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

Относительно новый шифровальщик DeathRansom изначально позиционировался как шутка, поскольку вредонос не мог нормально зашифровать файлы. Однако команда Fortinet предупреждает, что DeathRansom теперь представляет реальную угрозу — исследователи провели анализ этой программы-вымогателя и вычислили её автора.

Вымогатель DeathRansom впервые появился на радаре экспертов в ноябре 2019 года, на тот момент «вредоносная» программа представляла собой довольно безобидный код.

Первые образцы шифровальщика лишь добавляли расширение к файлам пользователя, не шифруя их. Забавно, что в процессе на атакованный компьютер копировалась записка с требованием выкупа — своего рода блеф, за счёт которого злоумышленники хотели получить прибыль.

Исследователи из компании Fortinet, изучавшие данную киберугрозу, отметили, что на протяжении двух последних месяцев DeathRansom удавалось заражать новых жертв каждый день. При этом зловред уже использует устойчивое шифрование.

Специалисты также акцентируют внимание на авторе вымогателя, личность которого удалось установить благодаря отдельным строкам кода вредоносной программы. Именно эти строки позволили исследователям связать DeathRansom с очень активным в последние годы киберпреступником.

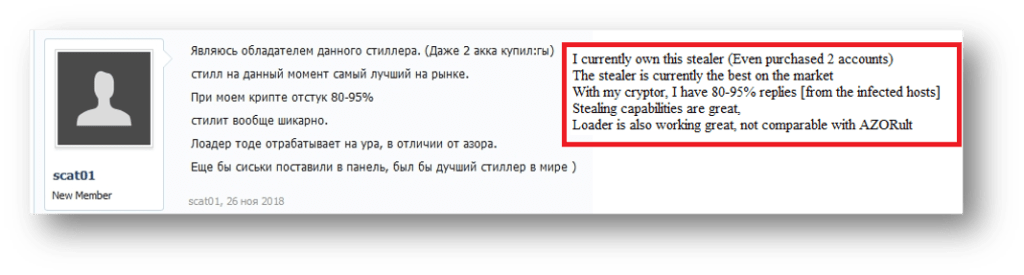
Злоумышленник, о котором идёт речь, был вовлечён в кампании по распространению программ для кражи паролей — Vidar, Azorult, Evrial, 1ms0rryStealer; а также вредоносных майнеров вроде SupremeMiner.

Расследование вывело Fortinet на пользователя под никами scat01 и SoftEgorka, использующего почту vitasa01[@]yandex.ru и российский телефонный номер. Помимо прочего, этот юзер был замечен на сайте gameshack[.]ru.

Получив такие данные, исследователи быстро вычислили реальную личность подозреваемого — некий Егор Недугов, проживающий в городе Аксай, Ростовская область.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru