



Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Одно из расширений для Google Chrome внедряет в веб-страницы специальный JavaScript-код, предназначенный для кражи паролей и закрытых ключей от криптовалютных кошельков и сервисов.

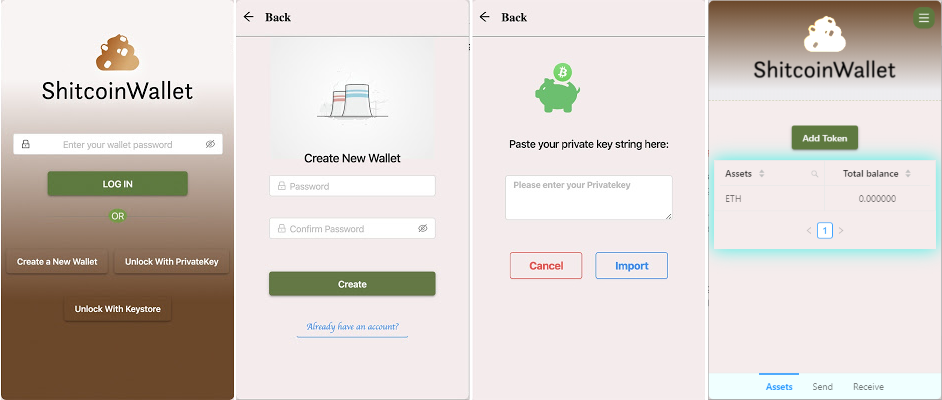
Впервые проблемный аддон под именем Shitcoin Wallet появился 9 декабря. Расширение получило идентификатор ckkgmccefffnbbalkmbbgebbojjogffn.

Разработчики Shitcoin Wallet утверждают, что расширение позволяет пользователям управлять цифровой валютой Ether (ETH), а также токенами Ethereum ERC20 прямо из браузера. Есть ещё и аналогичное приложение для Windows, однако злоумышленники делают акцент именно на аддоне.

На деле же оказалось, что Shitcoin Wallet преследует совсем иные цели. По словам Гарри Дэнли, главы безопасности платформы MyCrypto, расширение содержит вредоносный код.

Дэнли подчеркнул, что данный аддон опасен для пользователей браузера Chrome по двум причинам: во-первых, все доверенные расширению средства могут быть легко украдены, во-вторых — в определённые посещаемые веб-страницы внедряется код JavaScript.

Проанализировав работу Shitcoin Wallet, специалист выяснил, что разработка отправляет закрытые ключи всех кошельков на сторонний ресурс, расположенный по адресу erc20wallet[.]tk.

Более того, когда пользователь заходит на сайты известных сервисов для управления криптовалютой, код расширения крадёт учётные данные и закрытые ключи. Вся эта информация также отправляется на erc20wallet[.]tk.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru