



Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Исследователи вредоносных программ наткнулись на новый инструмент финансово ориентированной киберпреступной группировки FIN7. С помощью этого инструмента злоумышленники загружают свежие версии бэкдора Carbanak.

Загрузчику присвоили имя BIOLOAD, на сегодняшний день его детектирует лишь малый процент защитных решений. Частично он похож на BOOSTWRITE, другую утилиты группы FIN7.

Новый вредонос в процессе своей работы задействует метод Windows, согласно которому операционная система ищет библиотеки DLL для последующей загрузки в программу. В этом случае атакующий может повысить свои права в системе и ещё плотнее внедриться в систему.

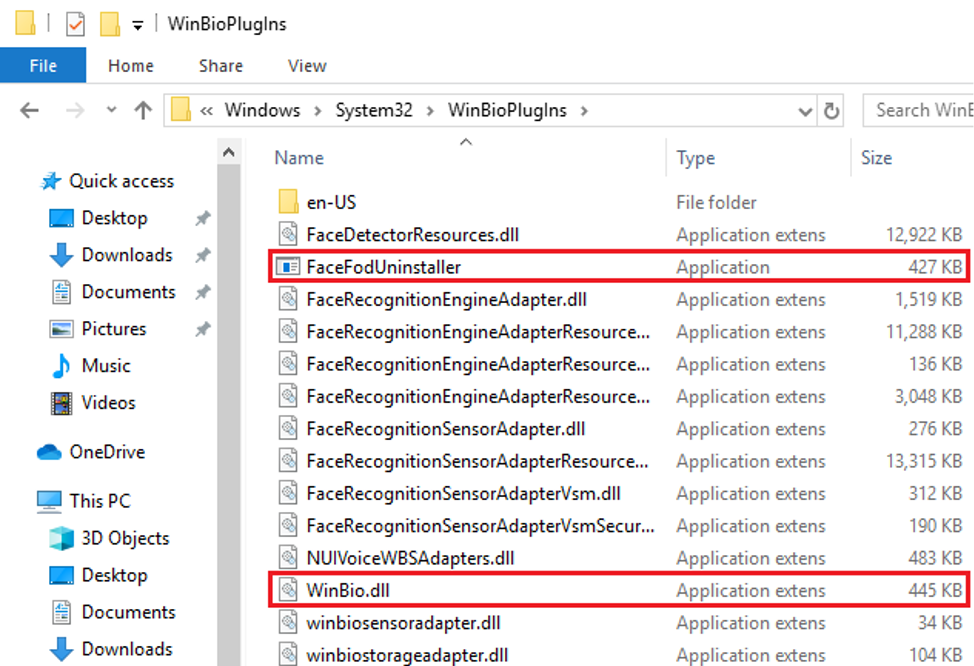
Платформа Fortinet enSilo для защиты конечных точек заблокировала вредоносную нагрузку в абсолютно легитимных процессах Windows. Если говорить конкретнее, защитное решение детектировало злонамеренную DLL в FaceFodUninstaller.exe  — этот файл присутствует на всех чистых инсталляциях ОС, начиная с Windows 10 1803.

«Что ещё привлекает преступников в этой схеме — исполняемый файл стартует от встроенного запланированного задания под названием FODCleanupTask. Таким образом, детектирование вредоноса существенно затрудняется», — описывает угрозу Fortinet.

Киберпреступники помещают вредоносную библиотеку WinBio.dll в директорию \System32\WinBioPlugIns, в которой обычно хранится легитимная winbio.dll.

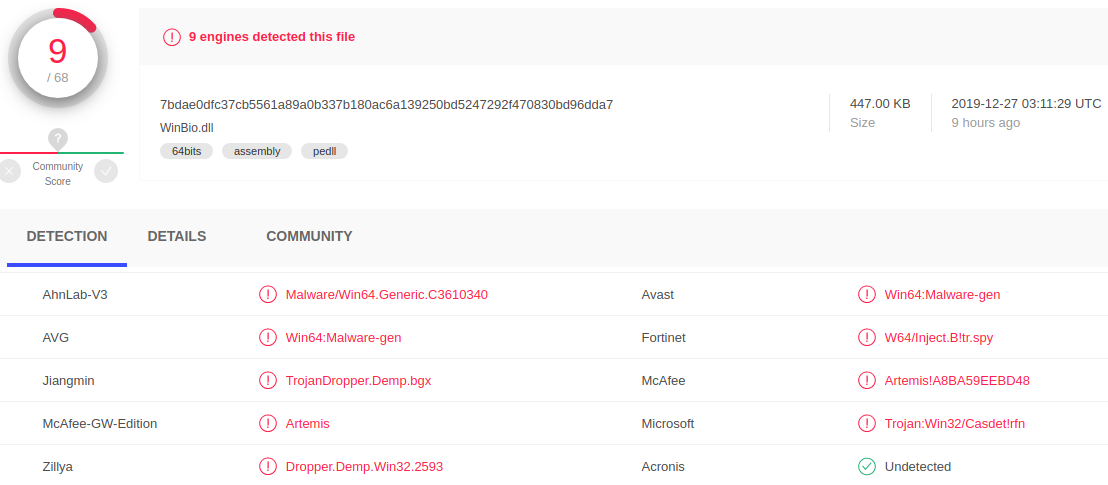
В настоящий момент 68 антивирусных программ в сервисе VirusTotal детектирует BIOLOAD в библиотеке WinBio.dll.

Что касается зловреда, который дроппер устанавливает в систему, — это версия бэкдора Carbanak, датируемая январём и апрелем 2019 года.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru