



Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

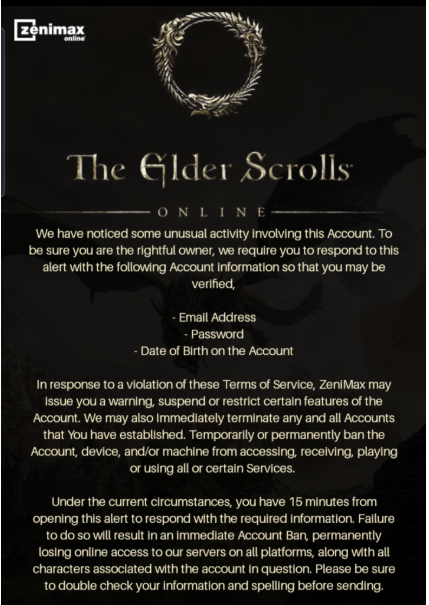
Злоумышленники атакуют любителей игры Elder Scrolls Online, маскируя фишинговые письма под сообщения от разработчиков. Цель проста — добыть данные аккаунтов пользователей.

Чтобы придать письмам легитимный вид, фишеры используют онлайн-псевдоним ElderScrollDevs. В основном атаки идут на владельцев игровой консоли PlayStation.

Согласно опубликованному на Reddit посту, преступники рассылают в случайном порядке личные сообщения, в которых геймеров предупреждают о проблеме безопасности.

«Мы обнаружили нетипичную активность, связанную с вашим аккаунтом. Мы должны убедиться в том, что вы законный владелец этой учётной записи. Для этого надо ответить на это уведомление, предоставив информацию об аккаунте», — гласит сообщение злоумышленников.

Затем жертву убеждают, что у неё есть 15 минут, чтобы заполнить адрес электронной почты, пароль и дату рождения, в противном случае мошенники обещают заблокировать геймера:

Специалисты считают, что злоумышленники охотятся за ценными вещами в мире Elder Scrolls Online, чтобы потом продать их на площадках дарквеба.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru