



Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Киберпреступники используют модель «фишинг-как-сервис» для атак на пользователей самых узнаваемых в мире технологии брендов. По словам исследователей из Akamai, основным прикрытием злоумышленников стали Microsoft, PayPal, DHL и Dropbox.

Отчёт специалистов пытается донести: к фишингу больше нельзя относиться как к киберугрозе, чьё поле деятельности ограничивается электронной почтой. В действительно сегодня этот формат работает и в соцсетях и на мобильных устройствах.

Преступники постоянно совершенствуют и полируют свои методы, результатом чего, например, стали BEC-атаки (взлом корпоративной почты).

«Фишинг — непростая проблема, с которой придётся ещё долго бороться. Мы ожидаем, что данная киберугроза будет актуальна до тех пор, пока бизнес и пользователи всерьёз не займутся повышением своей квалификации», — комментирует отчёт Мартин МакКи, сотрудник Akamai.

В документе компании говорится, что злоумышленники атакуют мировые бренды и их клиентов искусно организованными фишинговыми операциями.

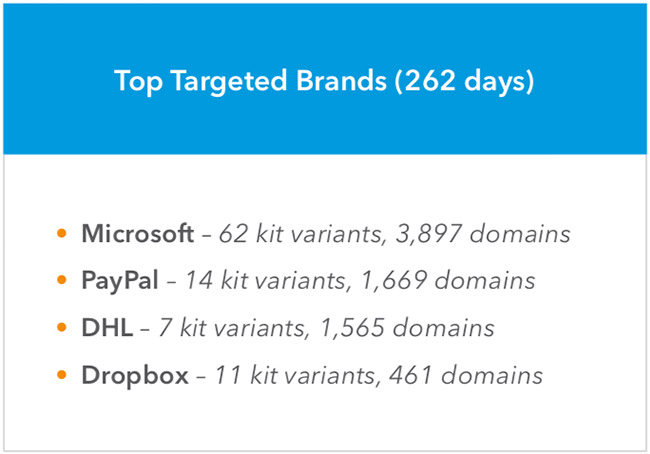
В ходе исследования эксперты выявили 6035 доменов и 120 наборов для фишинга. Все это распределилось по корпорациям следующим образом:

Самой атакуемой сферой оказалась технологическая, за ней идут: финансовая, электронная коммерция и медийная. Наиболее распространёнными именами, фигурирующими в фишинговых кампаниях стали: Microsoft (21,88% всех доменов), PayPal (9,37%), DHL (8,79%), Dropbox (2,59%).

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru