



Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Киберпреступники используют модель «фишинг-как-сервис» для атак на пользователей самых узнаваемых в мире технологии брендов. По словам исследователей из Akamai, основным прикрытием злоумышленников стали Microsoft, PayPal, DHL и Dropbox.

Отчёт специалистов пытается донести: к фишингу больше нельзя относиться как к киберугрозе, чьё поле деятельности ограничивается электронной почтой. В действительно сегодня этот формат работает и в соцсетях и на мобильных устройствах.

Преступники постоянно совершенствуют и полируют свои методы, результатом чего, например, стали BEC-атаки (взлом корпоративной почты).

«Фишинг — непростая проблема, с которой придётся ещё долго бороться. Мы ожидаем, что данная киберугроза будет актуальна до тех пор, пока бизнес и пользователи всерьёз не займутся повышением своей квалификации», — комментирует отчёт Мартин МакКи, сотрудник Akamai.

В документе компании говорится, что злоумышленники атакуют мировые бренды и их клиентов искусно организованными фишинговыми операциями.

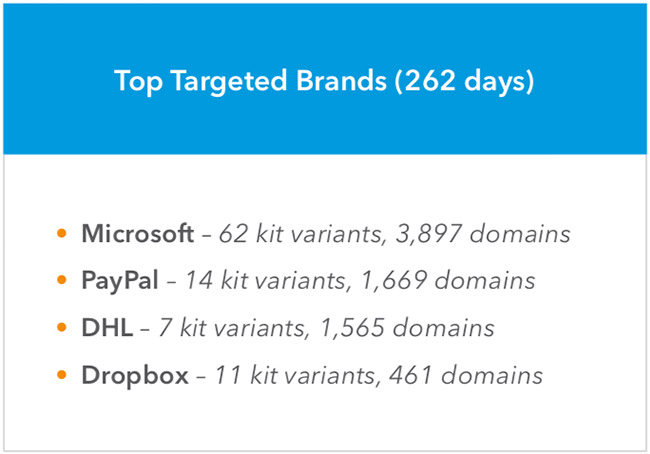
В ходе исследования эксперты выявили 6035 доменов и 120 наборов для фишинга. Все это распределилось по корпорациям следующим образом:

Самой атакуемой сферой оказалась технологическая, за ней идут: финансовая, электронная коммерция и медийная. Наиболее распространёнными именами, фигурирующими в фишинговых кампаниях стали: Microsoft (21,88% всех доменов), PayPal (9,37%), DHL (8,79%), Dropbox (2,59%).

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru