



Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Фишеры чаще используют бренды Microsoft, PayPal, DHL и Dropbox

Киберпреступники используют модель «фишинг-как-сервис» для атак на пользователей самых узнаваемых в мире технологии брендов. По словам исследователей из Akamai, основным прикрытием злоумышленников стали Microsoft, PayPal, DHL и Dropbox.

Отчёт специалистов пытается донести: к фишингу больше нельзя относиться как к киберугрозе, чьё поле деятельности ограничивается электронной почтой. В действительно сегодня этот формат работает и в соцсетях и на мобильных устройствах.

Преступники постоянно совершенствуют и полируют свои методы, результатом чего, например, стали BEC-атаки (взлом корпоративной почты).

«Фишинг — непростая проблема, с которой придётся ещё долго бороться. Мы ожидаем, что данная киберугроза будет актуальна до тех пор, пока бизнес и пользователи всерьёз не займутся повышением своей квалификации», — комментирует отчёт Мартин МакКи, сотрудник Akamai.

В документе компании говорится, что злоумышленники атакуют мировые бренды и их клиентов искусно организованными фишинговыми операциями.

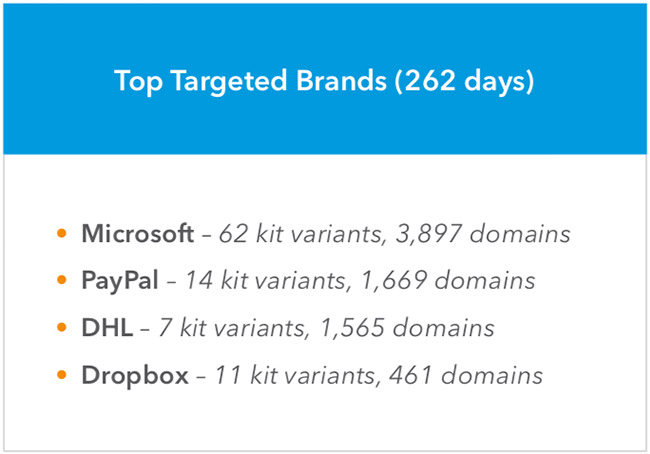
В ходе исследования эксперты выявили 6035 доменов и 120 наборов для фишинга. Все это распределилось по корпорациям следующим образом:

Самой атакуемой сферой оказалась технологическая, за ней идут: финансовая, электронная коммерция и медийная. Наиболее распространёнными именами, фигурирующими в фишинговых кампаниях стали: Microsoft (21,88% всех доменов), PayPal (9,37%), DHL (8,79%), Dropbox (2,59%).

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru