



Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft представила новый сервис, с помощью которого корпоративные клиенты смогут обратиться напрямую к ведущим специалистам в области безопасности. Этот подход будет очень кстати в тех случаях, когда киберугроза настолько серьёзна, что её нельзя устранить своими силами.

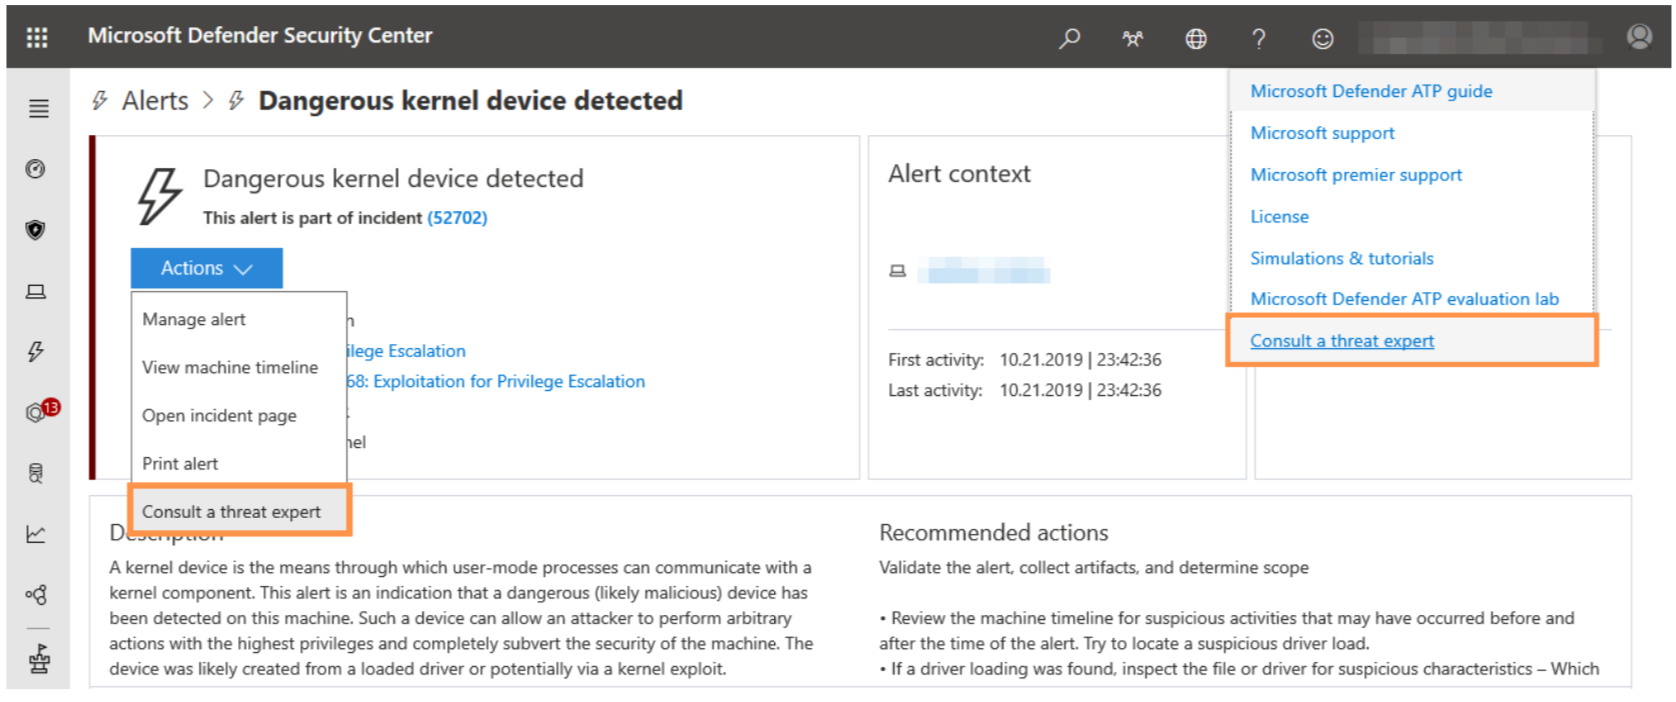
Сервис получил имя «Threat Experts on Demand», на данный момент он является частью Microsoft Defender Advanced Threat Protection (ATP).

Нововведение от Microsoft поможет организациям справиться с действительно сложными угрозами и предотвратить масштабные эпидемии вроде NotPetya, остановить спамерские кампании типа Emotet и защититься от кибершпионажа со стороны правительственных хакеров.

Threat Experts on Demand доступен в приложении Defender Security Center. Если команда безопасников столкнётся с опасной атакой (например, на ядро системы), она может воспользоваться опцией «проконсультироваться с экспертом».

Microsoft обещает, что специалисты обеспечат максимально эффективную консультацию по вопросам устранения киберугрозы.

Корпорация не раскрыла местонахождение экспертов, однако известно, что Threat Hunters on Demand предоставляет возможность связаться более чем с 3500 профессионалами по всему миру.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru