



Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft представила новый сервис, с помощью которого корпоративные клиенты смогут обратиться напрямую к ведущим специалистам в области безопасности. Этот подход будет очень кстати в тех случаях, когда киберугроза настолько серьёзна, что её нельзя устранить своими силами.

Сервис получил имя «Threat Experts on Demand», на данный момент он является частью Microsoft Defender Advanced Threat Protection (ATP).

Нововведение от Microsoft поможет организациям справиться с действительно сложными угрозами и предотвратить масштабные эпидемии вроде NotPetya, остановить спамерские кампании типа Emotet и защититься от кибершпионажа со стороны правительственных хакеров.

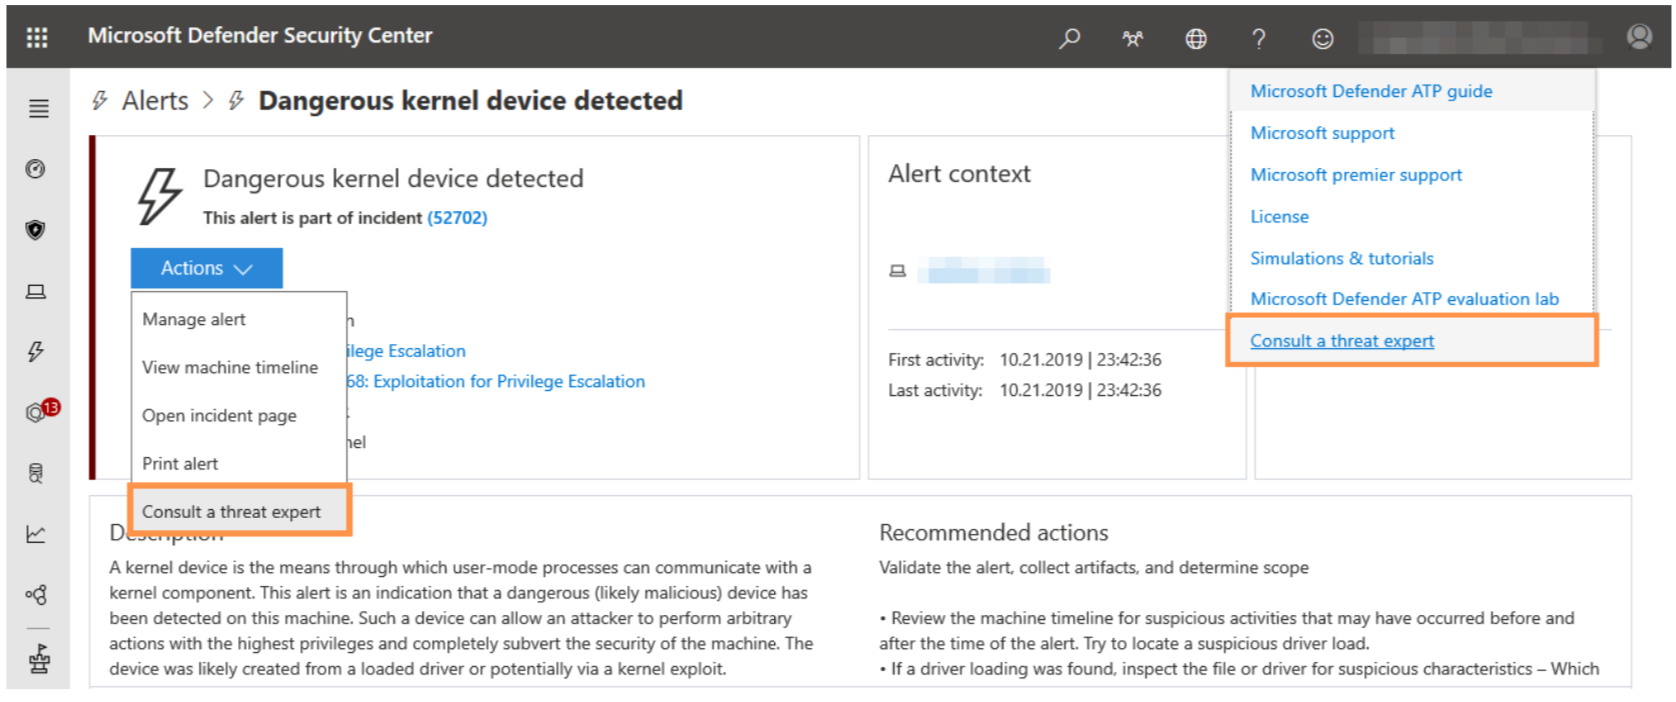
Threat Experts on Demand доступен в приложении Defender Security Center. Если команда безопасников столкнётся с опасной атакой (например, на ядро системы), она может воспользоваться опцией «проконсультироваться с экспертом».

Microsoft обещает, что специалисты обеспечат максимально эффективную консультацию по вопросам устранения киберугрозы.

Корпорация не раскрыла местонахождение экспертов, однако известно, что Threat Hunters on Demand предоставляет возможность связаться более чем с 3500 профессионалами по всему миру.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru