



На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

Взлом промышленного оборудования станет основной темой следующего мероприятия Pwn2Own. Напомним, что Pwn2Own — наиболее популярный конкурс, на котором свои силы пробуют хакеры со всего мира.

Это первый раз, когда исследователи в области кибербезопасности получат возможность взломать программное обеспечение и протоколы, используемые в АСУ ТП.

На протяжении более 12 лет задачи Pwn2Own были сосредоточены вокруг поиска способов взлома браузеров и операционных систем. Этичные хакеры зарабатывали на конкурсе деньги, а также приобретали определённую репутацию в среде кибербезопасности.

За последние годы организаторы мероприятия предлагали исследователям проникнуть в системы автомобилей Tesla или взломать устройства Facebook Portal.

Однако следующий Pwn2Own будет сосредоточен исключительно на АСУ ТП и соответствующем программном обеспечении. Конкурс пройдёт в Саут-бич, Майями, с 21 по 23 января 2020 года.

Участники смогут выбрать, какое именно оборудование они будут пытаться взломать. Предлагаются следующие варианты:

  • Командный сервер.
  • Сервер OPC Unified Architecture.
  • DNP3-шлюз.
  • Рабочую станцию HMI.
  • Софт инженерной рабочей станции.

Найденные исследователями уязвимости должны быть новыми. По завершении мероприятия этичные хакеры, взломавшие наибольшее количество устройств, получат вознаграждение.

Все обнаруженные проблемы безопасности в срочном порядке будут переданы вендорам, чтобы последние максимально быстро выпустили патчи.

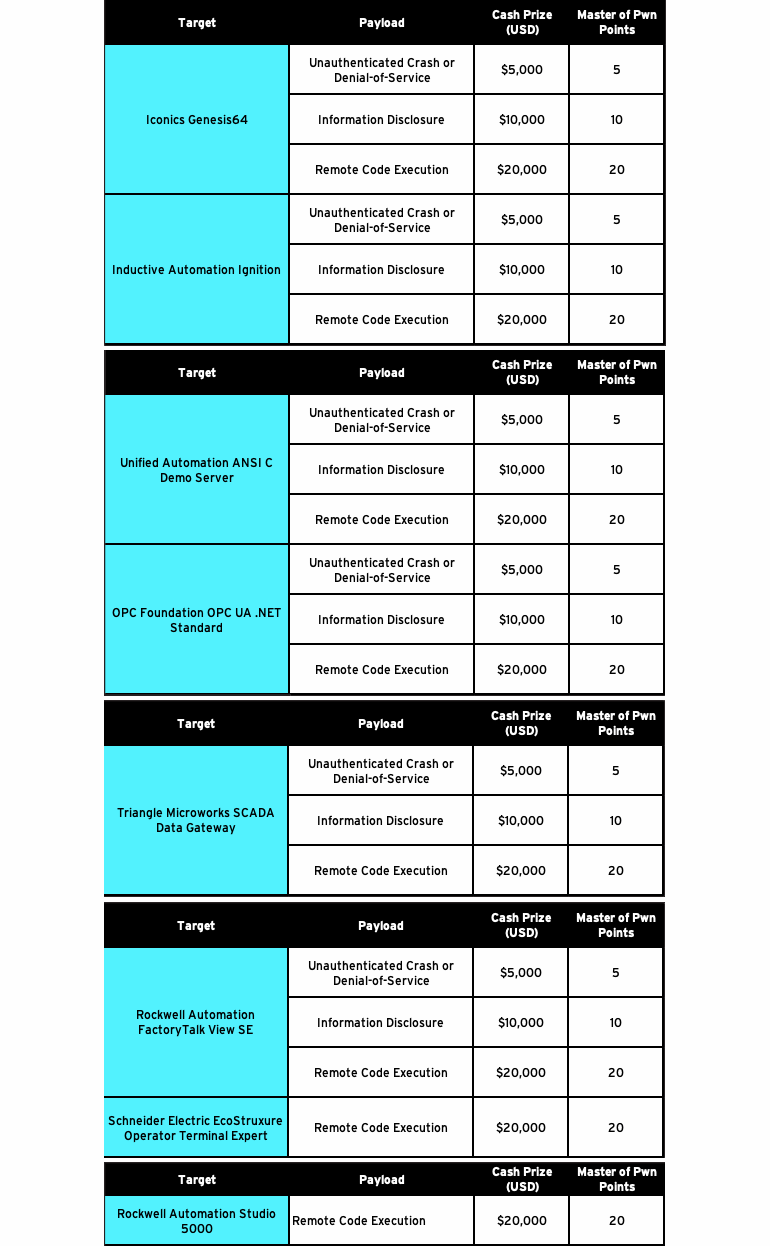
Ниже приводим суммы возможного вознаграждение вместе с соответствующим типом найденной уязвимости.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru