



Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Два специалиста из Технического университета в Кёльне продемонстрировали новый тип веб-атак, с помощью которого злоумышленник может заставить CDN (сеть доставки содержимого, Content Delivery Network) отдавать страницы с ошибкой вместо легитимных сайтов.

Новый вид атак получил имя CPDoS (Cache-Poisoned Denial-of-Service). Исследователи выявили три возможных варианта CPDoS, состоятельность которых была доказана на деле (в отличие от большинства атак, завязанных на веб-кеше).

Как объяснили эксперты, CPDoS нацелена на две современные составляющие сетевого взаимодействия: веб-серверы и CDN. На первых хранятся сайты и их контент в первозданном виде, вторые — хранят кешированную копию ресурса, которая обновляется только через определённые интервалы.

Таким образом, можно с уверенностью сказать, что CDN является одним из ключевых компонентов современного интернета. Атаки на инфраструктуру CDN могут привести к крайне печальным последствиям и сказаться на доступности того или иного веб-сайта.

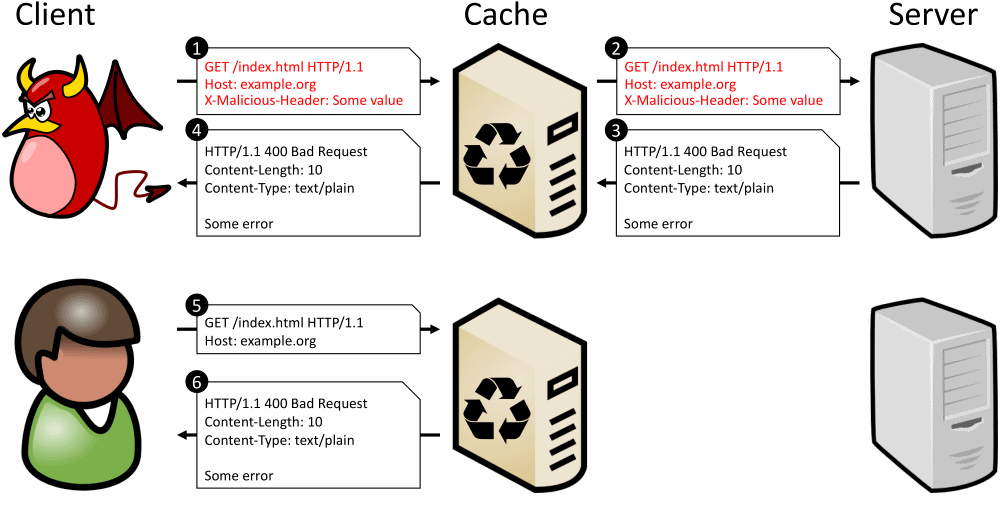
Открытая специалистами форма атаки CPDoS (PDF) действует по следующему алгоритму:

  1. Атакующий подключается к сайту и старается привести к тому, что его запрос сгенерирует новую CDN-запись.
  2. Запрос злоумышленника содержит вредоносный HTTP-заголовок очень большого размера.
  3. CDN даёт этому заголовку пройти к легитимному сайту, после чего генерируется веб-страница для кеша CDN.
  4. Чрезмерно большой заголовок приводит к сбою в работе сервера.
  5. Сервер отдаёт страницу с ошибкой 400 «Bad Request».
  6. Страница с ошибкой кешируется системой CDN.
  7. Другие пользователи, попадая на сайт, видят ошибку.
  8. В результате создаётся ложное впечатление неработоспособности сайта.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru