



Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

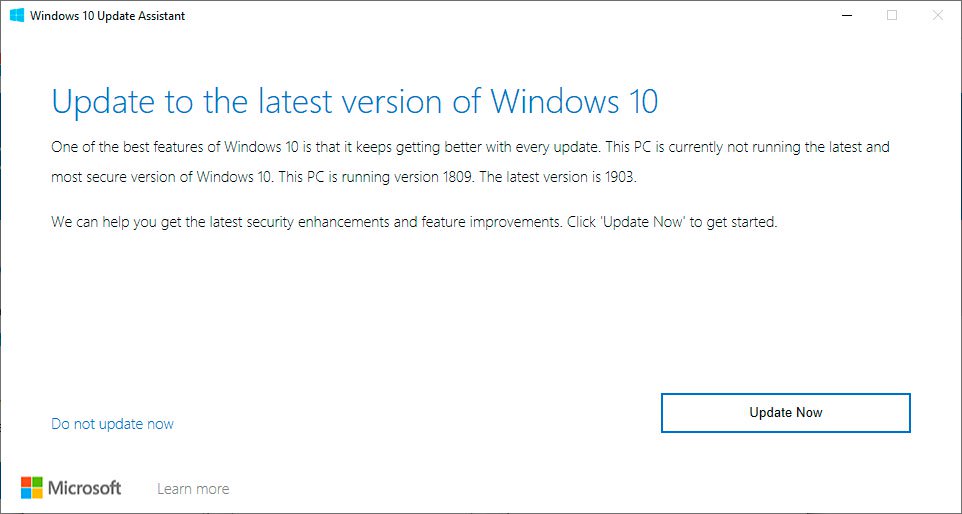
Microsoft выпустила новую версию Windows 10 Update Assistant, чтобы устранить уязвимость, приводящую к локальному повышению прав. Однако для установки патча сначала придётся деинсталлировать программу, а потом скачать последнюю версию.

Windows 10 Update Assistant представляет собой программу, задача которой — помогать пользователям скачивать последние версии Windows 10 и обновлять операционную систему.

На старых версиях Windows работу Update Assistant легко заметить — программа с разными интервалами демонстрирует уведомление, предлагающее вам уставить последнее обновление Windows 10.

В предыдущих релизах Windows 10 Update Assistant для версии 1903 была найдена уязвимость, которую атакующие могут использовать для повышения прав и выполнения команд.

Проблема безопасности на сегодняшний день известна под идентификатором CVE-2019-1378. Обнаружил её эксперт в области кибербезопасности Джимми Бейн.

Грамотно используя брешь, злоумышленник может запустить программу с самыми высокими привилегиями в системе — SYSTEM. В результате атакующий может выполнить любое желаемое действие в Windows.

Повышение прав достигается путём перехвата компонента процесса обновления. Дополнительную сложность подобной атаке придаёт необходимость совершать её непосредственно в процессе обновления.

Но пропатчить уязвимость тоже не так просто. Немногие знают, что Windows 10 Update Assistant (WUA) не является отдельной программой. WUA устанавливается в директорию C:\Windows10Upgrade либо вручную (после загрузки с сайта Microsoft), либо как часть обновления  KB4023814.

Чтобы корректно пропатчить WUA, пользователям придётся удалить WUA. Или другой вариант — скачать последнюю версию с ресурса Microsoft.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru