



Зафиксирована волна взломов YouTube-аккаунтов автолюбителей

Зафиксирована волна взломов YouTube-аккаунтов автолюбителей

Зафиксирована волна взломов YouTube-аккаунтов автолюбителей

За последние несколько дней была отмечена волна компрометаций YouTube-аккаунтов. Злоумышленники почему-то выбирают блогеров, специализирующихся на тюнинге и обзорах автомобилей.

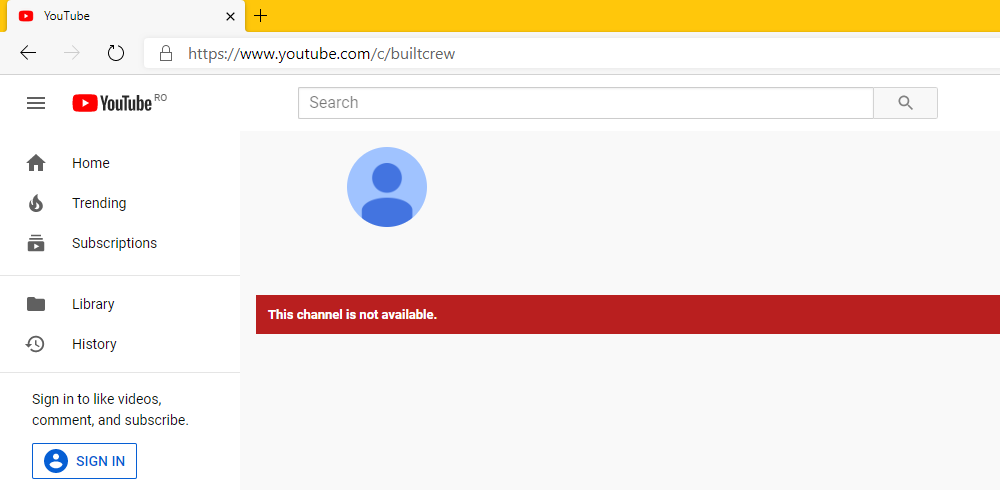
При этом взлому подверглись довольно популярные в среде автолюбителей создатели контента на YouTube. Например, можно выделить следующие каналы: Built, Troy Sowers, MaxtChekVids, PURE Function и Musafir.

Помимо обозревателей автомобилей, киберпреступники атаковали учётные записи компаний. Основная волна атак пришлась на выходные, форум техподдержки YouTube буквально наполнился похожими жалобами.

Нет сомнений в том, что атаки были грамотно скоординированы. Сначала жертв заманивали на фишинговые сайты через специальные сообщения. На этих сайтах невнимательные пользователи вводили свои учётные данные, которые попадали прямиком в руки злоумышленников.

После получения имён пользователей и паролей преступники переоформляли YouTube-каналы на нового владельца. Атакующие пытались замаскировать все таким образом, чтобы у взломанного владельца аккаунта, а также у его подписчиков сложилось впечатление, что канал был удалён.

Эксперты в области кибербезопасности полагают, что злоумышленники использовали специальный инструмент для фишинга под именем Modlishka. Известно, что он позволяет перехватывать даже коды двухфакторной аутентификации.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru