



937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

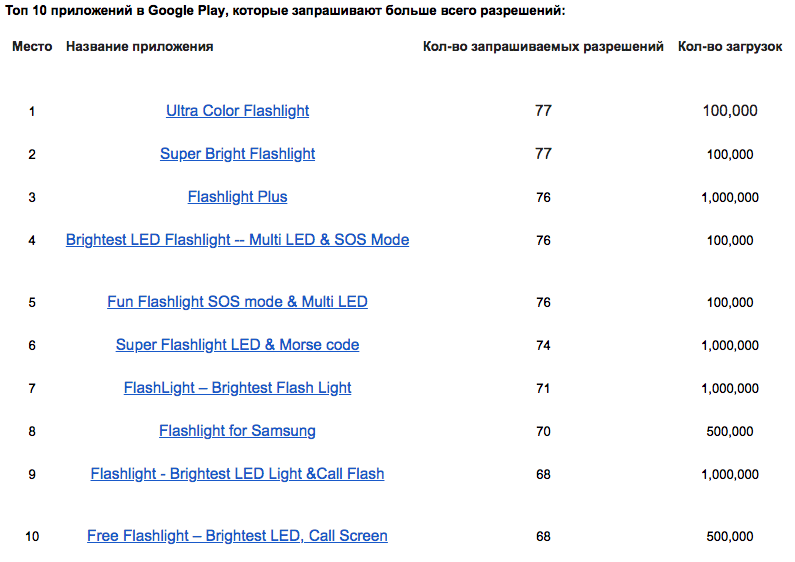
Компания Avast обнаружила, что приложения для фонариков для ОС Android запрашивают в среднем 25 разрешений для доступа к разным функциям и данным смартфонов. С помощью мобильной собственной платформы для анализа угроз apklab.io специалисты Avast проанализировали 937 приложений для фонариков в Google Play Store. Исследователи рассматривали как те приложения, которые до сих пор доступны в Google Play Store, так и те, которые когда-либо появлялись в магазине. Согласно результатам, 408 приложений запрашивают до 10 разрешений, 267 — от 11 до 49 разрешений, а 262 приложения запрашивают от 50 до 77 разрешений.

Приложения действительно могут запрашивать разрешения для доступа к данным или некоторым функциям на устройствах, которые им необходимы для работы. Например, приложению фонарика необходим доступ к вспышке телефона, чтобы использовать ее как подсветку. Однако многие приложения запрашивают доступ к большему количеству данных, чем им действительно нужно.

«Смысл некоторых разрешений, запрашиваемых приложениями-фонариками, которые мы изучали, действительно трудно объяснить. Например, запись звука, которую запросили 77 приложений, или список контактов, который зачем-то нужен 180 приложениям. Самое необычное в этом списке — возможность записывать контакты: 21 приложение-фонарик хотело получить его, — говорит Луис Корронс, ИТ-евангелист в Avast. — Приложения-фонарики, которые мы рассмотрели, являются лишь примером того, как даже самые простые приложения могут получить доступ к приватной информации. Часто к личным данным получают доступ не только разработчики приложений, но и рекламодатели, с которыми они работают, чтобы монетизировать эти сведения. Политики конфиденциальности для разработчиков, к сожалению, не являются исчерпывающими, поскольку во многих случаях политики конфиденциальности, относящиеся к третьим сторонам, тесно переплетены».

Не очень ясно, как стоит отмечать приложения, которые запрашивают много разрешений — как вредоносные или только как потенциально опасные. Приложения действительно могут просить дать доступ к самым разным функциям или данным смартфона — но это не означает, что приложение вредоносное.

Кроме того, пользователь сам решает, давать доступ к той или иной функции или нет. Поэтому крайне важно, чтобы пользователи тщательно проверяли разрешения, запрашиваемые приложением, перед его установкой. Кроме того, пользователи должны внимательно ознакомиться с политикой и условиями конфиденциальности, а также с отзывами пользователей на странице загрузки приложения.

Полный анализ приложений-фонариков можно найти в блоге Avast Decoded.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru