



Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Роберт Дауни-младший стал очередной жертвой «хакеров». Неизвестным злоумышленникам удалось взломать аккаунт актера в социальной сети Instagram. Получив доступ к учетной записи знаменитости, киберпреступники разместили вводящие в заблуждение публикации о раздаче продуктов Apple.

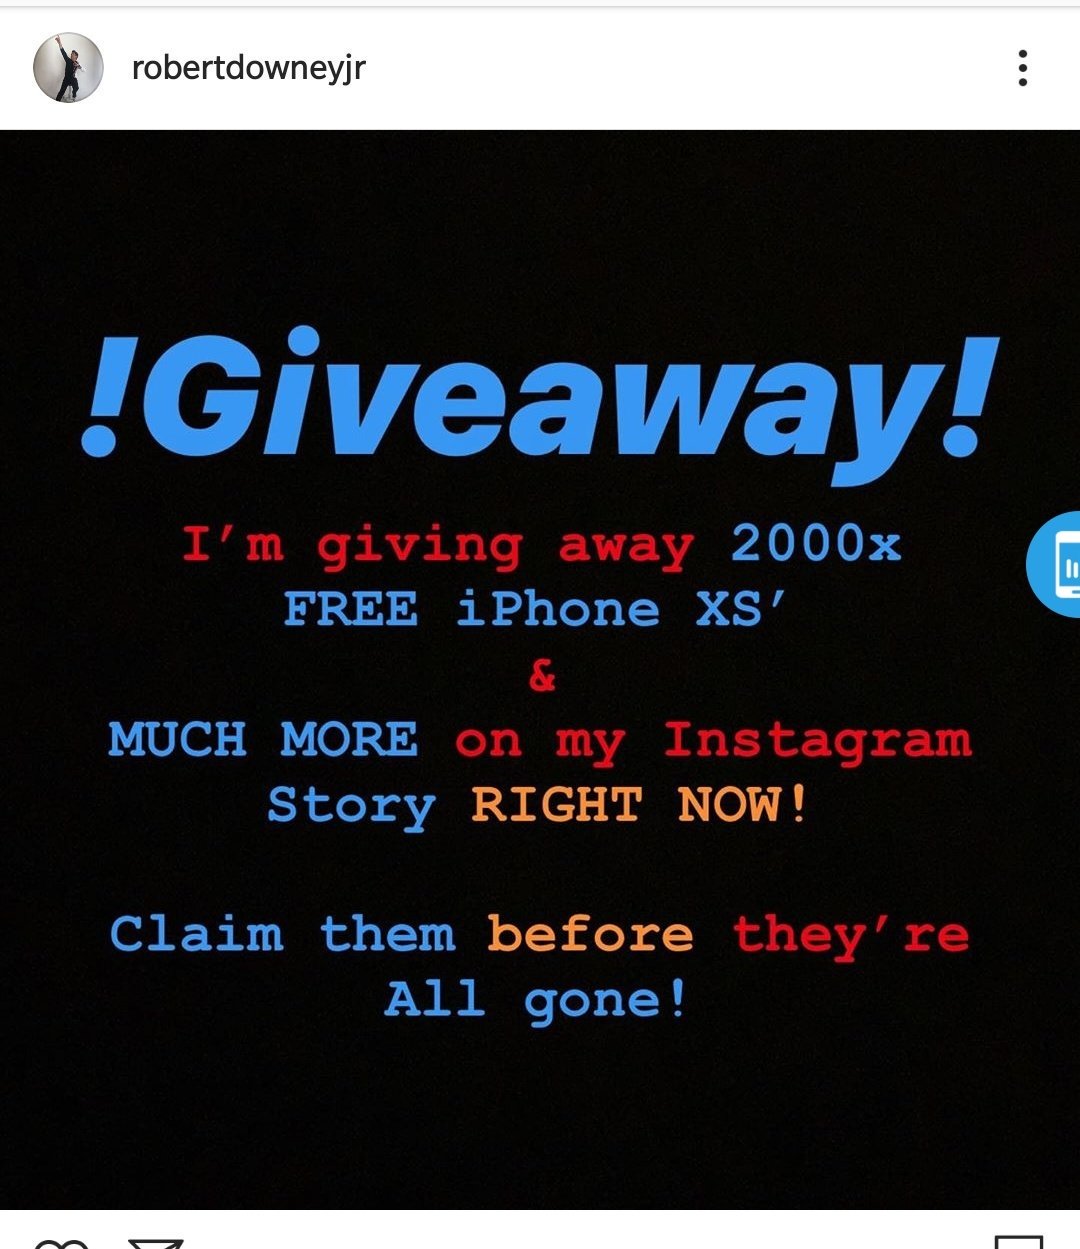
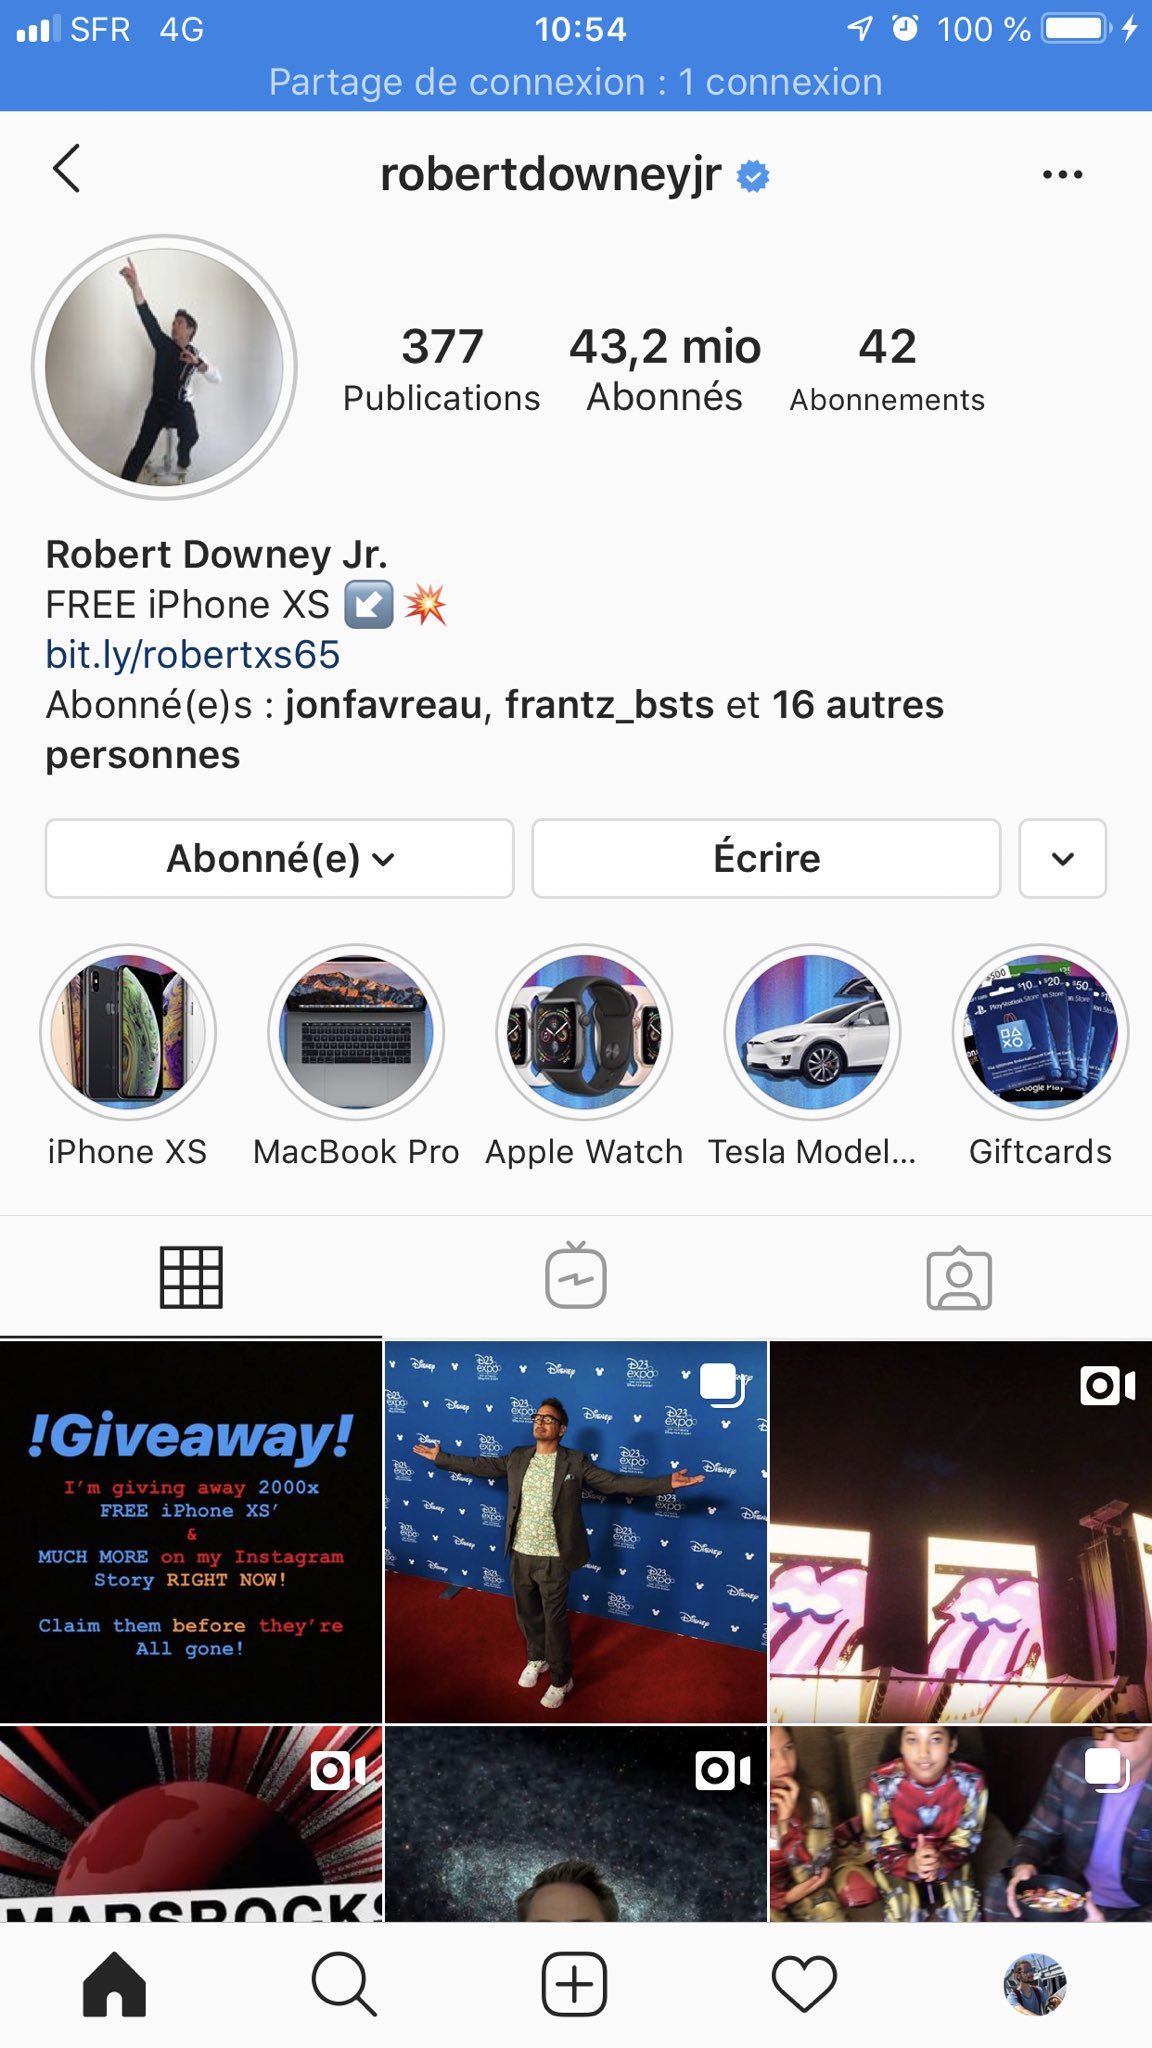
В настоящее время непонятно, как именно преступники скомпрометировали аккаунт Роберта Дауни-младшего. В определённый момент подписчики актера заметили публикацию, в которой содержалась информация о бесплатной раздаче 2 тыс. смартфонов iPhone XS.

Злоумышленники также поработали над разделом биографии — добавили туда ссылку на страницу, собирающую персональные данные. Отмечается, что хакеры использовали сервис для создания коротких ссылок Bitly.

Помимо iPhone XS, киберпреступники пытались привлечь внимание подписчиков автомобилями Tesla, Apple Watch, MacBook Pro и подарочными сертификатами.

Сам актёр уже прокомментировал инцидент в своём аккаунте в Twitter:

«Неприятно об этом говорить, но мой Instagram-аккаунт был взломан. Пожалуйста, держитесь от учетной записи подальше, пока всё не придёт в норму. Спасибо всем. Люблю вас».

Напомним, что совсем недавно преступники взломали аккаунт создателя Twitter. Для этого они использовали функцию постинга через SMS.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru