



Аккаунт создателя Twitter взломали на его собственной площадке

Аккаунт создателя Twitter взломали на его собственной площадке

Аккаунт создателя Twitter взломали на его собственной площадке

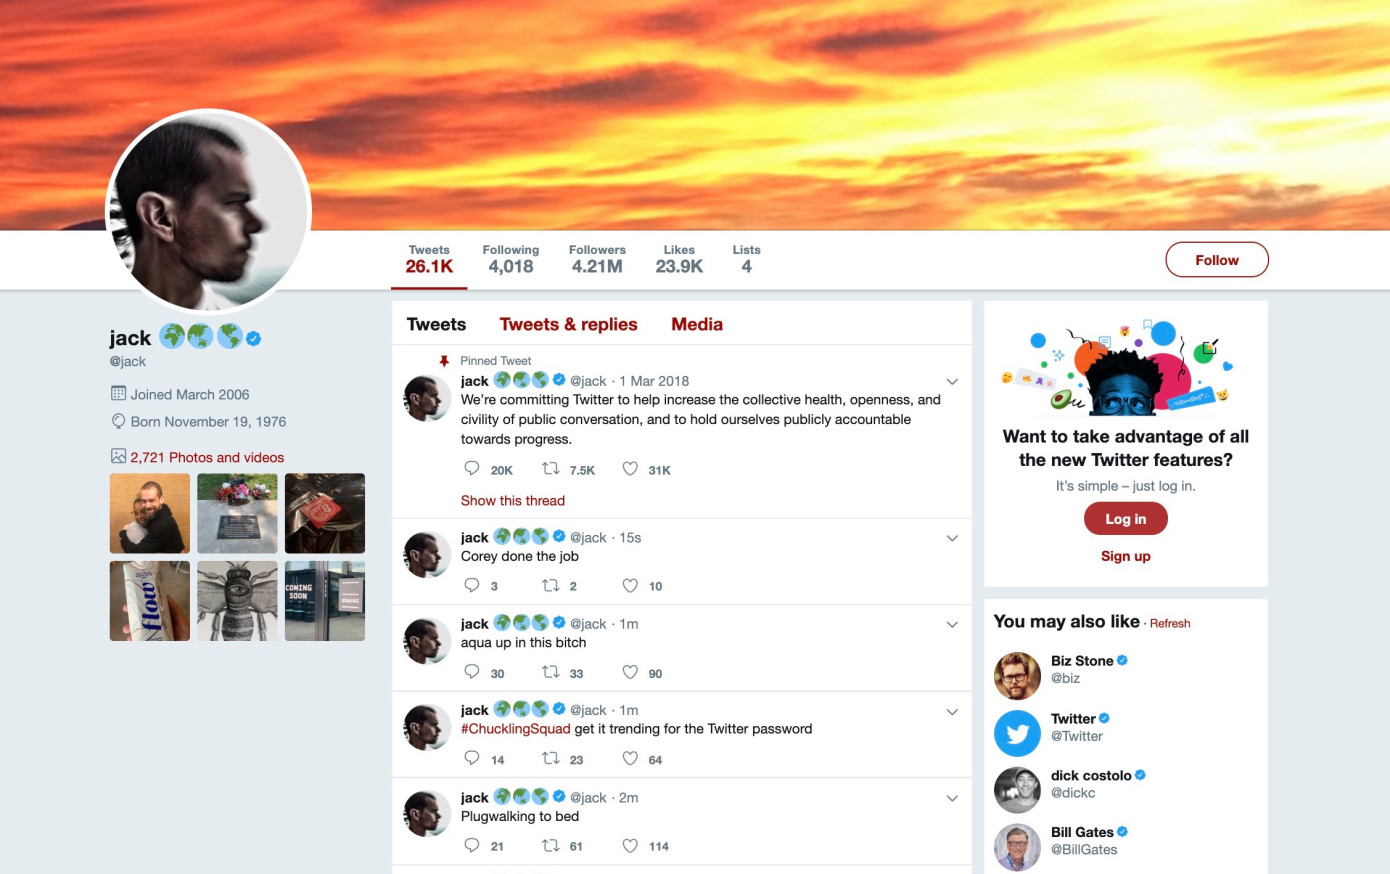
Неизвестный киберпреступник взломал Twitter-аккаунт Джека Дорси. Напомним, что Дорси называют создателем социальной площадки Twitter — на сегодняшний день он занимает пост генерального директора.

Успешная компрометация вылилась в публикацию грубых твитов, в которых содержались и расистские высказывания. В одном из твитов была внутренняя ссылка на Twitter-аккаунт пользователя, якобы стоящего за взломом учётной записи Дорси. Деятельность подозрительного аккаунта оперативно заблокировали.

Стоит отметить, что на момент взлома у гендиректора соцсети было более 4,21 миллионов подписчиков.

Сама компания заявила, что занимается расследованием данного инцидента. Об этом говорит твит, опубликованный от имени социальной сети.

Пока неизвестно, как именно злоумышленникам удалось получить доступ к учетной записи «создателя Twitter». Однако оскорбительные твиты были опубликованы с помощью сервиса Cloudhopper, который Twitter купил в 2010 году. Это даёт основание предположить, что аккаунт Дорси мог быть взломан через стороннее приложение.

Update:

Согласно официальному заявлению Twitter, аккаунт Дорси скомпрометировали благодаря атаке, известной под именем «перехват SIM» или «SIM hacking». В результате злоумышленникам удалось убедить оператора связи переоформить номер Дорси на находящийся под их контролем телефон.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru