



Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

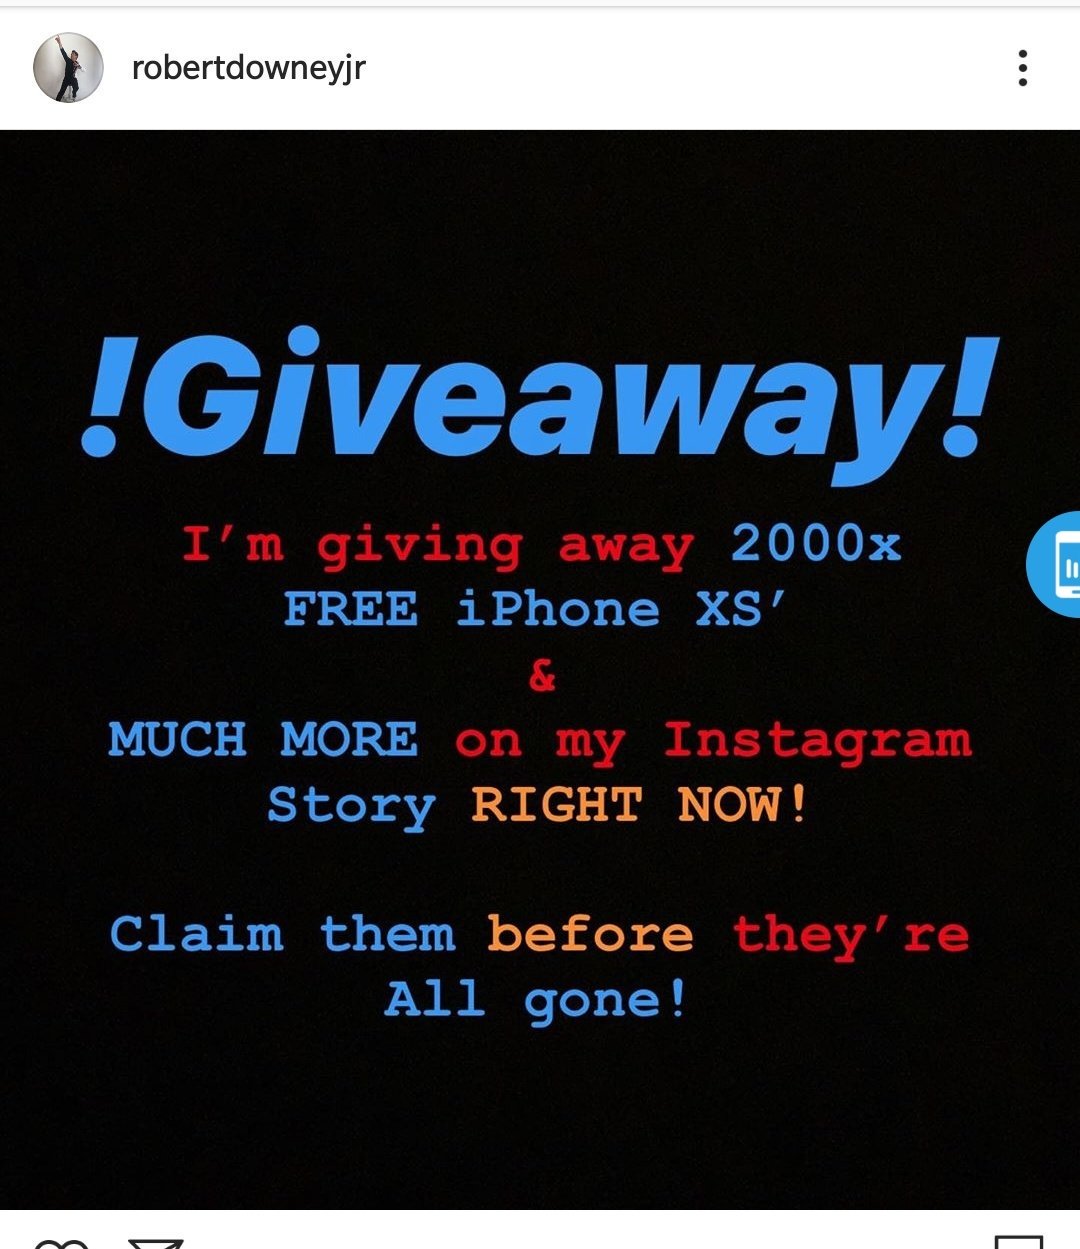
Роберт Дауни-младший стал очередной жертвой «хакеров». Неизвестным злоумышленникам удалось взломать аккаунт актера в социальной сети Instagram. Получив доступ к учетной записи знаменитости, киберпреступники разместили вводящие в заблуждение публикации о раздаче продуктов Apple.

В настоящее время непонятно, как именно преступники скомпрометировали аккаунт Роберта Дауни-младшего. В определённый момент подписчики актера заметили публикацию, в которой содержалась информация о бесплатной раздаче 2 тыс. смартфонов iPhone XS.

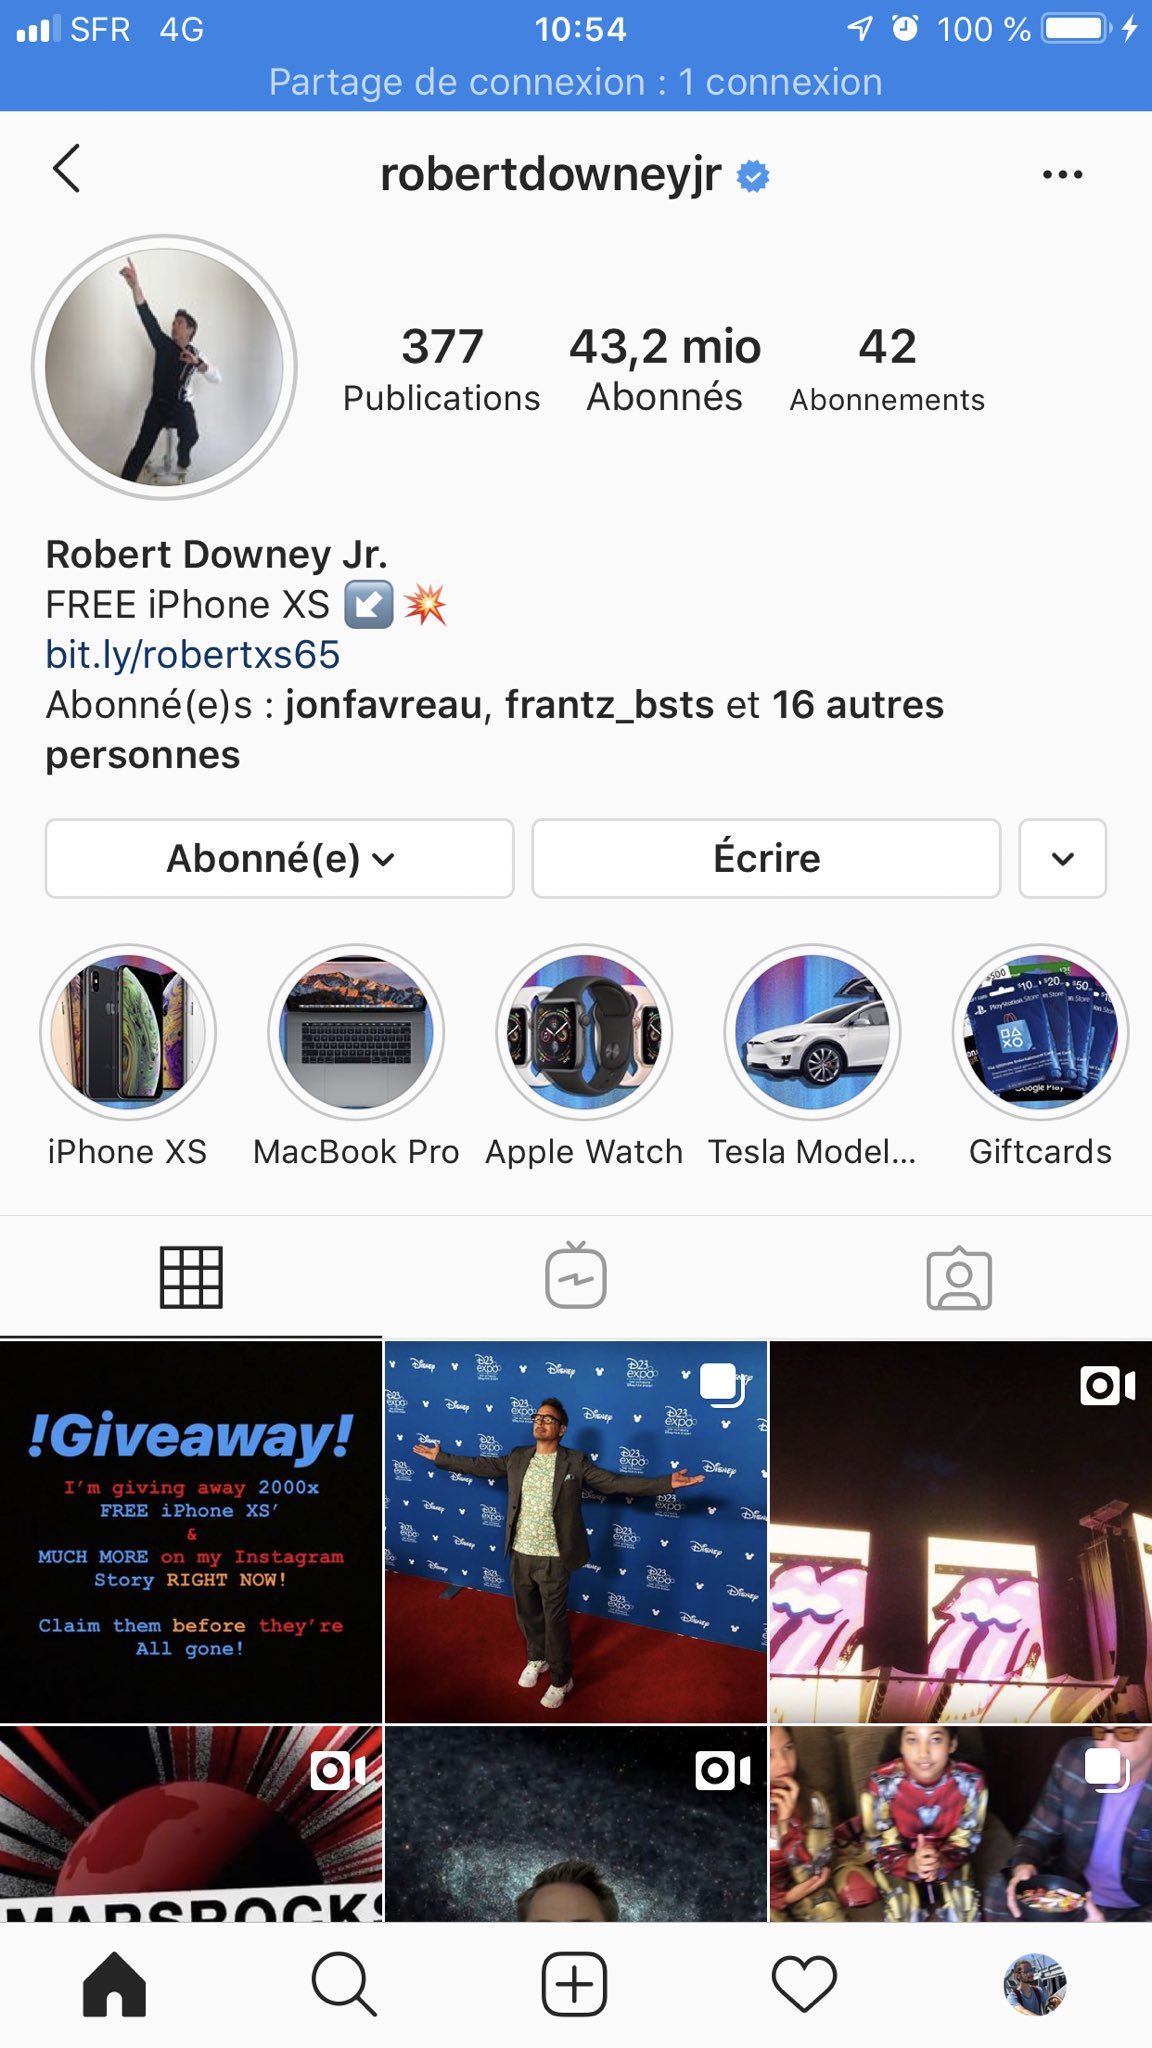
Злоумышленники также поработали над разделом биографии — добавили туда ссылку на страницу, собирающую персональные данные. Отмечается, что хакеры использовали сервис для создания коротких ссылок Bitly.

Помимо iPhone XS, киберпреступники пытались привлечь внимание подписчиков автомобилями Tesla, Apple Watch, MacBook Pro и подарочными сертификатами.

Сам актёр уже прокомментировал инцидент в своём аккаунте в Twitter:

«Неприятно об этом говорить, но мой Instagram-аккаунт был взломан. Пожалуйста, держитесь от учетной записи подальше, пока всё не придёт в норму. Спасибо всем. Люблю вас».

Напомним, что совсем недавно преступники взломали аккаунт создателя Twitter. Для этого они использовали функцию постинга через SMS.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru