



Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для знаменитой уязвимости BlueKeep, затрагивающей системы Windows, был добавлен во фреймворк Metasploit. В разработке модуля принимал участие эксперт, известный под онлайн-псевдонимом Rapid7.

Напомним, что BlueKeep представляет собой брешь в безопасности, приводящую к удаленному выполнению кода. По принципу действия эта проблема безопасности схожа с компьютерными червями.

Новый модуль эксплойта для Metasploit заработан на основе опубликованного PoC-кода. В текущем исполнении этот модуль способен атаковать лишь 64-битные версии Windows 7 и Windows 2008 R2.

«По умолчанию добавленный в Metasploit BlueKeep-эксплойт только определяет версию операционной системы и оценивает успешность атаки на неё», — объясняет один из главных разработчиков Metasploit Брент Кук.

К сожалению, многие не спешат устанавливать патчи, устраняющие уязвимость BlueKeep. Например, специализированный поисковик Shodan в одной только Америке насчитал 977 непропатченных серверов.

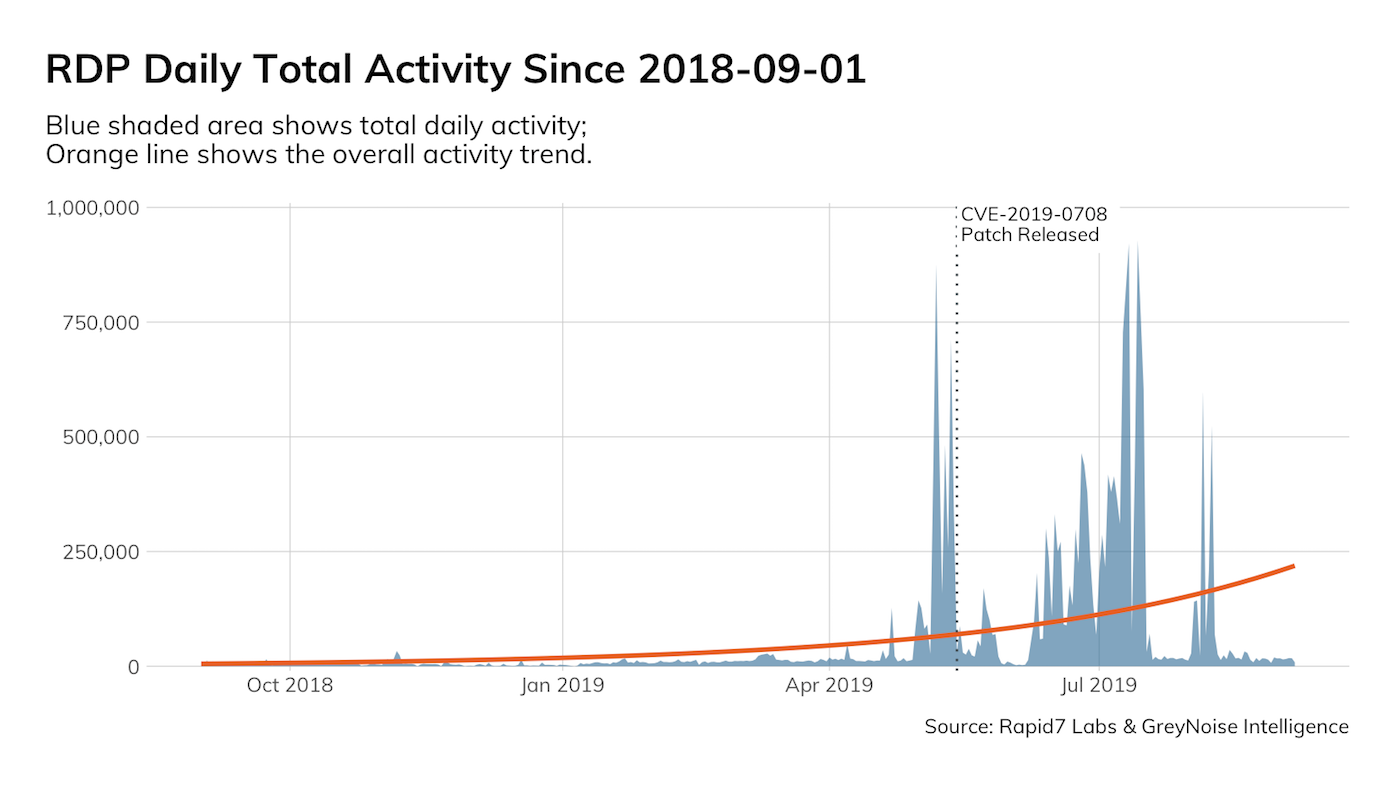
С октября 2018 года исследователи в области кибербезопасности отмечают растущее число атак, связанных с эксплуатацией BlueKeep.

В июле эксперты утверждали, что более 800 000 систем все ещё уязвимы для атак, в которых эксплуатируется уязвимость, известная под именем BlueKeep и идентификатором CVE-2019-0708..

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru