



Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для знаменитой уязвимости BlueKeep, затрагивающей системы Windows, был добавлен во фреймворк Metasploit. В разработке модуля принимал участие эксперт, известный под онлайн-псевдонимом Rapid7.

Напомним, что BlueKeep представляет собой брешь в безопасности, приводящую к удаленному выполнению кода. По принципу действия эта проблема безопасности схожа с компьютерными червями.

Новый модуль эксплойта для Metasploit заработан на основе опубликованного PoC-кода. В текущем исполнении этот модуль способен атаковать лишь 64-битные версии Windows 7 и Windows 2008 R2.

«По умолчанию добавленный в Metasploit BlueKeep-эксплойт только определяет версию операционной системы и оценивает успешность атаки на неё», — объясняет один из главных разработчиков Metasploit Брент Кук.

К сожалению, многие не спешат устанавливать патчи, устраняющие уязвимость BlueKeep. Например, специализированный поисковик Shodan в одной только Америке насчитал 977 непропатченных серверов.

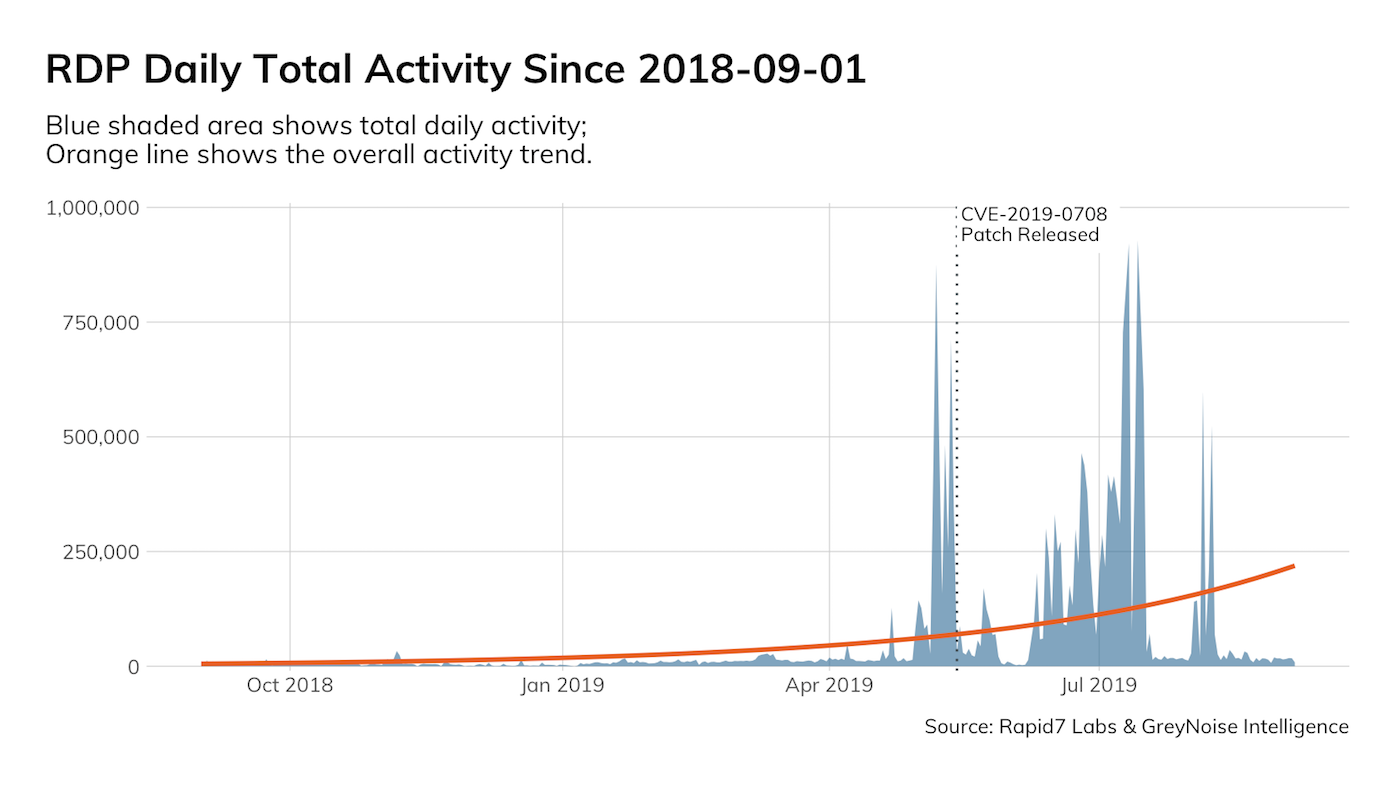
С октября 2018 года исследователи в области кибербезопасности отмечают растущее число атак, связанных с эксплуатацией BlueKeep.

В июле эксперты утверждали, что более 800 000 систем все ещё уязвимы для атак, в которых эксплуатируется уязвимость, известная под именем BlueKeep и идентификатором CVE-2019-0708..

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru