


Ростех: вирусное видео с Сергеем Чемезовым — подделка

Ростех: вирусное видео с Сергеем Чемезовым — подделка

Ростех: вирусное видео с Сергеем Чемезовым — подделка

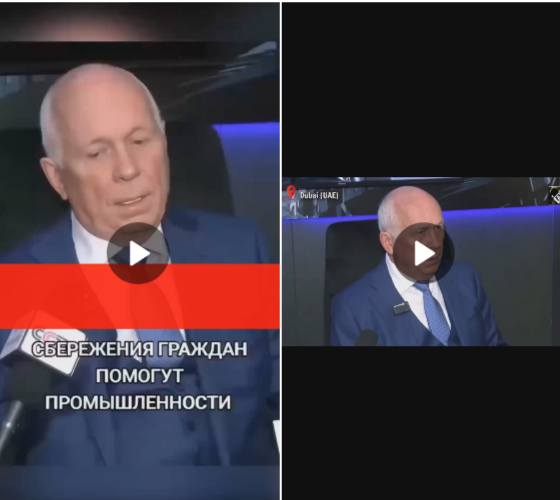
В минувшие выходные в Сеть слили провокационное видео с участием гендиректора Ростеха Сергея Чемезова, которое быстро набрало свыше 100 репостов. Госкорпорация заявила, что это фейк, созданный с помощью ИИ.

Злоумышленники взяли за основу запись интервью Чемезова китайскому телеканалу CCTV и перенесли переделанный сценарий в Дубай. В итоге любители «жареного» с готовностью подхватили новый вброс, даже не удосужившись проверить источник.

Авторы фальшивки, по словам Ростеха, не только оклеветали его главу, но также попытались дискредитировать промышленность и финансовые власти России, посеяв недовольство в обществе.


«Этот инцидент – еще одно подтверждение того, что России необходимы законы, регулирующие сферу ИИ, — заявили в Ростехе. — Полагаем, что за использование технологий дипфейк во вред человеку, компании или стране должна быть уголовная ответственность, жесткая и соразмерная с ущербом, который хотели нанести злоумышленники».

В настоящее время определение дипфейка в российских законах отсутствует, и это большая проблема. Число атак с использованием ИИ-фальшивок растет, а граждане зачастую даже не имеют представления о новой уловке мошенников.

Власти пока лишь пытаются восполнить этот пробел, подправив УК. Так, Минцифры РФ предложило считать использование дипфейков обстоятельством, отягчающим преступления, а в Госдуме уже больше года обсуждают необходимость криминализации противоправного использования ИИ.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru