



Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

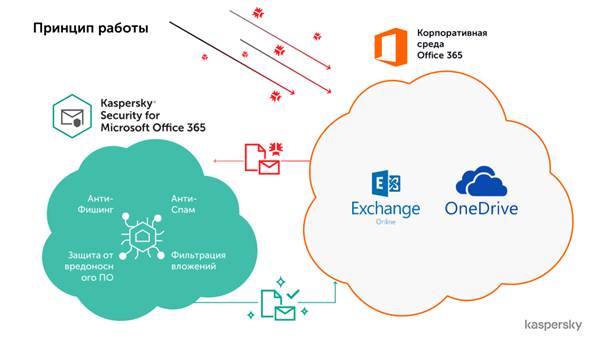
«Лаборатория Касперского» выпустила новую версию своего решения для защиты облачной корпоративной почты Kaspersky Security для Microsoft Office 365: теперь продукт распознаёт и блокирует киберугрозы не только в сервисе Exchange Online, но и в хранилище OneDrive. Обновлённое решение использует эвристические методы, машинное обучение и другие технологи нового поколения для защиты электронной почты от программ-вымогателей и шифровальщиков, вредоносных вложений, спама, фишинга, а также ранее неизвестных угроз.

Облачное хранилище документов даёт организациям столь необходимые сегодня гибкость, оперативность и возможность вести дела в любое время и в любом месте. В то же время такой способ хранения корпоративной информации несёт с собой и потенциальные риски, поскольку среди большого количества файлов не всегда можно заметить что-то подозрительное. Более того, как показывают результаты опроса «Лаборатории Касперского», две трети офисных работников в России (65%) с трудом могут вспомнить, что именно они добавили в общие облачные папки.

Kaspersky Security для Microsoft Office 365 предотвратит проникновение и распространение угроз в корпоративной почте и облачном хранилище. Решение фильтрует входящие и исходящие сообщения, проверяя их по множеству различных критериев. К примеру, обновлённый Kaspersky Security для Microsoft Office 365 способен распознать вредоносное вложение, даже если злоумышленник тщательно пытался замаскировать подлинные форматы и атрибуты файлов. А для борьбы с такой распространённой и опасной угрозой, как фишинг, решение применяет множество новейших технологий, включая нейросети: благодаря такому подходу можно выявить даже так называемой фишинг «нулевого часа», предотвратив тем самым утечку ценных корпоративных данных.    

«Облачные хранилища, в частности OneDrive, – популярный и широко используемый в бизнесе инструмент. Но быстрый и лёгкий доступ к общим файлам есть не только у сотрудников, в облачные папки может проникнуть и вредоносное ПО. Так что этот ценный ресурс, как и любые другие активы компании, надо тщательно защищать. Наше специальное решение Kaspersky Security для Microsoft Office 365 позволяет организациям получать максимум преимуществ от сервисов совместной работы, не беспокоясь о целостности и защищённости хранимых в них данных», – отметил Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Подробнее о возможностях Kaspersky Security для Microsoft Office 365 можно узнать здесь: https://www.kaspersky.ru/small-to-medium-business-security/microsoft-off....

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru