



Facebook опубликовал хронологию обсуждения практик Cambridge Analytica

Facebook опубликовал хронологию обсуждения практик Cambridge Analytica

Facebook опубликовал хронологию обсуждения практик Cambridge Analytica

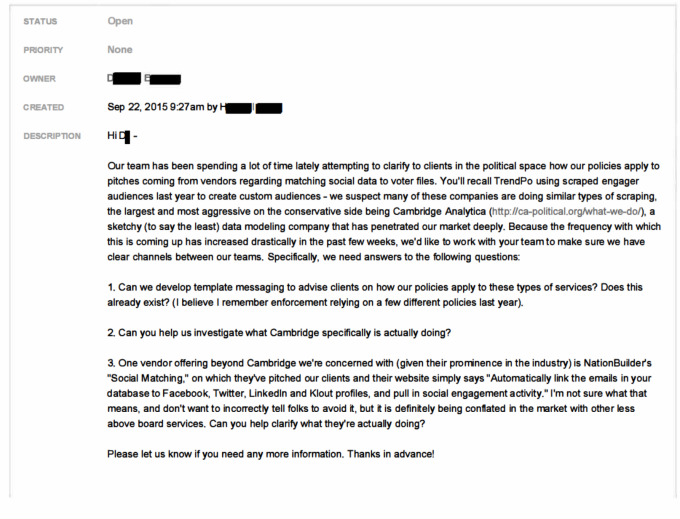
Facebook опубликовал интересную информацию, причём все выглядит так, будто соцсеть старалась минимально афишировать сам факт публикации. Речь идёт об электронных переписках, проливающих свет на ситуацию с Cambridge Analytica.

Размещённая на площадке Facebook Newsroom цепочка писем даёт представление о том, насколько сотрудники социальной сети были в курсе практик Cambridge Analytica.

Согласно опубликованным письмам, сотрудники Facebook ещё 29 сентября 2015 года выделяли Cambridge Analytica из ряда других подобных компаний, называя ее активность «агрессивной», а практики — «подозрительными».

30 сентября одни из сотрудников запросил идентификатор и имя приложения, которое наиболее настойчиво собирает данные пользователей. После этого сотрудник пишет:

«Мое чутьё подсказывает мне, что сбор данных, осуществляемый этим приложением, не согласуется с политикой конфиденциальности Facebook».

13 октября команда Facebook возвращается к обсуждению вопроса потенциального нарушения правил платформы со стороны Cambridge Analytica. А 11 декабря один из служащих предлагает провести тщательный анализ деятельности Cambridge Analytica, так как это может потенциально навредить репутации Facebook.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru