



Android-игра в жанре хоррор крадет учетные данные от Google, Facebook

Android-игра в жанре хоррор крадет учетные данные от Google, Facebook

Android-игра в жанре хоррор крадет учетные данные от Google, Facebook

Игра для мобильной операционной системы Android, которую уже успели установить 50 тысяч пользователей, крадет учетные записи от аккаунтов Google и Facebook. Помимо этого, приложение передает злоумышленникам информацию о пользователях.

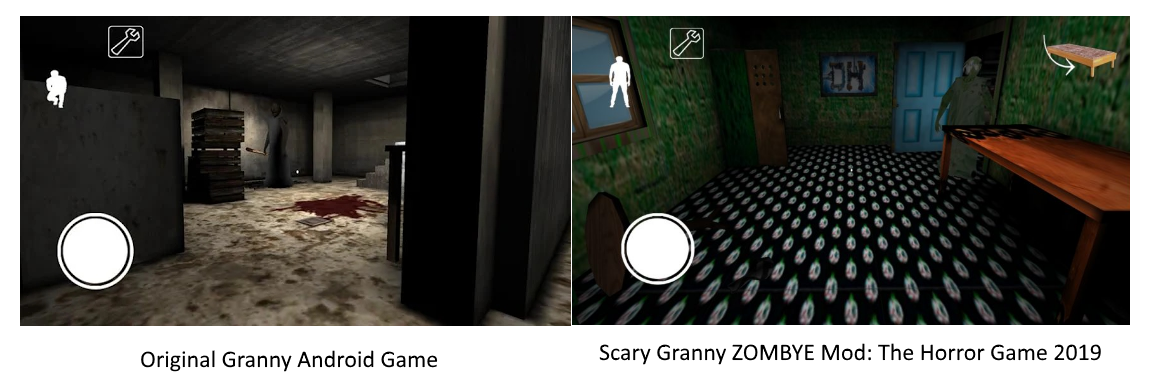
Речь идет об игре в жанре хоррор под названием «Scary Granny ZOMBYE Mod: The Horror Game 2019 (Scary Granny)». Она разработана таким образом, чтобы паразитировать на успехе более популярной Android-игры — Granny.

Оригинальная Granny значительно известнее своего вредоносного клона — ее установили более 100 миллионов пользователей.

Scary Granny полностью предоставляет заявленные возможности, что помогает избежать подозрений со стороны пользователей, а заодно обойти фильтры официального магазина приложений Google Play Store.

Исследователи из компании Wandera проанализировали данное приложение и обнаружили фишинговые возможности, а также факт утечки данных пользователей. Об этом сразу же сообщили Google, которая удалила Scary Granny из Play Store 27 июня.

На сохраненную в кеше страницу игры можно посмотреть по этой ссылке.

По словам экспертов, игры выжидала до двух дней, прежде чем активировать свои вредоносные функции. Также известно, что приложение похищало пользовательские данные лишь в том случае, если его запускали на старых версиях Android.

Утечка личной информации не грозила тем людям, которые использовали полностью обновленные новые версии ОС Android.

Scary Granny пыталась обеспечить себе постоянное присутствие на смартфоне или планшете, запрашивая разрешение на запуск после старта самой операционной системы.

В дальнейшем злонамеренная игра использовала целый спектр известных киберпреступных схем: накладывала фишинговые окна поверх форм для входа в учетные записи Google, собирала информацию об аккаунте пользователя и отправляла ее злоумышленнику.

При этом в руки преступника попадали такие серьезные данные, как адреса электронной почты для восстановления аккаунтов, номера телефонов, даты рождения, файлы cookies и токены для входа.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru