



Microsoft реализует предиктивный ввод во всех приложениях Windows 10

Microsoft реализует предиктивный ввод во всех приложениях Windows 10

Microsoft реализует предиктивный ввод во всех приложениях Windows 10

Исследователи обнаружили еще одну интересную скрытую возможность в билдах Windows 10 20H1. На этот раз это предиктивный ввод текста во всех приложениях Windows 10 — в процессе набора текста система будет угадывать слова, которые вы хотите напечатать, что должно повысить скорость работы с текстовыми документами.

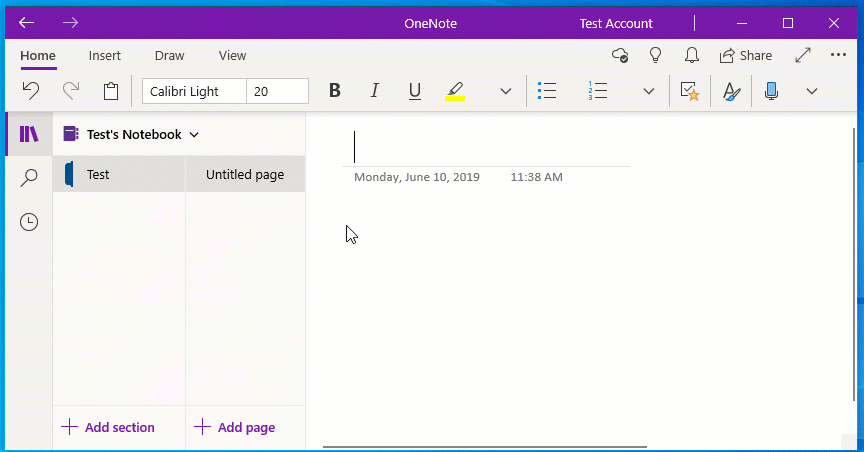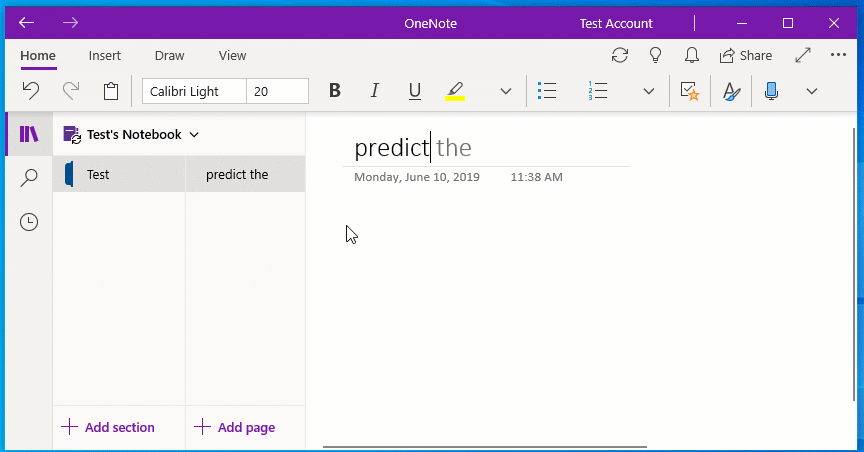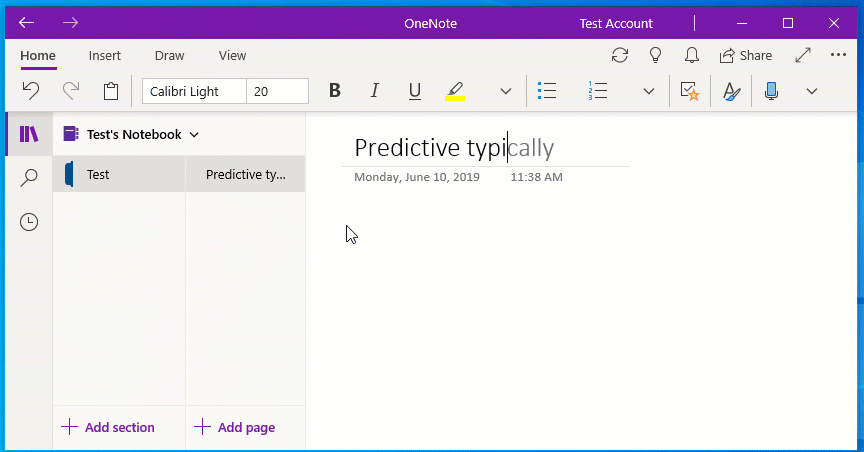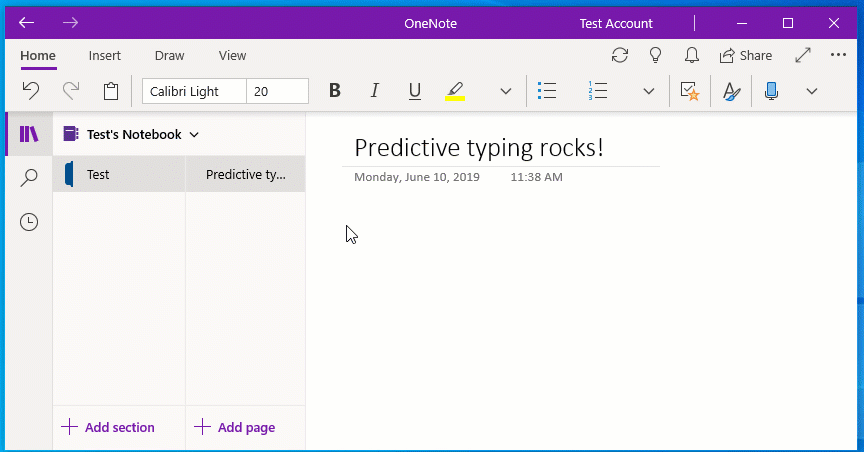
Windows 10 20H1 оснащает UWP/Win32-приложения вроде Блокнота, OneNote, Microsoft To-Do функцией предугадывания слов. От текущей реализации это будет отличаться встроенными предложениями слов.

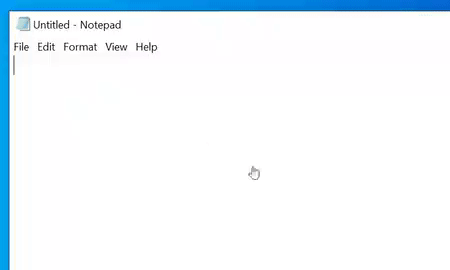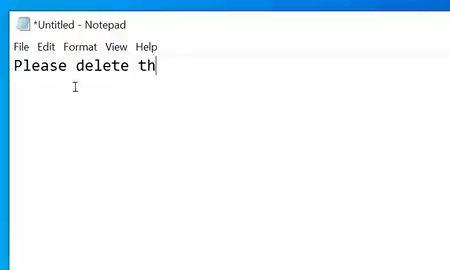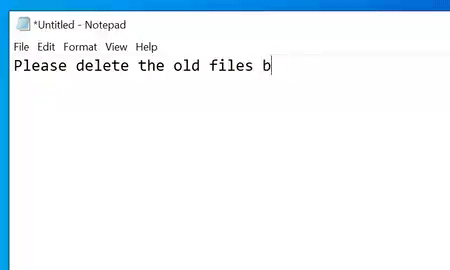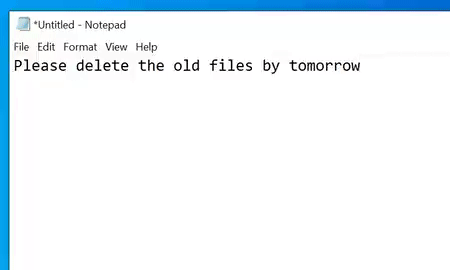
На пример работы этой функции можно посмотреть на картинке ниже. Предугаданные слова появляются сразу после текста, который вы набираете.

Новую возможность обнаружила команда Albacore. По словам исследователей, нововведение позволяет быстрее набирать текст, и в целом оно гораздо удобнее того, что пользователи имеют сейчас.

На данный момент неясно, добавит ли Microsoft поддержку нового предиктивного ввода текста в сторонние приложения вроде браузеров или Facebook с Twitter.

Напомним, что несколькими днями ранее в билдах Windows 10 Insider Preview 20H1 специалисты быстро нашли три скрытые функции, которые попадут в следующий релиз с большой степенью вероятности.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru