



0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

Эксперт в области безопасности macOS Патрик Уордл рассказал о непропатченной уязвимости в этой операционной системе. Проблема безопасности присутствует в процессе проверки приложений, она может привести к загрузке и выполнению непроверенного кода.

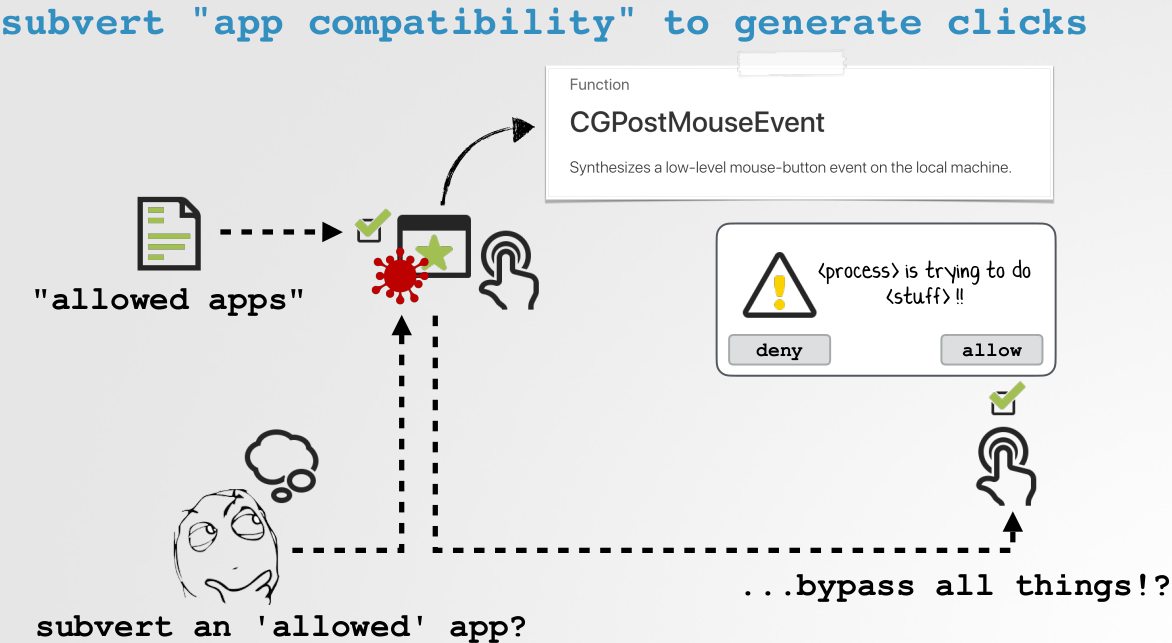
По словам специалиста, этот баг достаточно легко использовать. Помимо прочего, он допускает генерацию «синтетических кликов», которые злоумышленник может использовать для подтверждения вредоносных действий.

Уордл описывает следующую схему — атакующий может модифицировать приложение, которому система доверяет по умолчанию, включив в него «синтетический клик», который без ведома пользователя сможет осуществить злонамеренное действие на компьютере.

Что же собой представляют «синтетические клики»? В сущности, это автоматические действия мыши, которые разработчики могут включить в свои приложения. Обычно это делается, чтобы облегчить пользователю жизнь и избавить его от большого количества запросов на подтверждение действий.

Уордл раньше уже рассказывал, что «синтетические клики» могут использоваться для обхода защитных мер операционной системы, тогда эксперт говорил про macOS Sierra. После этого Apple приняла меры, запретив использовать такую методику для доступа к микрофону, геолокации, камере, ядру, сообщениям, терминалу и скриптам.

Теперь же исследователь утверждает, что эти защитные меры также легко обходятся при желании. Для этого достаточно будет просто модифицировать приложение, которому дозволено осуществлять «синтетически клики».

Речь идет о приложениях, которые перечислены в списке AllowApplications.plist. Для примера — в этом списке содержится следующий софт: Steam, VLC, Diablo 3, Starcraft, Starcraft 2, World of Warcraft и другое специфическое программное обеспечение.

По словам Уордла, система проверки Apple в случае с этими приложениями не выполняет свою задачу должным образом. Например, не проверяются ресурсы, из которых приложение загружает и выполняет код.

Детали уязвимости специалист озвучил в ходе конференции Objective by the Sea.

Напомним, что недавно детали еще одной непропатченной уязвимости в системе macOS 10.14.5 (Mojave) и более ранних версиях появились в Сети. Используя эту проблему безопасности, атакующий может выполнить произвольный код без всякого взаимодействия с пользователем.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru