



Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Специалист, известная под онлайн-псевдонимом «SandboxEscaper», сегодня опубликовала код proof-of-concept (PoC) эксплойта, использующего непропатченную 0-day уязвимость в Windows 10. Это уже пятый эксплойт, публикуемый SandboxEscaper меньше чем за год.

Эксперт опубликовала код на GitHub, принцип его действия — эксплуатация бреши, приводящей к повышению привилегий. Используя этот эксплойт, атакующий может запустить любой код с правами администратора.

Проблема безопасности кроется в Планировщике заданий Windows, а точнее в используемом им методе SchRpcRegisterTask. SchRpcRegisterTask помогает зарегистрировать задания на сервере, однако недостаточно корректно проверяет при этом права.

Таким образом, злоумышленник может установить привилегии DACL (discretionary access control list).

«Такой подход выльется в вызов RPC “_SchRpcRegisterTask“, который раскрывается сервисом Планировщика задач», — пишет сама SandboxEscaper.

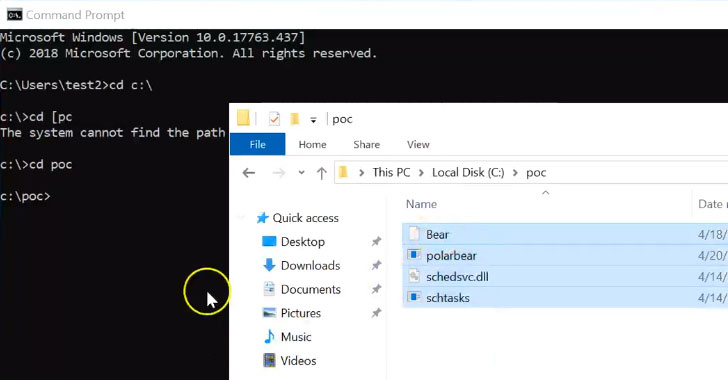
Киберпреступник может написать вредоносную программу, которая запустит специально созданный злонамеренный файл .job. В результате этому файлу удастся присвоить права SYSTEM, что позволит злоумышленнику получить полный контроль над атакуемой системой.

SandboxEscaper поделилась видео, на котором демонстрируется эксплуатация 0-day в Windows.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru