



Google Chrome для Android можно будет обновить прямо из приложения

Google Chrome для Android можно будет обновить прямо из приложения

Google Chrome для Android можно будет обновить прямо из приложения

Google реализует в Chrome для Android новую интересную функцию, которая позволит пользователям обновлять браузер непосредственно из самого приложения, без неоходимости переходить для этих целей в магазин Google Play.

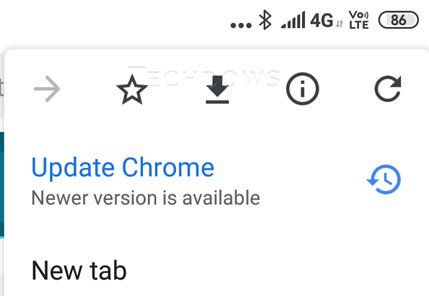
После реализации нововведения Chrome сам уведомит вас о наличии новой версии. Для быстрого обновления из самого приложения в браузере будет доступна специальная кнопка, как показано на картинке ниже.

Раньше в случае клика по кнопке «Обновить» пользователь перенаправлялся в официальный магазин приложений Google Play, где мог продолжить процесс апгрейда браузера.

Первыми внимание на наличие новых возможностей обратили сотрудники Techdows.com, которые обнаружили в Chrome для Android Nightly функцию «Enable Google Play Inline update flow». Эту фичу можно найти в chrome://flags.

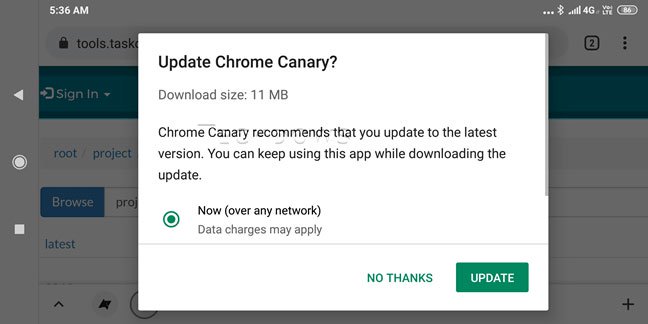
Если ее активировать, браузер сможет обновляться без необходимости использования Google Play. Нажав кнопку «Update Chrome», вы увидите специальное окно, в котором будет содержаться информация о размере обновления.

Это окно позволит установить апдейт немедленно или отложить установку до более удобного времени.

Если вы решите установить обновления, процесс загрузки патчей будет происходить в фоновом режиме. После загрузки браузер предложит перезапустить приложение для завершения всего процесса.

Дальше Chrome автоматически запустится с уже установленными апдейтами. Нельзя не признать, что процесс действительно станет намного проще и приятнее. Это будет напоминать обновление десктопных версий браузера Chrome.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru