



69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

Электронная почта остается основным способом обмена конфиденциальной информацией среди ИТ-служащих. Об этом говорит отчет компании Igloo Software, опубликованный на днях.

Исследователи опросили около 2 000 сотрудников, работающих в компаниях, чей штат насчитывает более 250 служащих. Затем полученные результаты сравнили с показателями 2018 года.

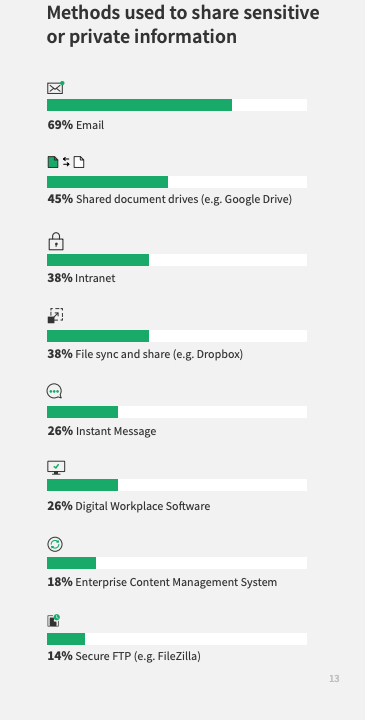
В итоге отчет под названием «2019 State of the Digital Workplace» показал, что 3 из 5 ИТ-сотрудников (69%) обмениваются конфиденциальной информацией по электронной почте.

Также исследование дает понять, что в организациях зачастую не удовлетворяются потребности ИТ-персонала. В сравнении с прошлым годом некоторые из этих проблем стали еще более актуальны.

Оказалось, что 28% сотрудников пересылают конфиденциальную и личную информацию, используя различные мессенджеры. Это создает серьезный риск для самих предприятий.

При этом 66% используют неутвержденные приложения для мгновенного обмена сообщениями по той причине, что их вряд ли будут мониторить или отслеживать в компании.

Само собой, такой подход может привести к передаче важной информации по незащищенным каналам, что в результате может привести к ее компрометации.

Почти 72% ИТ-сотрудников признались, что хотя бы раз в неделю им приходится работать удаленно. 68% полагают, что внедрение более совершенных технологических решений способно значительно облегчить удаленную работу.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru