



69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

Электронная почта остается основным способом обмена конфиденциальной информацией среди ИТ-служащих. Об этом говорит отчет компании Igloo Software, опубликованный на днях.

Исследователи опросили около 2 000 сотрудников, работающих в компаниях, чей штат насчитывает более 250 служащих. Затем полученные результаты сравнили с показателями 2018 года.

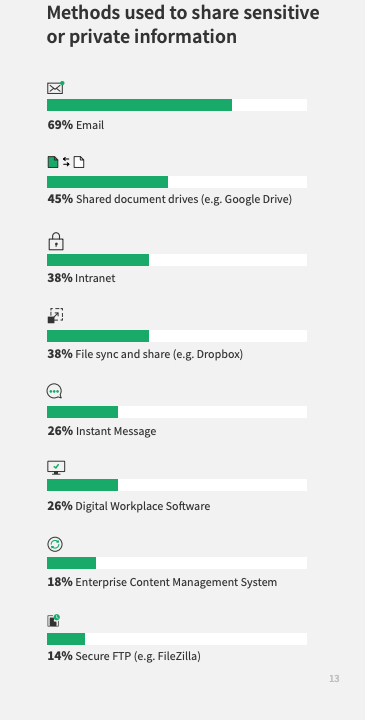
В итоге отчет под названием «2019 State of the Digital Workplace» показал, что 3 из 5 ИТ-сотрудников (69%) обмениваются конфиденциальной информацией по электронной почте.

Также исследование дает понять, что в организациях зачастую не удовлетворяются потребности ИТ-персонала. В сравнении с прошлым годом некоторые из этих проблем стали еще более актуальны.

Оказалось, что 28% сотрудников пересылают конфиденциальную и личную информацию, используя различные мессенджеры. Это создает серьезный риск для самих предприятий.

При этом 66% используют неутвержденные приложения для мгновенного обмена сообщениями по той причине, что их вряд ли будут мониторить или отслеживать в компании.

Само собой, такой подход может привести к передаче важной информации по незащищенным каналам, что в результате может привести к ее компрометации.

Почти 72% ИТ-сотрудников признались, что хотя бы раз в неделю им приходится работать удаленно. 68% полагают, что внедрение более совершенных технологических решений способно значительно облегчить удаленную работу.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru