



Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Фишеры организовали очередную рассылку вредоносных писем, которые на этот раз направлены пользователям видеосервиса Netflix. О новой злонамеренной операции сообщают специалисты антивирусной компании ESET.

Свои вредоносные письма фишеры маскируют под отправленные Netflix уведомления, в которых видеосервис просит подтвердить учетную запись.

Текст писем указывает на то, что сервис Netflix зафиксировал подозрительную активность аккаунта. Чтобы избежать его блокировки, пользователь должен пройти по ссылке и подтвердить свою учетную запись.

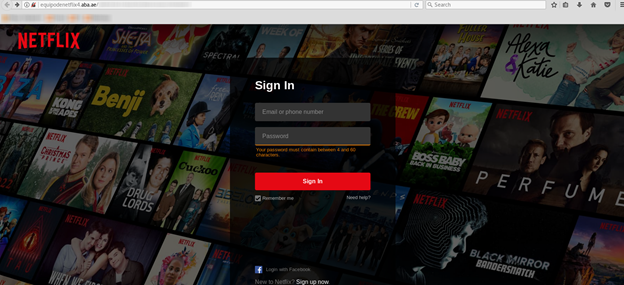
Само собой, по ссылке располагается вредоносная копия официального ресурса Netflix, качественно имитирующая дизайн легитимного сайта.

А вот с URL фишингового сайта киберпреступники не стали заморачиваться — его не старались замаскировать под легитимный домен, в ссылке даже не было упоминания Netflix.

«Нам удалось установить, что домен привязан к бесплатному хостингу, расположенному в ОАЭ», — пишут эксперты ESET.

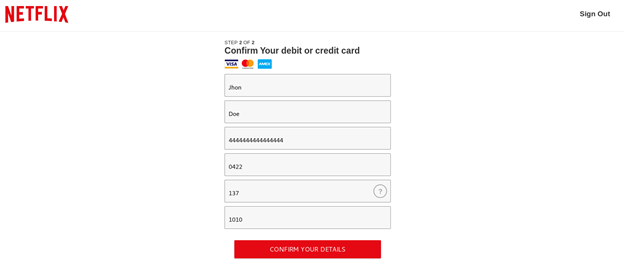
Предполагается, что жертва должна ввести на поддельном сайте свои учетные данные. Если пользователь введет логин и пароль, он будет перенаправлен на форму ввода данных банковской карты.

«Есть основания полагать, что целью атаки является кража личных и банковских данных с последующей перепродажей на черном рынке (такие сведения стоят не менее 45$ или 2800 рублей), а также для совершения целевых атак в будущем», — заключают специалисты.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru