



Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Эксперты в области безопасности предупреждают о наличии уязвимостей в драйверах Wi-Fi от Broadcom. Эти проблемы безопасности способны привести к удаленному выполнению кода, а также успешным DoS-атакам. Они угрожают пользователям многих операционных систем.

Первым об уязвимостях сообщил Координационный центр CERT (CERT/CC), который опубликовал соответствующее уведомление. В этом уведомлении перечислен список затронутых проблемами вендоров.

«Драйверы wl и brcmfmac от Broadcom содержат множество уязвимостей. Первый затрагивают две уязвимости переполнения буфера, а второй драйвер brcmfmac с открытым исходным кодом уязвим к обходу проверки фрейма и переполнению буфера», — говорится в уведомлении CERT/CC.

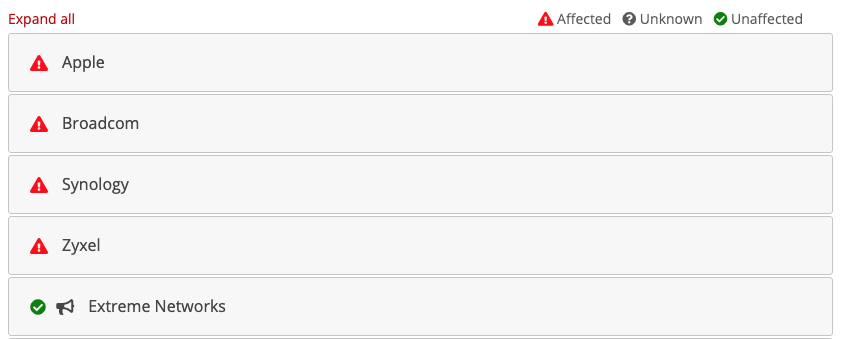
Среди затронутых уязвимостями вендоров оказались Apple, Broadcom, Synology и Zyxel. Точно известно, что Extreme Networks данная проблема обошла стороной. Другие вендоры под вопросом.

В настоящее время бреши отслеживаются под идентификаторами CVE-2019-8564, CVE-2019-9500, CVE-2019-9501, CVE-2019-9502, CVE-2019-9503. Эксперты считают, что они представляют серьезную опасность.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru