



Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Эксперты в области безопасности предупреждают о наличии уязвимостей в драйверах Wi-Fi от Broadcom. Эти проблемы безопасности способны привести к удаленному выполнению кода, а также успешным DoS-атакам. Они угрожают пользователям многих операционных систем.

Первым об уязвимостях сообщил Координационный центр CERT (CERT/CC), который опубликовал соответствующее уведомление. В этом уведомлении перечислен список затронутых проблемами вендоров.

«Драйверы wl и brcmfmac от Broadcom содержат множество уязвимостей. Первый затрагивают две уязвимости переполнения буфера, а второй драйвер brcmfmac с открытым исходным кодом уязвим к обходу проверки фрейма и переполнению буфера», — говорится в уведомлении CERT/CC.

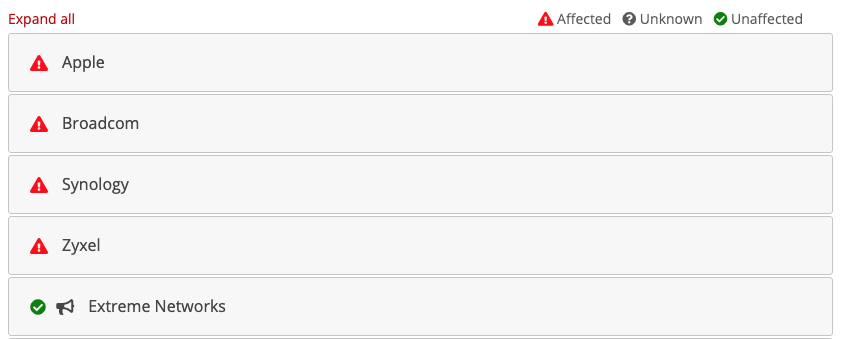
Среди затронутых уязвимостями вендоров оказались Apple, Broadcom, Synology и Zyxel. Точно известно, что Extreme Networks данная проблема обошла стороной. Другие вендоры под вопросом.

В настоящее время бреши отслеживаются под идентификаторами CVE-2019-8564, CVE-2019-9500, CVE-2019-9501, CVE-2019-9502, CVE-2019-9503. Эксперты считают, что они представляют серьезную опасность.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru