



В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

Стало известно имя вредоносной программы, которая фигурировала в атаках на военные ведомства Украины. Оказалось, что киберпреступники использовали бэкдор RATVERMIN в качестве второй стадии заражения. Вредонос устанавливался с помощью Powershell-скрипта.

Напомним, что кибератаки на Украину зафиксировали исследователи компании FireEye. Принято считать, что за этой кибероперацией стоит хакерская группа, связанная с Луганской Народной Республикой.

В FireEye считают, что данная киберпреступная группа была активна с 2014 года, а ее цели в основном расположены на территории Украины.

«Киберпреступники использовали EXE-файл — в других случаях был замечен самораспаковывающийся архив RAR (SFX) — для заражения своих жертв. Далее группа задействовала вредоносные программы с открытым исходным кодом — QUASARRAT и RATVERMIN. Это отличительная черта данных злоумышленников», — описывают исследователи недавние атаки.

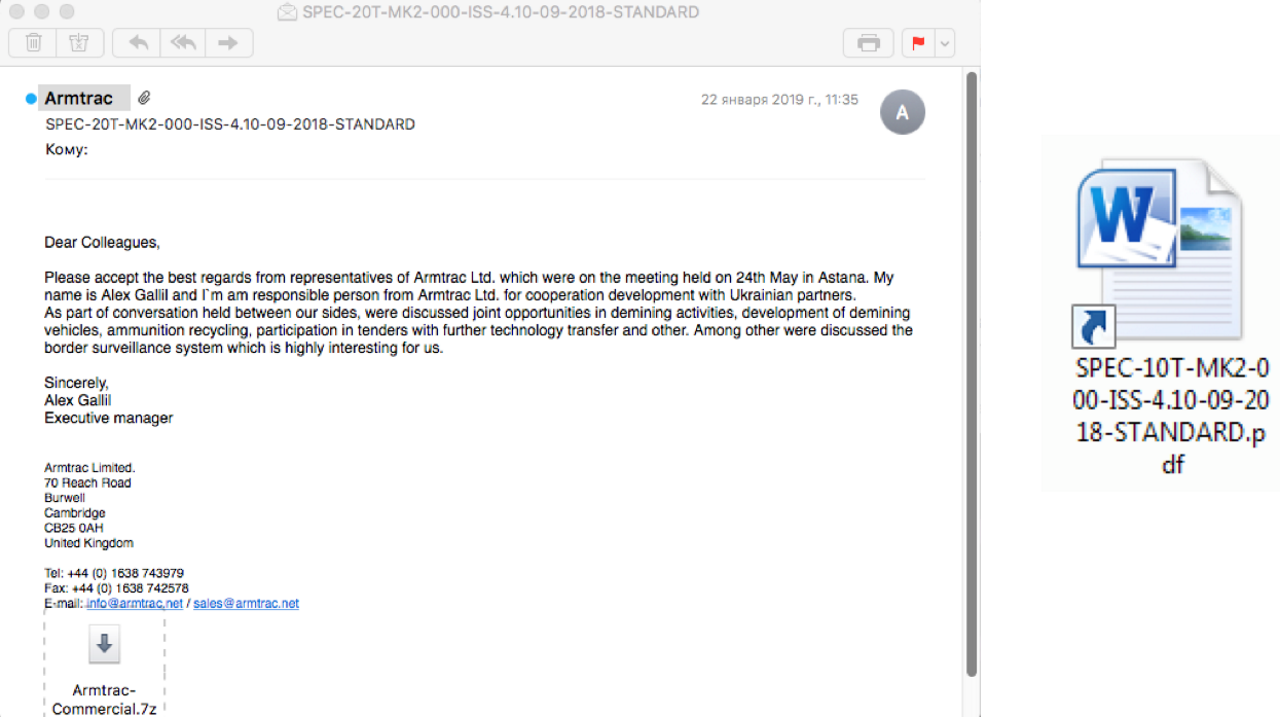
Все начиналось с фишинговых писем, замаскированных под отправленные британской компанией Armtrac уведомления. К этим письмам прилагались множественные вложения, цель которых заключалась в том, чтобы ввести пользователя в заблуждение.

В конечном счете жертва запускала скрипт Powershell, который выступал в качестве дроппера (был замаскирован под фай LNK). При этом у вредоносного файла было расширение PDF, а иконка от документа Microsoft Word.

Сам же бэкдор RATVERMIN, представляющий собой инструмент для удаленного доступа к компьютеру, использовался по меньшей мере с января 2018 года. RATVERMIN позволяет злоумышленнику запускать в системе команды любого вида.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru