



Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

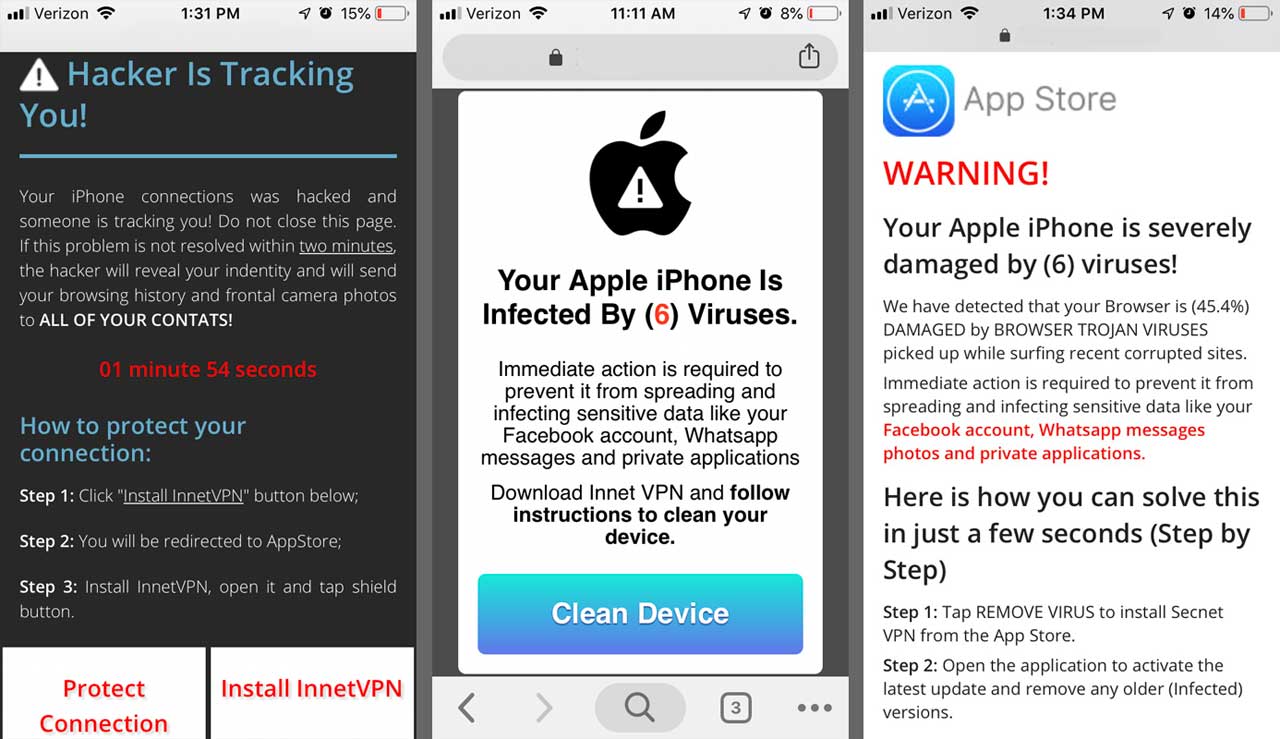
Партнеры компаний, разрабатывающих VPN для мобильных устройств, отображают пользователям мошеннические уведомления, в которых утверждается, что устройство заражено вредоносной программой, взломано или отслеживается. Все это делается для того, чтобы склонить пользователя к оформлению платной подписки.

VPN-компании часто прибегают к использованию партнерских программ, согласно которым различные сайты и онлайн-маркетологи рекламируют их продукт за определенный процент от его стоимости.

Чтобы эта схема работала, создаются специальные ссылки с идентификатором. Если пользователь прошел по такой ссылке и купил продукт, часть этих денег уходит партнерам.

К сожалению, такой подход порождает многих недобросовестных партнеров, которые готовы заставить пользователя купить рекламируемый продукт всеми правдами и неправдами.

Тактика таких компаний включает методы запугивания пользователя, откровенную ложь и мошеннические действия — делается все, чтобы заставить человека установить нужное VPN-приложение.

Для достижения своих целей партнеры выкупают рекламные кампании, которые потом перенаправляют пользователя на мошеннические сайты во время веб-серфинга. Далее отображается какое-нибудь пугающее сообщение о заражении вредоносом, а юзеру рекомендуется установить специальную программу, которая якобы решит все проблемы.

Стоит отметить, что сами разработчики VPN-приложений не имеют ни малейшего понятия о том, каким образом партнеры пытаются навязать пользователям установку этих программ. Так что их винить в этом не стоит.

Несколько дней назад мы сообщали, что Координационный центр Университета Карнеги Меллон заявил: по меньшей мере четыре VPN-приложения, используемые корпоративными клиентами, содержат уязвимости. Среди проблемных приложений эксперты выделили VPN-сервисы от Cisco, F5 Networks, Palo Alto Networks и Pulse Secure. 

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru