



Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft анонсировала фреймворк для конфигурации безопасности, который содержит руководство для системных администраторов относительно основных настроек, благодаря которым можно защитить устройства, работающие на Windows 10.

В результате у корпорации получился фреймворк SECCON, способный обеспечить компьютерам на Windows 10 четкие конфигурации безопасности.

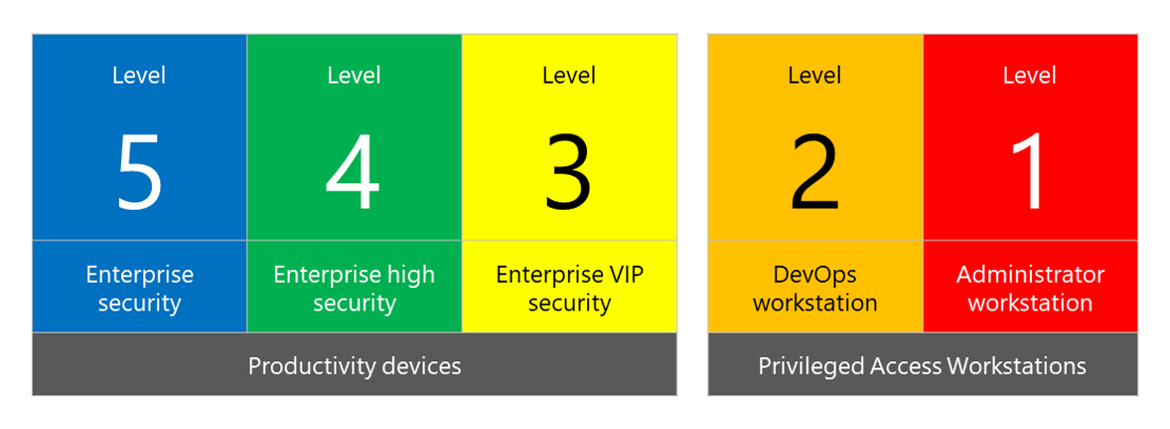
SECCON способен предоставить пять уровней конфигурации безопасности, которые представлены на картинке ниже.

Microsoft описывает эти уровни следующим образом:

  • Enterprise security — мы рекомендуем этот уровень в качестве того минимума, который стоит использовать в случае с устройствами на предприятиях. Организовать эту конфигурацию можно за 30 дней.
  • Enterprise high security — этот уровень стоит использовать для тех устройств, на которых пользователи хранят конфиденциальную информацию. Некоторые нюансы этой конфигурации могут повлиять на совместимость с приложениями. Развернуть этот уровень можно за 90 дней.
  • Enterprise VIP security — такой уровень Microsoft рекомендует для отдельных пользователей или групп, которые могут быть подвержены дополнительному риску.
  • DevOps workstation — такое следует применять для разработчиков и тестеров, которые являются привлекательной целью для атак на цепочку поставок или кражи учетных данных.
  • Administrator workstation — поскольку администраторы больше других рискуют, этот уровень предлагается использовать для них.
Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru